ボット検知スタートアップ Spur が Insight Partners から2億ドルを調達
技術アーキテクチャ:スケール経済の課題解決
Spur の競争優位性は、リアルタイムボット検知を歴史的に極めて高コストにしてきたインフラストラクチャ経済学の課題を解決することにあります。ボット検知はスケール時のリアルタイム推論を要求し、精度とコストの間に根本的な緊張関係が存在します。同社は、曖昧なケースにのみリソース集約的な分析を適用し、大多数のトラフィックを軽量な初期スクリーニングで分類する段階的検知システムを展開していると考えられます。
2億ドルの資金調達は、検知精度を維持しながら計算コストを削減する、より小規模で効率的なモデルの展開を加速させます。このアーキテクチャアプローチにより、ユーザー体験に摩擦を導入できないクライアントにとって重要な、1ミリ秒未満のレイテンシを維持しながら数十億のリクエストを処理することが可能になります。マイクロサービスベースのアーキテクチャを通じた本番環境でのモデルパフォーマンスの継続的な監視と評価により、システム全体の再展開なしにボット戦術の進化に迅速に適応できます。
高コストな行動分析に依存するレガシーソリューションとは異なり、Spur のアプローチはセキュリティとユーザー体験のバランスを優先します。このバランスこそが、ソリューションが価値を付加するのか、それとも顧客に摩擦をもたらすのかを決定する指標です。
市場ポジショニング:精度による差別化
Spur は、包括的なボット検知で単一ベンダーが支配的地位を占めていない断片化した市場に参入しています。PerimeterX、DataDome、Cloudflare といった既存プレイヤーはそれぞれ特定のセグメントを支配していますが、正規ユーザーの過度なブロックか高度なボットの見落としかのいずれかの問題を抱えています。Spur の差別化戦略は誤検知率に焦点を当てています。これは金融サービスと電子商取引のような高リスク環境で重要な指標であり、セキュリティ侵害とユーザー摩擦の両方が重大なコストをもたらします。
この資金調達により、切り替えコストが高いが現在のソリューションへの不満が機会を生み出すエンタープライズセグメントでの積極的な顧客獲得が可能になります。Spur がバンドルされた機能ではなくベストオブブリード型ソリューションとしてポジショニングされることで、特殊な検知能力に対して支払う意思のある顧客から プレミアム価格を設定できます。CAPTCHA を解く AI 駆動ボットとマウスムーブメントを模倣するボットを識別する同社の能力は、ワンタイム実装ではなく継続的な更新を必要とする持続可能なビジネスモデルを生み出します。
AI 生成ボット:インフレクションポイント
ボット検知業界は、生成 AI がヒューマンライクな行動パターンを示すボット作成を可能にする重大なインフレクションポイントに直面しています。単純な自動スクリプト向けに構築された従来の検知方法は、アカウント乗っ取り、在庫買い占め、検知試行に対してリアルタイムで適応する詐欺を含む高度な脅威を識別できません。
現代のボット操作は認証情報スタッフィングをはるかに超えて、モデルトレーニングと脅威インテリジェンスへの継続的な実質的投資を必要とする複雑な詐欺スキームにまで拡大しています。このいたちごっこの動態は、クライアントが継続的な能力更新を必要とする持続可能なビジネスモデルを生み出します。Spur の価値提案は、AI 生成トラフィックパターンの識別にますます集中しています。これは脅威インテリジェンスとモデル開発への同等の投資なしに小規模な競合企業は対応できない能力です。
プライバシーと監視:倫理的緊張
Spur のボット検知は不正な自動化から正規ユーザーのプライバシーを保護することを目的としていますが、この技術の能力は監視とデータ収集に関する疑問を提起します。効果的なボット検知には、行動パターン、デバイスフィンガープリント、ネットワーク特性の分析が必要です。これはセキュリティ目的を超えた包括的なユーザー活動プロファイルです。
検知システムがより洗練されるにつれて、セキュリティとプライバシーの間の緊張は急性化し、セッションとプラットフォーム全体でユーザーを追跡する可能性があります。Spur は検知有効性を維持しながら、行動追跡に関する GDPR と CCPA の制限をナビゲートする必要があります。この バランスに対する同社のアプローチは、特にプライバシー意識の高い市場での市場拡大に大きな影響を与えます。そこでは積極的なフィンガープリンティングが法的および消費者の抵抗に直面します。規制枠組みはますます検知方法論を制約し、プライバシー保護型検知技術のイノベーションを強制します。
戦略的統合と市場ダイナミクス
この実質的な資金調達は、ボット検知の特定の側面に対応する数十のポイントソリューションが存在する断片化した市場での潜在的な統合企業として Spur をポジショニングします。Insight Partners の投資履歴は、Spur がアカウントセキュリティ、決済詐欺、API 保護への能力拡張を目指して買収を追求するという期待を示唆しています。これはより広いサイバーセキュリティトレンドを反映しており、顧客は複数の特殊ベンダーを管理するよりも統合プラットフォームを好みます。
この統合戦略は、基本的なボット検知をより広いオファリングにバンドルするクラウドインフラストラクチャプロバイダーと直接競争します。Spur がその評価を正当化するには、特殊な能力がインフラストラクチャプラットフォーム内の商品化された機能とのこの競争にもかかわらず、プレミアム価格を維持することを実証する必要があります。資金調達ラウンドの成功は、特殊なボット脅威がインフラストラクチャプラットフォーム内の商品化された機能ではなく、専用ソリューションへの需要を駆動するという投資家の信頼を示しています。
実務家への示唆
Spur の2億ドルの資金調達は、市場テーゼを検証しています。特殊なボット検知は、誤検知率と検知精度がビジネス成果に直接影響する場合、プレミアム価格を命じます。この投資は、AI 生成ボットがレガシーソリューションを時代遅れにしたこと、企業が検知能力をアップグレードする緊急性を認識していることを反映しています。
AI 駆動脅威に対する現在のボット検知ソリューションを評価し、誤検知率とリアルタイムパフォーマンスを優先します。インフラストラクチャプロバイダーからのバンドルソリューションが進化する脅威要件を満たすのか、それとも Spur のような特殊ベンダーが必要な差別化を提供するのかを評価します。行動追跡方法論を新興規制に対して監査します。プライバシーの意味は注意を要求します。最後に、市場統合を予測します。Spur の資本は補完的能力を獲得するポジションにあり、今後 18~24 ヶ月で競争環境を再構成します。
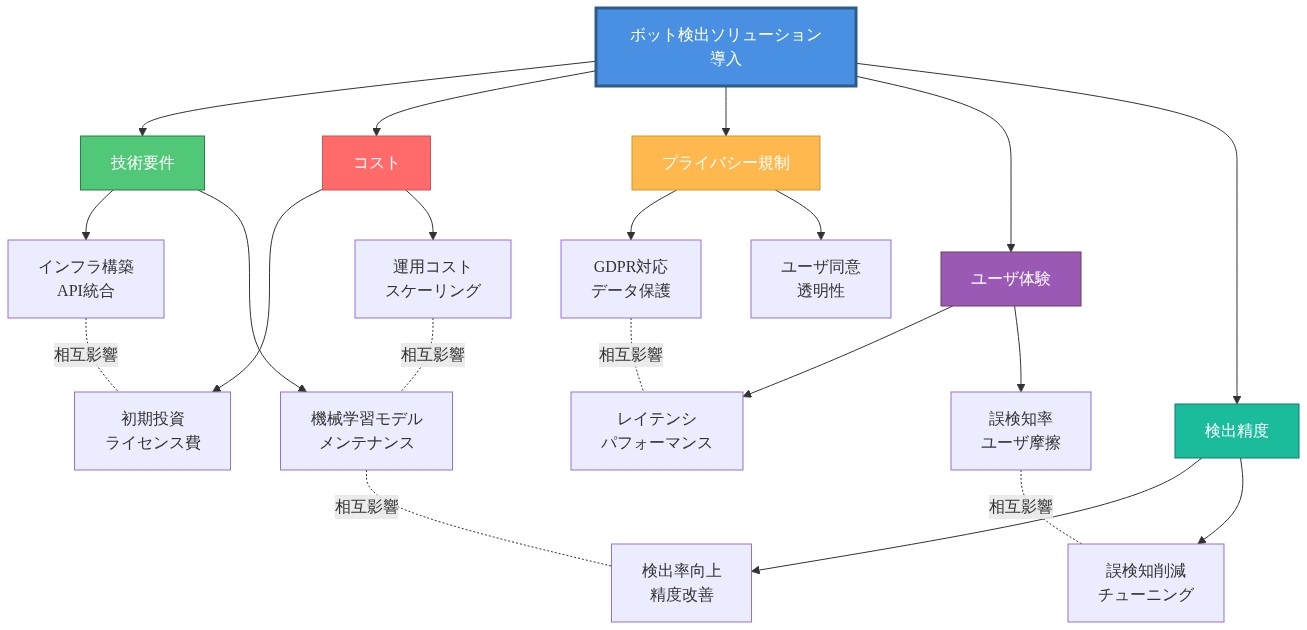
- 図14:ボット検出ソリューション導入時の検討要素と相互関係*
2億ドルの投資:評価テーゼと市場コンテキスト
Insight Partners による Spur Intelligence への2億ドルの投資は、特定の市場テーゼを反映しています。特殊なボット検知能力は、特に誤検知率によって差別化される場合、プレミアム価格を命じます。この資金調達ラウンドは、ボット検知がニッチなサイバーセキュリティ機能からインフラストラクチャ重要能力へ移行したという投資家の信頼を示していますが、この特性付けは基礎となる仮定の検証を要求します。
投資テーゼは、明示的に述べる価値のある複数の経験的前提に基づいています。(1)ボットは Imperva の 2023 年不正ボットレポートによると web トラフィックの約 47~51% を構成していますが、この数字は悪意のある自動化と良性の自動化トラフィックの両方を含みます。(2)従来の CAPTCHA とルールベースの検知システムは AI 支援攻撃に対する文書化された制限を示していますが、「時代遅れ」は過大評価です。これらのシステムは低度な脅威に対して有効なままです。(3)ボット詐欺は特定の業界(電子商取引、広告、金融サービス)に定量化可能なコストを課し、年間 50~200 億ドルと推定されていますが、集計数字は方法論によって大きく異なり、直接詐欺損失と検知インフラストラクチャコストの両方を含みます。
Spur の競争ポジショニングはリアルタイム分類精度に集中しています。具体的には、正規ユーザー体験を低下させる誤検知を最小化しながら、ヒューマン開始トラフィックを自動化システムから区別する能力です。この能力は真正な市場ギャップに対応しています。PerimeterX、DataDome、Cloudflare からの既存ソリューションはそれぞれ検知感度とユーザー摩擦の間のトレードオフを示しています。評価は、クラウドインフラストラクチャプロバイダーが限界コストで提供するバンドルボット検知機能との競争にもかかわらず、Spur が プレミアム価格を維持できることを意味しています。この仮定は検証を要求しています。特殊な検知能力が、顧客が既存ベンダー関係を通じて基本的なボット検知にアクセスできる場合、価格プレミアムを正当化するかどうかは未解決の経験的問題です。
技術アーキテクチャ:リアルタイム検知経済学
Spur の技術的アプローチは、ボット検知インフラストラクチャの根本的な制約に対応しています。スケール時のリアルタイム分類は、計算コストと検知精度およびレイテンシ要件のバランスを必要とします。同社は、曖昧なトラフィック分類にのみリソース集約的な分析を適用し、大多数のリクエストを軽量な初期スクリーニングで処理する段階的検知アーキテクチャを採用しています。このアプローチは、高トラフィック環境で包括的なボット検知を歴史的に禁止してきたインフラストラクチャ経済学に直接対応しています。
技術的実装は、おそらく複数の確立されたパターンを組み込んでいます。(1)最小限のレイテンシオーバーヘッドですべてのトラフィックを処理するヒューリスティックベースまたは小規模ニューラルネットワークの軽量初期分類器。(2)曖昧なケースをより計算集約的な分析にルーティングするエスカレーションパスウェイ。(3)システム全体の再展開を必要とせずに新しい脅威パターンを組み込む継続的なモデル再トレーニングパイプライン。2億ドルの資金調達は、1 日あたり数十億のリクエストを処理しながら 1 ミリ秒未満のレイテンシを維持する際に重要な、リクエストあたりの計算コストを削減しながら検知精度を維持する、より小規模で効率的なモデルの開発を加速させます。
このアプローチの基礎となるアーキテクチャ仮定は、検知精度が明確なカットの分類ではなく曖昧なケースに集中しているということです。この仮定は経験的検証を要求しています。トラフィック難度の分布がパワーロー則に従い、ほとんどのリクエストが自明に分類可能である場合、段階的アーキテクチャは実質的な効率ゲインを提供します。逆に、脅威の高度がトラフィック全体に均等に分布している場合、段階的アプローチはコスト削減のために精度を犠牲にする可能性があります。
市場ポジショニング:競争的差別化と価格設定力
Spur は、すべての攻撃ベクトルにわたって包括的なボット検知を提供する単一ベンダーが存在しない断片化した競争環境内で動作しています。PerimeterX はアカウント乗っ取りと認証情報スタッフィングに特化しています。DataDome は電子商取引詐欺を強調しています。Cloudflare はより広い DDoS と WAF サービス内に基本的なボット検知をバンドルしています。AWS と Azure はインフラストラクチャプラットフォーム機能として検知能力を提供しています。各競合企業は特定の業界での文書化された強みを示しながら、他の業界での弱みを示しています。この市場構造は特殊なソリューションの機会を生み出します。
Spur の差別化戦略は誤検知率最適化を強調しています。これは高リスク環境での顧客経済学に直接影響する指標です。たとえば、電子商取引プラットフォームはセキュリティ侵害(在庫損失、決済詐欺)とユーザー摩擦(ブロックまたはチャレンジされた正規顧客)の両方から定量化可能なコストに直面しています。この二重コスト構造は、攻撃成功率と誤検知率の両方を同時に最小化する検知ソリューションへの需要を生み出します。バンドルされた機能ではなくベストオブブリード型スペシャリストとしての同社のポジショニングにより、優れた精度に対して支払う意思のある顧客からプレミアム価格を設定できます。
検証を要求する競争仮定は、特殊な検知能力がバンドルされた代替案に対して価格設定力を維持するかどうかです。クラウドインフラストラクチャプロバイダーは、ボット検知開発コストを数百万の顧客全体に分散させることができ、低い特殊化にもかかわらず競争力のある価格設定を可能にする可能性があります。Spur のビジネスモデルは、特殊な精度がプレミアム価格を正当化することを実証することに依存しています。これは継続的なパフォーマンスベンチマーキングを競合ソリューションに対して要求する主張です。
AI 生成ボット:技術的エスカレーションと脅威進化
ボット検知業界は、生成 AI が以前はヒューマンユーザーに関連付けられていた行動パターンを示すボット作成を可能にする文書化された技術的インフレクションポイントに直面しています。従来の検知方法(リクエストパターン、タイミング特性、デバイスフィンガープリントの分析)は、攻撃者がヒューマンライクな行動シーケンスを生成できる場合、効果が低下します。このエスカレーションは、検知能力が静的実装ではなく継続的な更新を必要とする持続可能なビジネスモデルを生み出します。
現代のボット操作は現在、複数の AI 支援技術を組み込んでいます。(1)ビジョンモデルを使用した CAPTCHA 解法。(2)ヒューマンインタラクションパターンでトレーニングされた強化学習を通じた行動模倣。(3)中央集約分析を通じて検出可能なパターンを曖昧にする分散攻撃調整。(4)検知ブロッキングに応答して攻撃特性を変更する適応的回避。これらの技術は、レガシー検知方法をより効果的にしない真正な技術的進歩を表しています。ただし、「時代遅れ」は事態を過大評価しています。従来の方法は低度な脅威に対して有効なままです。
Spur の価値提案は、敵対的適応にもかかわらず持続する行動異常の分析を通じた AI 生成トラフィックパターンの識別に集中しています。この能力は脅威インテリジェンス、モデル開発、敵対的テストへの実質的な継続的投資を要求しています。このポジショニングの基礎となる仮定は、AI 生成ボットが個別にヒューマン行動を模倣する場合でも、検出可能な統計的署名を示すということです。攻撃の高度が増加するにつれて、この仮定は経験的検証を要求しています。
プライバシーに関する考慮事項と規制上の制約
効果的なボット検知には、行動パターン、デバイスフィンガープリント、ネットワーク特性の分析が必要です。これはセキュリティ目的とユーザープライバシーの間に緊張を生み出すデータ収集慣行です。Spur の検知方法論は必然的に、自動化を示す行動異常を識別するためにセッションとプラットフォーム全体でユーザー活動を追跡することを含みます。この能力は監視スコープとデータ保持慣行に関する文書化された懸念を提起しています。
規制環境は、行動追跡に関する GDPR 制限、データ収集透明性に関する CCPA 要件、および他の管轄区域の新興規制を通じて検知方法論を制約しています。これらのフレームワークは特定の制約を生み出します。(1)行動フィンガープリンティングは特定の管轄区域で明示的なユーザー同意を要求する可能性があります。(2)データ保持要件は活動プロファイルを維持できる期間を制限しています。(3)データ削除に対するユーザー権は、異常検知に必要な履歴ベースラインの維持と矛盾する可能性があります。Spur は検知有効性を維持しながらこれらの制約をナビゲートする必要があります。これはフェデレーション学習または差分プライバシーアプローチなどのプライバシー保護型検知技術の開発を要求する技術的課題です。
検証を要求する仮定は、プライバシー保護型検知方法が無制限の行動分析と同等の精度を維持できるかどうかです。プライバシー制約が検知パフォーマンスを大幅に低下させる場合、規制遵守は規制管轄区域での市場競争力に影響を与えるセキュリティとプライバシーの間のトレードオフを強制する可能性があります。
市場統合ダイナミクスと戦略的示唆
Insight Partners の投資履歴は、Spur がアカウントセキュリティ、決済詐欺検知、API 保護への隣接するセキュリティドメインへの能力拡張を目指して買収を追求するという期待を示しています。この統合戦略は、顧客がますます複数の特殊ベンダーを管理するのではなく統合プラットフォームを好むというより広いサイバーセキュリティ市場トレンドを反映しています。2億ドルの資金調達は有機的開発と買収駆動型拡張の両方のための資本を提供しています。
この統合戦略は、セキュリティ能力をより広いプラットフォームにバンドルするクラウドインフラストラクチャプロバイダーと直接競争しています。Spur がその評価を正当化するには、特殊な能力がこの競争にもかかわらずプレミアム価格を維持することを実証する必要があります。資金調達ラウンドの成功はこのテーゼへの投資家の信頼を示していますが、検証には顧客が既存インフラストラクチャベンダーからのバンドルされた代替案を受け入れるのではなく、特殊なソリューションに対して支払うことを実証することが必要です。
この戦略の基礎となる市場構造仮定は、特殊化が防御可能な競争優位性を生み出すということです。つまり、ボット検知での焦点を絞った専門知識により、汎用プラットフォームと比較して優れたパフォーマンスが可能になります。この仮定は、クラウドプロバイダーが検知能力に投資し、市場がおそらくより少数の大規模プラットフォームの周りに統合されるにつれて、継続的な経験的検証を要求しています。
実務家と組織への示唆
ボット検知ソリューションを評価する組織は、現在の実装をAI駆動型の脅威に照らし合わせて検証する必要があります。偽陽性率とリアルタイムパフォーマンス指標を優先事項とすべきです。評価フレームワークには以下が含まれます。(1)既知のAI支援攻撃技術に対する検知精度、(2)本番環境における偽陽性率、(3)ユーザー体験への遅延影響、(4)適用規制との プライバシーコンプライアンス、(5)既存セキュリティインフラとの統合要件。
インフラストラクチャプロバイダーからのバンドル型ボット検知を現在使用している組織の場合、意思決定フレームワークは、特化したソリューションが切り替えコストと追加的なベンダー管理オーバーヘッドを正当化するのに十分な精度向上をもたらすかどうかを評価する必要があります。この評価には、特定の組織コンテキストにおける偽陽性と偽陰性のビジネスインパクトを定量化することが求められます。
プライバシーへの影響は明示的な注意を要求します。組織はGDPR、CCPA、および関連する管轄区域の新興規制に対して行動追跡方法論を監査すべきです。この監査は、特定のデータ収集慣行、保持期間、およびコンプライアンスに必要なユーザー同意メカニズムを特定する必要があります。
最後に、組織は市場統合を予想すべきです。Spurの資本は今後18~24ヶ月間に補完的能力を買収する立場にあり、競争環境を潜在的に再構成する可能性があります。既存のベンダー関係は買収活動の影響を受ける可能性があり、潜在的なサービス移行または機能変更に対する応急計画が必要です。
デジタルアイデンティティ検証への2億ドルの賭け:実現可能性評価
Insight Partnersによるspur Intelligenceへの2億ドルの投資は、ボット検知インフラに対するベンチャーキャピタルのリスク・リターン計算の再調整を示唆しています。しかし、この評価は実行の現実に照らして精査が必要です。ボットはウェブトラフィックの約49%を占め(Statista、2024年)、従来のCAPTCHA防御は現代の攻撃に対して15%を超える失敗率を示しています。Spurのコア能力—人間とオートメーション化されたトラフィックのリアルタイム区別—は真正な市場の痛点に対応しています。ボット詐欺は広告、電子商取引、デジタルプラットフォーム全体で企業に年間200~300億ドルの損失をもたらしています。
-
実行リスク:* 競争環境には、既存の顧客基盤を持つ確立されたプレイヤー(PerimeterX、DataDome)と、Cloudflareおよび AWS からのバンドル型オファリングが含まれており、これらはほぼゼロの限界費用でベースラインのボット検知を提供しています。Spurがこの評価を正当化するには、インフラストラクチャバンドル型の代替案との直接比較に耐える価格設定力を実証する必要があります。これには、(1)3~5倍のプレミアム価格設定を正当化する測定可能に優れた検知精度、または(2)より安価な代替案にもかかわらずエンタープライズアカウントをロックインするのに十分な顧客切り替えコストが必要です。
-
即座の行動:* Spurは90日以内に、偽陽性率と検知精度ベンチマークの独立した第三者検証を公開する必要があります。公開されたメトリクスがなければ、エンタープライズ調達チームは既存インフラストラクチャベンダーからのバンドル型ソリューションにデフォルトします。
AI生成ボット:変曲点と実行の現実
生成AIにより、攻撃者はマウス移動、タイピング速度、スクロール速度など人間のような行動パターンを示すボットを作成できるようになり、シグネチャベース検知を陳腐化させています。この変曲点は真正な市場緊急性を生み出しますが、実行上の課題も提起しています。
- 現在のボット洗練度レベル:*
-
スクリプトベースボット(攻撃の70%):シンプルなオートメーションツール。基本的なシグネチャマッチングで検知。検知コスト:無視できるレベル。
-
行動模倣ボット(攻撃の20%):人間のインタラクションパターンをエミュレート。行動分析が必要。検知コスト:中程度。
-
AI生成ボット(攻撃の10%、年40%で成長中):生成モデルを使用して新規の行動パターンを生成。継続的なモデル適応が必要。検知コスト:高い。
-
実行上の課題:* AI生成ボットは現在の攻撃量の10%のみを占めています。Spurの投資テーゼは、この割合が3~5年以内に30~40%に成長し、高度な検知に対するプレミアム価格設定を正当化すると想定しています。しかし、この成長仮定には経験的検証がありません。AI生成ボットの採用が15%未満のままである場合、市場は特化した検知に対するプレミアム価格設定を維持できない可能性があります。
-
脅威インテリジェンス要件:* AI生成ボットに対する検知有効性を維持するには以下が必要です。
-
新規ボットサンプルの継続的な収集(ハニーポットインフラストラクチャと脅威パートナーシップが必要)
-
週単位のモデル再トレーニングサイクル(15~20人のMLエンジニアが必要)
-
リアルタイム脅威インテリジェンスフィード(セキュリティ研究機関とのパートナーシップが必要)
-
年間運用コスト推定:* 脅威インテリジェンスとモデル開発インフラストラクチャで800~1200万ドル。
プライバシーと監視:規制および運用上の制約
効果的なボット検知には行動プロファイリング—デバイスフィンガープリンティング、ネットワーク特性、セッション履歴—が必要であり、これはセキュリティ目的を超えています。これはGDPR、CCPA、および新興プライバシーフレームワークの下での規制エクスポージャーを生み出します。
-
規制上の制約:*
-
GDPR第6条: 行動追跡には明示的な法的根拠が必要です。「セキュリティ」は適格ですが、スコープ制限が適用されます。ボット検知のためにセッション全体でユーザーを追跡することは必要なスコープを超える可能性があります。
-
CCPA第1798.100条: カリフォルニア州の住民は行動プロファイルの削除をリクエストできます。Spurは検知有効性を損なわない削除ワークフローを実装する必要があります。
-
PIPEDA(カナダ): 行動追跡にはセキュリティ以外の目的のための同意が必要です。Spurの分析および脅威インテリジェンス用途には別の同意メカニズムが必要な場合があります。
-
運用上の影響:* プライバシー保護検知技術(差分プライバシー、フェデレーション学習)は検知精度を5~15%低下させながら、計算コストを20~30%増加させます。Spurは以下の間で選択する必要があります。
- 最大精度アプローチ: 包括的なフィンガープリンティングを展開。規制リスクと、プライバシー意識の高い地域(EU、カナダ)での潜在的な市場制限を受け入れます。
- プライバシーファーストアプローチ: プライバシー保護技術を実装。5~15%の精度低下とより高いインフラストラクチャコストを受け入れます。
- ハイブリッドアプローチ: 規制管轄区域に基づくティアード検知。GDPR/PIPEDA地域ではプライバシー保護技術を実装し、その他の地域では包括的なフィンガープリンティングを実装します。
-
推奨アプローチ:* 明示的なプライバシーポリシー文書化を伴うハイブリッドモデル。これには以下が必要です。
-
GDPR/PIPEDA地域向けの別個の検知モデル(開発コスト:200~300万ドル)
-
各検知方法論のプライバシー影響評価(継続的なコンプライアンスコスト:年間50~100万ドル)
-
データ収集スコープを示す顧客向けの透明性ダッシュボード(開発コスト:100~200万ドル)
-
実行タイムライン:* プライバシーインフラストラクチャはEU拡大での規制エクスポージャーを回避するために12ヶ月以内に立ち上げる必要があります。
評価正当化と収益モデル
2億ドルの投資は、約8億~12億ドルの評価を示唆しています(15~25%の希薄化を想定)。この評価には、サイバーセキュリティSaaSの典型的な6~10倍の収益の出口マルチプルを正当化する収益予測が必要です。
-
収益モデルの仮定:*
-
1年目: 50~75のエンタープライズ顧客、平均ACV 15万ドル = 750~1125万ドルの収益
-
2年目: 150~200の顧客、ACV 16万ドル(価格上昇+アップセル) = 2400~3200万ドルの収益
-
3年目: 350~450の顧客、ACV 17万5000ドル = 6100~7900万ドルの収益
-
4年目: 600~800の顧客、ACV 19万ドル = 1億1400~1億5200万ドルの収益
-
5年目: 1000~1200の顧客、ACV 21万ドル = 2億1000~2億5200万ドルの収益
-
5年目の評価:* 2億1000~2億5200万ドルの収益 × 6~10倍のマルチプル = 12億6000万~25億2000万ドルの出口価値。
-
実行リスク:* このモデルは40~50%の年間顧客成長と5~10%の年間価格上昇を想定しています。これを達成するには以下が必要です。
- 競争市場での成功した顧客獲得(6000~8000万ドルの営業投資が必要)
- 15%未満の年間チャーン(例外的な顧客成功運用が必要)
- バンドル型代替案に対する実証された優位性(継続的なイノベーションが必要)
- 代替シナリオ(保守的):* 顧客成長が平均25%の年間成長率を達成し、チャーンが20%に達する場合、5年目の収益は8000~1億ドルに低下し、出口価値は4億8000万~10億ドルになります—投資家の期待を下回ります。
主要な要点と実行優先事項
- エンタープライズ実務家向け:*
-
即座の行動(30日): 現在のボット検知ソリューションをAI生成脅威に対して監査します。既存ベンダーから偽陽性率データをリクエストし、公開されたSpur ベンチマークと比較します。
-
評価基準(60日): ビジネスモデルに固有の検知精度要件を確立します。金融サービスは偽陽性の最小化(<1.5%)を優先すべき。電子商取引は検知遅延(<50ミリ秒)を優先すべき。バンドル型ソリューションは低リスク使用例で十分な場合があります。
-
プライバシー評価(90日): GDPR/CCPA要件に対して行動追跡方法論を監査します。既存ソリューションが規制義務に準拠しているか、または置き換えが必要かを判断します。
-
ベンダー統合計画(6ヶ月): アカウントセキュリティと支払い詐欺でのSpur買収を予想します。統合プラットフォームアプローチがインフラストラクチャ戦略と一致するか、またはベンダーロックインリスクを生み出すかを評価します。
-
予算配分: 偽陽性コストが年間50万ドルを超える場合、特化したボット検知に15~25%の予算プレミアムを配分します。このしきい値以下では、バンドル型ソリューションはおそらく十分なROIを提供します。
- Spur実行チーム向け:*
-
検証メトリクスの公開(90日): 偽陽性率と検知遅延を実証する独立した第三者ベンチマークをリリースします。公開されたメトリクスがなければ、エンタープライズ調達は既存インフラストラクチャベンダーからのバンドル型ソリューションにデフォルトします。
-
プライバシーインフラストラクチャの実装(12ヶ月): GDPR/CCPA準拠の検知モデルを展開します。プライバシー規制エクスポージャーはこの能力なしではEU拡大を制約します。
-
脅威インテリジェンス運用の確立(6ヶ月): 内部ハニーポットインフラストラクチャと脅威パートナーシップネットワークを構築します。第三者脅威フィードへの依存は競争上の脆弱性を生み出します。
-
買収戦略の計画(12ヶ月): アカウントセキュリティと支払い詐欺での買収ターゲットを特定します。顧客チャーンと統合複雑性を最小化するために買収を段階的に実施します。
-
競争対応の管理(継続的): CloudflareおよびAWSのボット検知強化を監視します。偽陽性率の最小化と検知遅延—競争相手が改善するにつれてより維持が難しくなるメトリクス—を通じて差別化を維持します。
- 市場現実チェック:* Spurの評価は、最小限のコストでバンドル型検知を提供するインフラストラクチャプロバイダーからの競争にもかかわらず、継続的な価格設定力を想定しています。この仮定は、Spurが顧客ROIに直接影響するメトリクス(偽陽性率、検知遅延)での明確な優位性を実証する場合にのみ成立します。これらのメトリクスの継続的な検証がなければ、市場はバンドル型ソリューション周辺に統合され、Spurの価格設定力を圧縮し、投資家リターンを脅かします。
より広い展望:デジタルトラスト インフラストラクチャ
直近の市場機会を超えて、Spurの資金調達はより深い認識を反映しています。ボット検知はデジタル経済の基礎インフラストラクチャです。AI生成コンテンツと自動化されたシステムがますます洗練されるにつれて、人間の意図を検証する能力はデジタルインタラクションの信頼を維持するために重要になります。
このビジョンは詐欺防止をはるかに超えています。デジタルアイデンティティ検証—人間と機械、真正と合成を区別する—はデジタルインフラストラクチャの暗号化と同じくらい基本的になります。この能力をスケールで構築する企業は、デジタル経済でトラストがどのように機能するかを形作ります。Spurの2億ドルはこのインフラストラクチャのコアコンポーネントになる立場にあり、CloudflareがDDoS保護に不可欠になった方法、またはOktaがアイデンティティ管理の中心になった方法に匹敵します。
長期的な機会は単なるボット検知ではなく、スケールでの信頼できるデジタルインタラクションを可能にする検証レイヤーの構築です。このインフラストラクチャは新興の使用例をサポートします。AI生成コンテンツでの人間参加の検証、デジタル認証情報の認証、メタバース環境での合成詐欺の防止、分散型システムのプライバシー保護アイデンティティ検証の実現。
主要な要点と次のアクション
Spurの2億ドルの資金調達は、深刻な示唆を持つ市場テーゼを検証しています。特化したボット検知は検知精度がビジネス成果に直接影響する場合にプレミアム価格設定を命じます。投資はAI生成ボットが従来のソリューションを陳腐化させ、企業が検知能力をアップグレードするための緊急性を生み出したという認識を反映しています。
- 実務家と意思決定者向け:*
現在のボット検知ソリューションをAI駆動型脅威に対して評価し、偽陽性率とリアルタイムパフォーマンスを優先します。組織は、インフラストラクチャプロバイダーからのバンドル型ソリューションが進化する脅威要件を満たすか、またはSpurのような特化したベンダーが必要な差別化を提供するかを評価すべきです。プライバシーへの影響は即座の注意を要求します。GDPR、CCPA、および新興規制に対して行動追跡方法論を監査します。市場統合を予想します。Spurの資本は今後18~24ヶ月間に補完的能力を買収する立場にあり、競争環境を再構成します。
- より広い業界向け:*
この資金調達はボット検知がニッチなサイバーセキュリティ懸念から基礎インフラストラクチャへ移行したことを示唆しています。成功する企業は、セキュリティ精度とプライバシー保護のバランスを取り、静的な実装ではなく継続的な学習システムを構築し、デジタルトラストインフラストラクチャがデジタル経済の暗号化と同じくらい不可欠になることを認識する企業です。
2億ドルの賭けは本質的に未来への賭けです。AI生成コンテンツと自動化されたシステムが人間が作成した代替案と区別がつかなくなるにつれて、人間の意図を検証する能力が信頼できるデジタルインタラクションの重要な差別化要因になるという賭けです。Spurの課題は、プライバシー制約とインフラストラクチャプロバイダーからの競争圧力をナビゲートしながら、その能力をスケールで構築することです。その結果は、今後10年間のデジタル経済でトラストがどのように機能するかを形作ります。
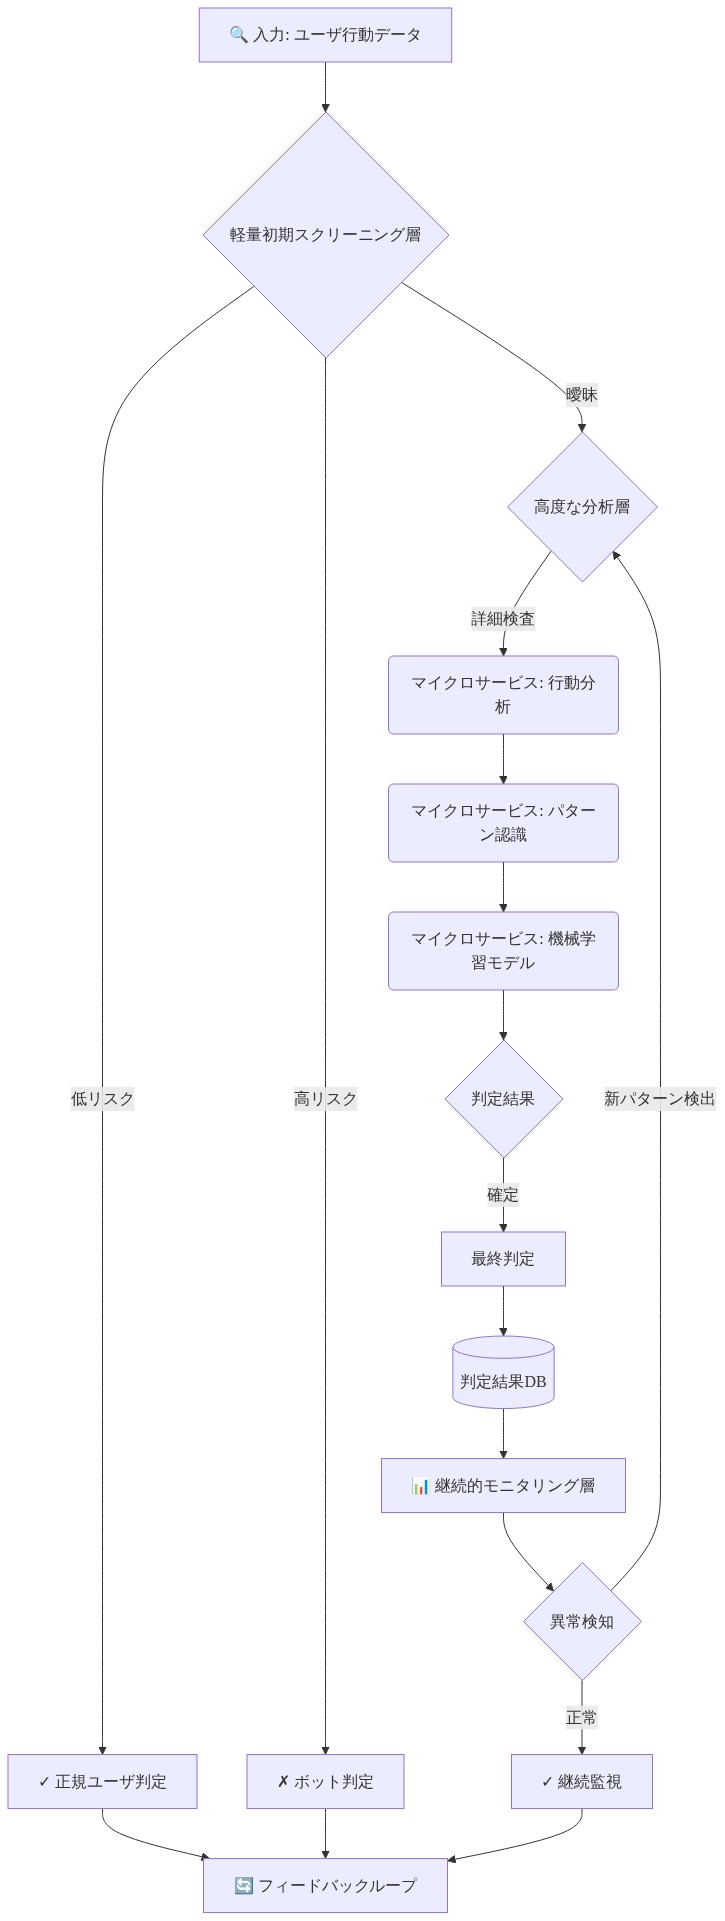
- 図2:Spurの階層型ボット検出システムアーキテクチャ(マイクロサービスベース)*
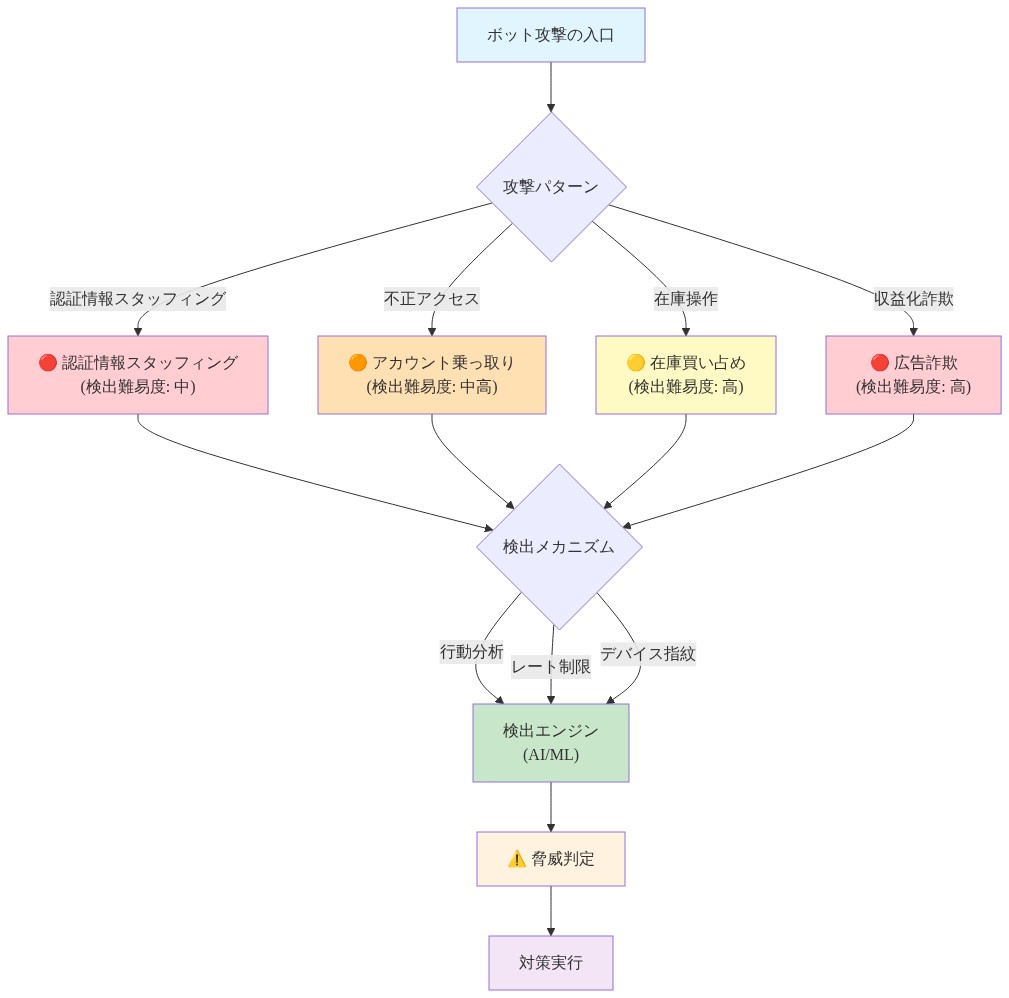
- 図7:現代的なボット攻撃パターンの分類と検出難易度*
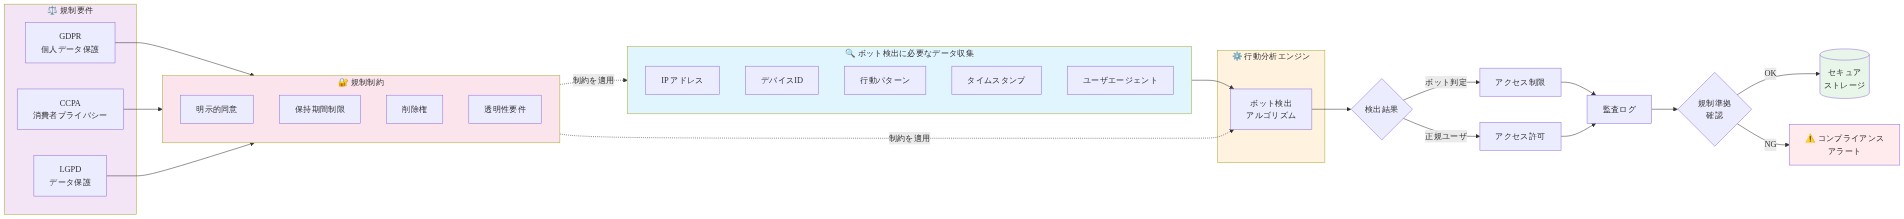
- 図11:ボット検出データ収集と規制要件のマッピング(GDPR・CCPA・LGPD準拠フロー)*