OpenAIの元従業員が、会社の施設に監視用の装置を仕掛けた疑いで訴追された。連邦検察が裁判所に出した書面によると、この行為にはサウジアラビア側の関係者が関わっていたという。
被告の身元は、初期の手続きでは非公開のままだ。検察は、世界有数のAI研究所から機密情報を集める目的で装置が置かれたと主張している。
書面には、装置の技術的な仕様は書かれていない。
装置が何らかのデータを集めたのかどうかも、確認されていない。この段階での中心的な主張は、国家の関与だ。この主張によって、事件は企業間のスパイ行為から、国家安全保障にかかわる可能性のある問題へと性格を変える。
サウジアラビア政府は、コメントの求めにすぐには応じなかった。
この記事のポイント
- 検察は、OpenAIの元従業員がサウジ側の後ろ盾を得て装置を仕掛けたと主張している。
- 公開された書面には、装置の目的も技術的な詳細も、集めたデータも書かれていない。
- サウジアラビアは、この主張に公には応じていない。
書面で分かることと、非公開のままのこと
検察の書面は、有罪の判決ではなく主張だ。政府が何を立証できると考えているかを示すものにすぎない。この区別が大事なのは、公開されている記録がまだ不完全だからだ。
基本的な事実の多くは、まだ分かっていない。検察が明らかにしたことと、していないことを表にまとめた。
| 問い | 現状 |
|---|---|
| 被告は誰か | 身元は非公開 |
| どんな装置か | 明らかにされていない |
| いつ仕掛けられたか | 明らかにされていない |
| 被告にはどんな立ち入り権限があったか | 明らかにされていない |
| データを集めたり送ったりしたか | 確認されていない |
| 「サウジ側の関係者」とは誰か | 特定されていない(政府、企業、仲介者のどれかは不明) |
| サウジアラビアは応じたか | 公の反応はない |
この答え次第で、短時間で失敗した試みだったのか、機密区域での継続的な工作だったのかが分かれる。
すぐに見つかり、一度も作動しなかった装置なら、話は小さくなる。立ち入りが制限された場所で何か月も動いていた装置なら、まったく別の話になる。
サウジ政府の公式な関係者とのつながりがあれば、民間の仲介者との関係よりも、外交上の重みは大きくなる。
今のところ、国家の後ろ盾があるという主張が、この事件が注目される最大の理由だ。検察は、外国の関与を付け足しの情報ではなく、訴追の中心に置いているようにみえる。
ハッカーより内部の人間が止めにくい理由
AIのセキュリティの話題は、遠隔からの脅威が中心になりがちだ。
ネットワークに侵入するハッカー、モデルの重みを盗む攻撃者、研究者を狙うフィッシングなどだ。この事件が示すのは、別の危険だ。建物に出入りできる、信頼された人物である。
従業員は、正規の手続きで中に入れる。機器を動かしても、怪しまれにくい。
建物の配置も、どの警備が厳しくてどこが緩いかも知っている。そうした人物は、会社のデジタル面の守りに触れなくても、その多くを素通りできる。
次の表は、遠隔からの侵入と、物理的に出入りできる内部の人間を比べたものだ。
| 観点 | 遠隔からのサイバー侵入 | 物理的に出入りできる内部の人間 |
|---|---|---|
| 入り口 | ネットワークの弱点、盗まれた認証情報 | 入館証、日常的な出入り |
| 発見の手段 | ファイアウォール、侵入検知、ログ | 物理的な点検、入退室の監査、行動の観察 |
| 標的の知識 | 下調べで集める | 日々の仕事ですでに知っている |
| 疑いのきっかけ | 不審な通信、ログインの失敗 | ふだんどおりに見える限り、ほとんどない |
| 守りの主な穴 | 更新されていないシステム | 信頼、組織の文化、退職手続きの時期 |
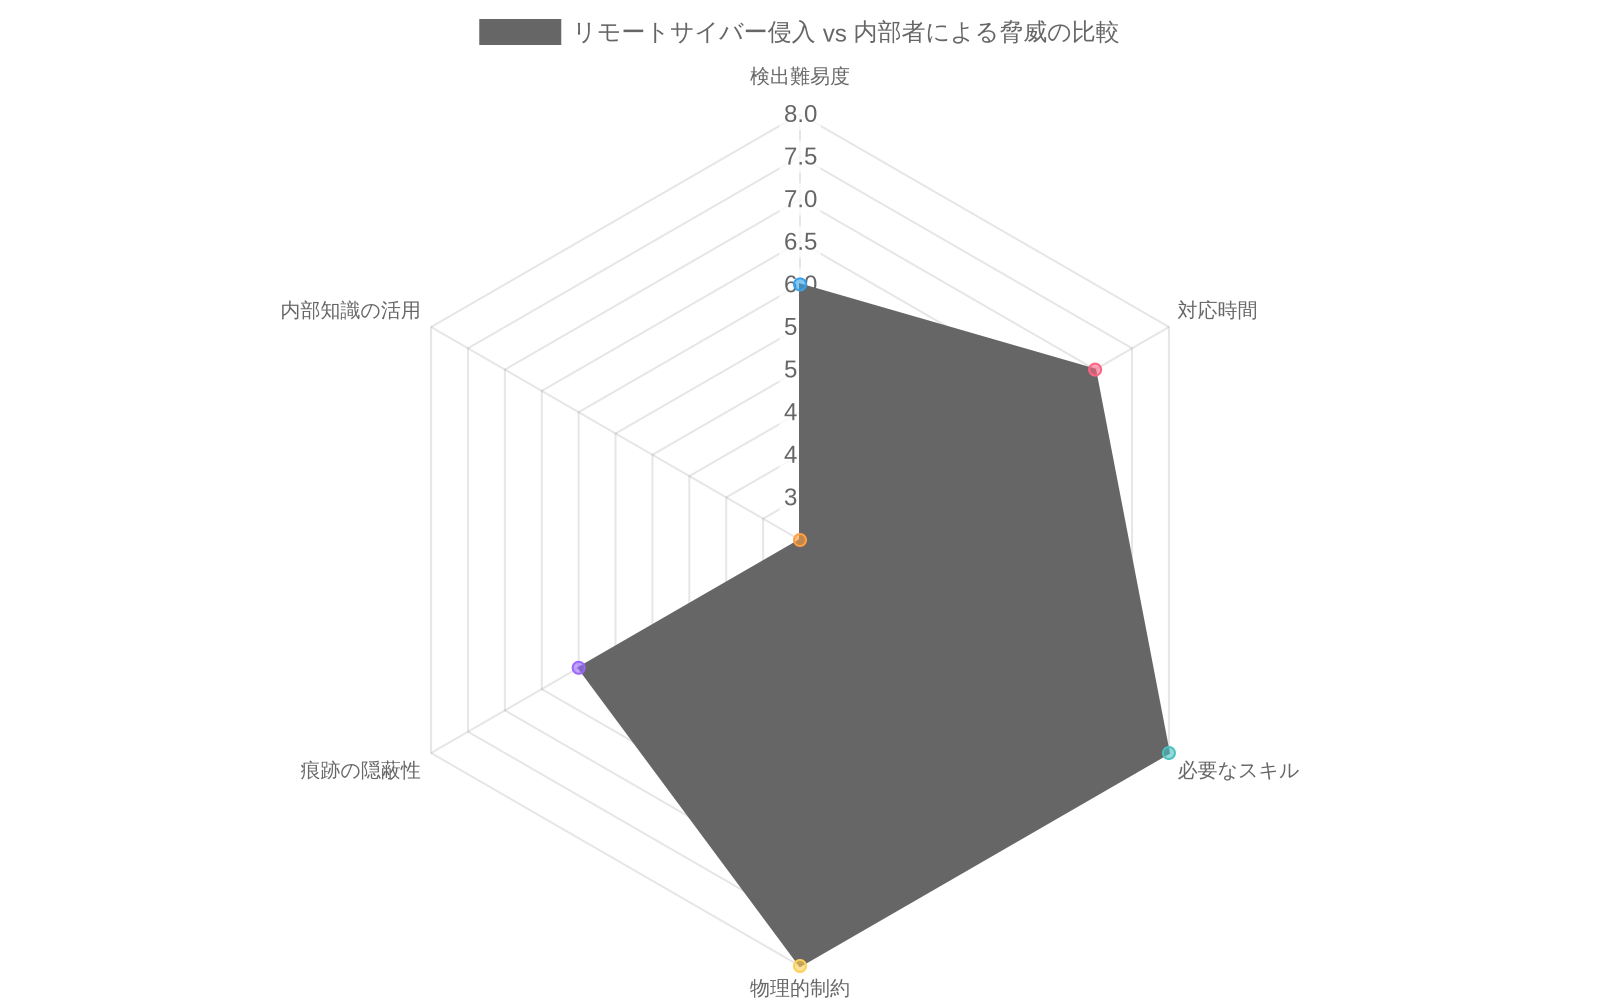
図4:リモートサイバー侵入 vs 内部者による脅威の比較分析(検出難易度・対応時間・必要スキル・物理的制約・痕跡隠蔽性・内部知識活用)
退職前後の空白期間
退職する人や、退職したばかりの人には、特有の危うさがある。組織の内部事情を知っているからだ。
- 機密性の高いシステムがどこにあるか
- 入退室の管理が実際にはどう動いているか
- 訓練用の設備や重要な会議がどの部屋にあるか
在職中に使っていた認証情報が、退職後も残っていることもある。入館証が有効なままかもしれない。アカウントもすぐには閉じられないかもしれない。
辞意を伝えてから、手続きが完全に終わるまでの空白は、どの業界でも知られた弱点だ。最先端のAI研究所では、さらに重みを増す。技術的な知識そのものが、戦略上の資産だからだ。
仕掛けられた装置が狙えるもの
AI施設の中に置かれた装置は、次のような情報を拾える可能性がある。
- 訓練用の設備の詳細
- 研究の日程
- 未公開の機能のデモ
- 技術の方向性をめぐる会話
- モデルの弱点に関する情報
一部の情報でも、競合の進み具合を知りたい国には価値がある。今回の書面は、この装置がそうした標的に届いたのかどうかを述べていない。
発見が難しい理由
こうした装置を見つけるのは、いくつかの理由で難しい。
- 資産の管理システムには死角がある。 追跡するのは会社の備品で、隠された物ではない。
- 研究の現場は開放的な文化を好む。 共同作業を重んじるため、誰が何を部屋に持ち込むかを厳しく管理することと、相いれない。
- 小さな装置は隠しやすい。 隠すのに高度な技術はいらない。
- 無線で送れば、回収に戻る必要がない。 遠隔でデータを送る装置は、直接回収する装置より痕跡が少ない。
データの流出やモデルの盗難には、世間の関心が集まる。AI研究所の物理的な守りと、人の面の守りには、あまり目が向かない。この事件は、その空白をもっと検討すべきだと示している。
サウジの野心と、正当な手段の限界
サウジアラビアは、計算基盤や、有力なAI研究所との提携、研究プログラムに、数十億ドルを投じてきた。高度なAI能力を築くことには、商業上も戦略上も、正当な理由がある。
ただし、正当な手段で得られるものには限りがある。 最先端の半導体は、輸出規制によって一部の国への販売が制限されている。
商業的な提携では、未公開の研究や独自の訓練手法まで教えてもらえることはまずない。人材やノウハウは、ハードウェアよりも手に入れにくい。
資金が潤沢な国が、正当な窓口の少なさに直面すれば、秘密裏の情報収集を近道と考えるかもしれない。これはあくまで筋の通る可能性であり、事実の認定ではない。
検察が国家の後ろ盾を立証した場合にのみ、当てはまる話だ。
この節のポイント
- サウジアラビアにはAI能力を追求する正当な理由があるが、最も機微な技術に近づくには壁がある。
- 書面にある「サウジ側の関係者」という言い方はあいまいで、政府の公式な関係者、国と結びつく民間の主体、仲介者のいずれも指しうる。
- この事件は、米国にとって、サウジとの安全保障上の協力関係と、技術流出への懸念のあいだの難しさを生む。
「サウジ側の関係者」とは誰か
書面の表現には、いろいろな解釈の余地がある。「サウジ側の関係者」は、異なる複数の主体を指しうる。それぞれ、意味するところも違ってくる。
次の表は、考えられる意味と、それが示唆することを並べたものだ。
| 考えられる意味 | 示唆すること |
|---|---|
| 政府または情報機関の公式な関係者 | 国による直接の工作で、外交上の影響が大きい |
| 政府と結びつく民間の主体 | 一歩離れた形での国の影響で、政府の関与とは結びつけにくい |
| 仲介者やブローカー | 国と関係のある買い手のために、あるいはそう称して動くネットワーク |
このあいまいさは、公判や司法取引で決着がつくまで、続く可能性が高い。
ワシントンにとっての外交上の難題
この主張は、米国を難しい立場に置く。米国はサウジアラビアと、経済面でも安全保障面でも深い結びつきがある。一方で、技術の流出や、外国による情報収集も警戒している。
大手AI企業の内部に、国の後ろ盾を持つ人物がいたという疑いは、ひとつの政策分野には収まらない。
防諜、輸出管理、AIの商業的な提携、そして大切なパートナーであると同時に技術面の競争相手でもある国々をどう扱うか、という広い問題にまたがる。
米国政府が公にどう発言し、この事件をより広い政策と結びつけるかどうかは、相反する利益をどう天秤にかけているかを映し出すだろう。
AIをめぐる摘発の流れ:サプライチェーンから内部者へ
検察は、AI技術にかかわるいくつかの摘発を進めてきた。
昨年、スーパーマイクロ社の事件では、仲介役の人物が、仲介業者を通じてAI用のハードウェアを迂回させたことを認め、有罪を認めた。1 この事件は、AI技術が管理される戦略的な資産だという見方を強めた。
検察が、それを動かすネットワークまで追うことも示した。
二つの事件は動き方こそ違うが、根にある問いは同じだ。機微なAIの能力は、どうやって外国の主体に渡るのか。
次の表は、二つの事件を比べたものだ。
| スーパーマイクロ事件 | OpenAIの装置事件 | |
|---|---|---|
| 動いたもの | AI用のハードウェア | 情報(疑い) |
| 経路 | サプライチェーンの仲介者 | 開発企業の内部にいた個人 |
| 法的な枠組み | 輸出管理の回避 | 国の後ろ盾が疑われる内部者の脅威 |
| 現状 | 仲介役が有罪を認めた | 初期の手続き中で、主張は未立証 |
二つを並べると、検察が複数の漏えい経路を追っているようにみえる。輸出管理の回避、内部者による接近、そしてそれらをつなぐネットワークだ。
企業の責任
どちらの事件も、企業の責任をめぐる問いを投げかけている。
- 発見:AI企業には、従業員や提携先の不正を見つける責任がどこまであるか。
- 予防:身元調査、監視、退職手続きは、どこまで厳しくすれば十分か。
- 責任:対策が不十分だった場合、企業も個人と並んで法的な責任を問われうるか。
この答えは、今回の訴追だけにとどまらない。政策を担う人々は、企業が内部者の脅威にどう対応するかを見ている。摘発の積み重ねが、どのセキュリティ対策を任意から義務に変えるかを左右するかもしれない。
企業の管理体制と規制の圧力
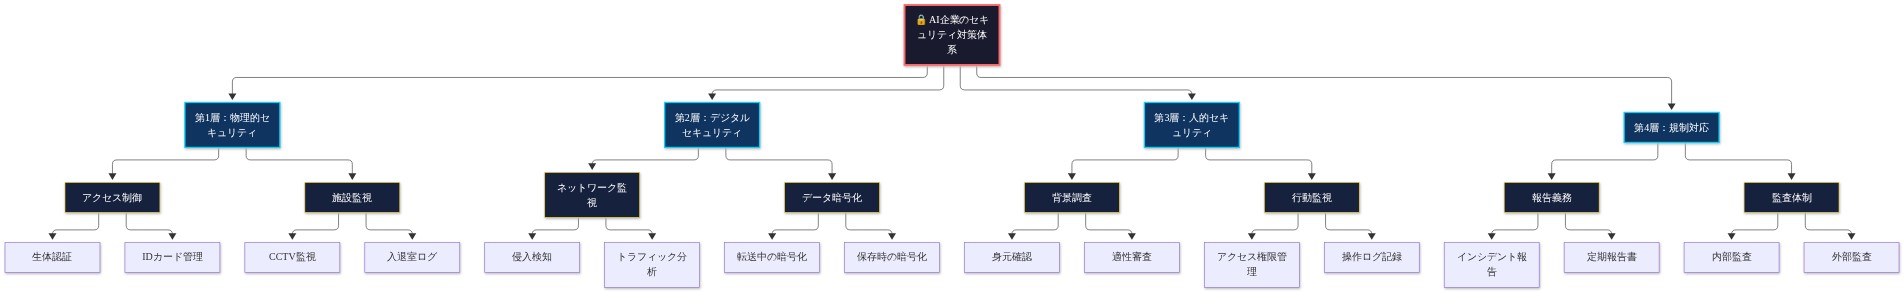
図11:AI企業に求められるセキュリティ対策の階層構造
退職手続きの問題
この事件は、AI開発企業が人にまつわるリスクをどう管理しているかという、難しい問いを突きつける。取り組みの差が大きいのは、次の3つの点だ。
- 身元調査:機微な職務の身元調査はあるが、厳しさは企業によって違う。
- 監視:退職する人をより注意深く見る必要があるが、従業員のプライバシーとの兼ね合いが要る。
- 退職手続き:アクセス権の取り消しは、人が去る速さに遅れがちだ。
企業は犯罪の被害者でありながら、管理体制を問われることもある。元従業員が装置を仕掛けたのなら、OpenAIは被害者だ。
ただ、装置を見つけられなかった、退職の動きを見ていなかった、アクセス権を間に合うように取り消せなかったなどの不備があれば、法廷や規制当局の調査で検討されうる。
公開されている記録は、そうした不備があったかどうかをまだ示していない。
セキュリティと開放性
AI研究は、共同作業、国際的な人材、アイデアの自由なやり取りに支えられている。守りを厳しくしすぎれば、革新が遅れ、外国生まれの研究者が不当に狙われかねない。
未公開の機能や設備の詳細を扱う最先端の研究所は、リスクを抱えずに完全に開かれた環境として運営することはできない。
企業がこの緊張関係をどう扱い、検察や規制当局がその努力をどう評価するかが、業界全体の基準を決めるかもしれない。
規制当局にとっての具体例
AI開発企業は、自主的な取り組みや、業界主導の安全対策によって、政策に働きかけようとしてきた。拘束力のある規則の代わりに、安全対策の枠組みを議員に示した企業もある。
先端の研究所の内部で、外国の国家による工作が疑われたことは、政策担当者に国家安全保障上の具体例を与える。疑いが裏づけられれば、次のような主張を後押しするかもしれない。
- 先端の開発企業に義務づけるセキュリティ基準
- セキュリティ事故の報告義務
- 機微な施設や職員への外国からの接近に対する、より厳しい監督
業界が自分たちで規制できるという主張は、弱まる可能性もある。この事件は、これまで別々に発展してきたAIの安全性の議論と、防諜や輸出管理の政策とを結びつけるかもしれない。
業界は、セキュリティ対策や事故対応について、より多くの情報開示を求められるかもしれない。
行きすぎの危うさ
一つの訴追に反応して動くことには、それ自体のリスクがある。
- 本当の脅威に対処せず、研究者に負担だけを課す規則
- 外国生まれの職員への不当な疑い
- 進歩を支えてきた開かれた共同作業の減少
- 未立証の主張にもとづく政策
釣り合いの取れた、根拠にもとづく政策は、反射的な規則よりも作るのが難しい。そのぶん、長続きしやすい。
今後の注目点と、私たちにできること
この事件の意味は、これから出てくる展開しだいで変わる。公判などの決着がつくまで、書面は検察の冒頭の主張にすぎず、確定した事実ではない。
注目したい展開:
- 国の後ろ盾があるという主張を裏づける新たな証拠が出るか
- 「サウジ側の関係者」が、政府、国と関係のある主体、民間のどれかと特定されるか
- サウジ当局が公に反応するか
- 被告が起訴内容にどう答えるか
- ほかのAI研究所が似た事案を公表するか
- 議員がAIのセキュリティに関する提案でこの事件を引き合いに出すか
AI組織やその周辺で働く人にとって、この事件は物理的なセキュリティと入退室管理について、実際的な問いを投げかける。
退職手続きを見直す。 辞職や解雇のあと、入館証、アカウント、物理的な立ち入りの権限がどれだけ早く取り消されるかを確認する。
遅れがあれば、退職する人が建物の中を動き回れる期間ができてしまう。できるところから、その隙間を埋める。
脅威の想定に物理的なセキュリティを入れる。 ネットワークの守りでは、建物の中にいる人が置いた装置は防げない。
組織の中で機微な場所を決めているなら(サーバー室、研究室、未公開の作業をする部屋など)、定期的な点検や、案内なしで入れる人の制限を考える。
疑いと証拠を分けて考える。 裁判所の書面や初期の報道は、事実ではなく主張として扱う。特定の人物や国について結論を出すのは、証拠が出てからにする。
書面は検察が主張していることを述べているだけで、実際に何が起きたかを確認するものではない。
開放性を守りながら、立ち入りを絞る。 新しい管理を入れるなら、本当に機微な場所と情報に限る。
国籍や出身で職員を一律に選び出す措置は避ける。法的にも組織の文化としても、別のリスクを生みかねない。
政策の議論を追う。 この事件のあと、セキュリティや報告に関する義務が導入されるなら、早めに知っておくことで対応しやすくなる。案が固まる前に意見を出す機会も得られる。
ちょっと立ち止まって
AIの安全というと、つい高度なアルゴリズムや、遠くからの攻撃を思い浮かべていないだろうか。もしかすると、いちばん突きにくい穴は、ふだん顔を合わせている同僚の側にあるのかもしれない。
「信頼している」という感覚と、「守りが十分だ」という事実は、同じものだろうか。自分の職場で、辞めた人の入館証がいつ使えなくなるのかを、あなたは知っているだろうか。
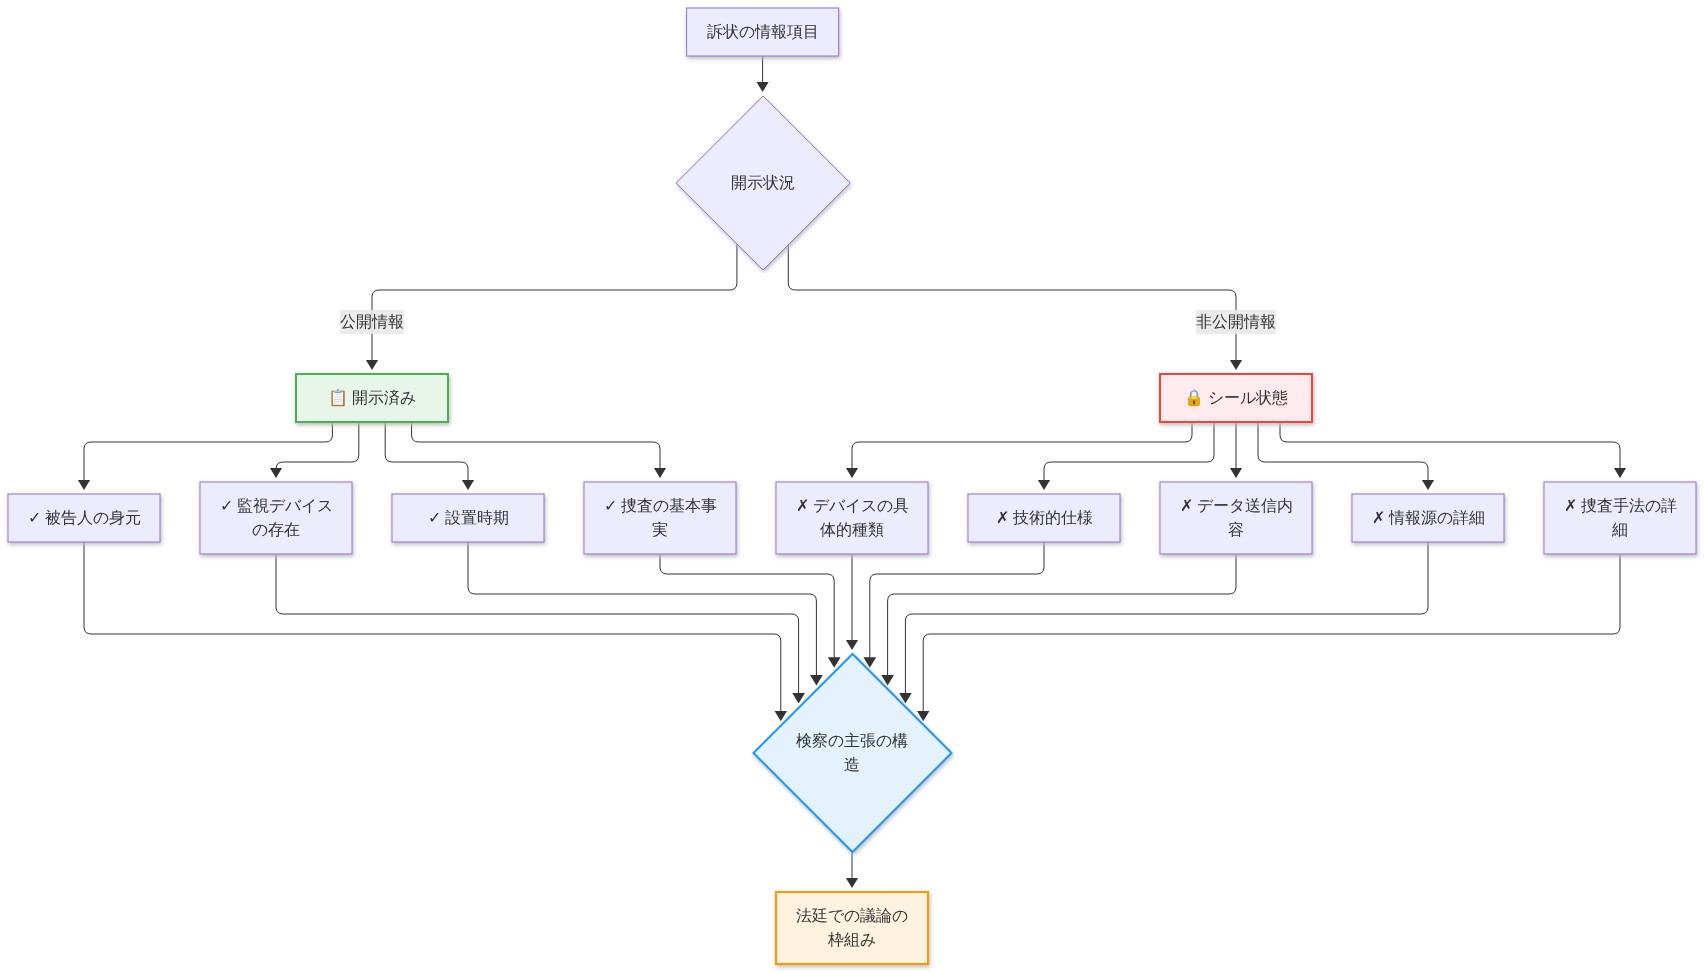
図2:検察の訴状における開示情報と非公開情報(シール状態)の構造
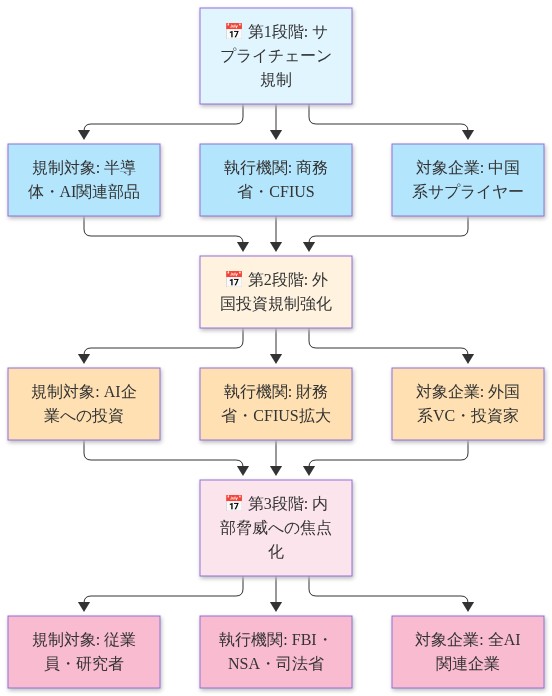
図8:AI規制の段階的拡大:時系列による規制焦点の移行(サプライチェーン→外国投資→内部脅威)
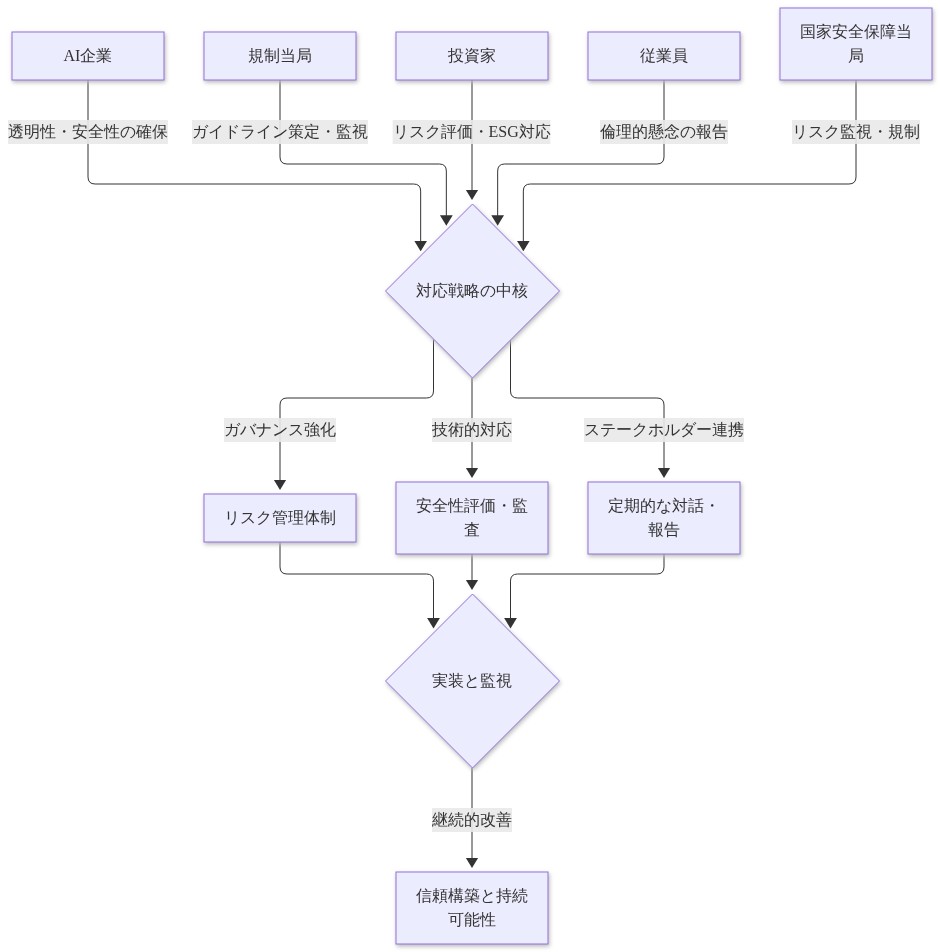
図13:ステークホルダー別の対応戦略と相互関係
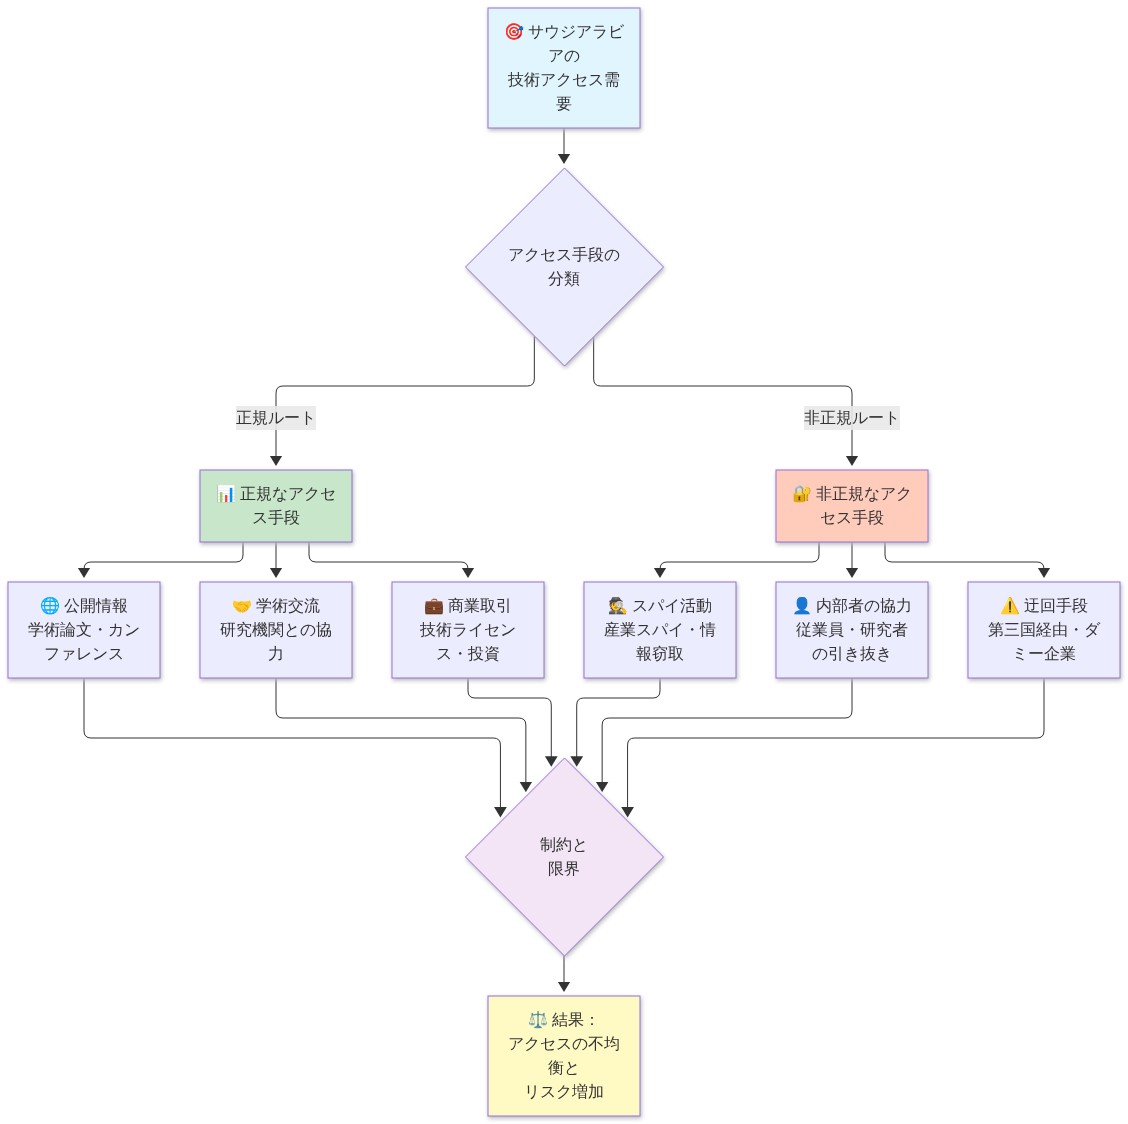
図6:AI技術へのアクセス手段:正規ルートと非正規ルートの対比