警告状が突いた法律の隙間
X Corporationが、Nitterというオープンソースプロジェクトに警告状を送った。
Xの代替フロントエンドを提供するこのプロジェクトに対し、稼働中のインスタンスを止め、ソースコードのリポジトリも消すよう求めている。
この記事のポイント
- Xは公開コンテンツへの「アクセス方法」そのものを問題にしている
- Nitterは認証やセキュリティを突破せず、公開HTMLを読んでいるだけ
- 結果次第で、プライバシー保護ツール全体の先行きが変わる
警告状の根拠は二つある。
- 利用規約違反:Xの利用規約に反する無許可のデータ収集
- CFAA違反の疑い:コンピュータ詐欺・不正アクセス法(18 U.S.C. § 1030)への違反
Xはおそらく、リクエストのタイミングやユーザーエージェントの一貫性、操作のパターンから、自動化アクセスと人間のブラウジングを見分けている。
具体的な手法は明かされていないが、こうした行動パターン分析自体は珍しくない。
ここで問われているのは、法律の解釈そのものだ。すでに公開されている情報に、明示的な許可なく自動的にアクセスすることは「無許可アクセス」にあたるのか。
Xは、コンテンツが公開されていることと、それをどう取得するかは別問題だと主張している。
Nitterは公開されているHTMLや、文書化されたAPIのエンドポイントを読み取って動いているだけで、技術的なセキュリティ対策を突破しているわけではない。だからこそ、この件は白黒つけがたいグレーゾーンに入り込んでいる。
Xが止めようとしているのは、Nitterがコンテンツを見ること自体ではない。問題にしているのは、どうやって見るかという経路のほうだ。
コンテンツモデレーションから、アクセス経路そのものの管理へ。プラットフォームの力の使い方が変わってきているのが見えてくる。
Nitterという選択肢が生まれた理由
Nitterは、Xの積極的なトラッキングやデータ収集に対する技術的な答えとして生まれた。JavaScriptもクッキーもアカウントも要らずに、コンテンツを見られるようにしている。
オープンソースで、複数の独立したインスタンスが分散して動く仕組みのおかげで、どれか一つが止められても全体は残る。この作りが、そのままプラットフォームの管理の仕方に対する異議になっている。
Nitterは認証システムを破っているわけでも、暗号技術を回避しているわけでもない。公開されているページを読んでいるだけだ。
それでもXは、意図された使い方やトラッキングの仕組みを迂回している点をもって違反だと主張している。
- Xの立場:保護されたシステムへの侵入を防ぐのではなく、公開情報の流れ方そのものを管理したい
- ユーザーの立場:Nitterは自分の閲覧体験とプライバシーを自分で決める手段
- Xにとっての損失:監視データとエンゲージメントの喪失
Nitterは、プライバシーを守るためのアクセスは正当な利用なのか、それとも無許可の回避なのかという問いを立てている。この対立の先にあるのは、インターネットの仕組みを決めるのはプラットフォームなのか、それを使う人なのかという問いだ。
プラットフォームごとに違う統治の仕方
Xの姿勢は、他のプラットフォームの手法と比べると見えてくるものがある。
| Meta | X | |
|---|---|---|
| 対象 | アルゴリズムの設計そのもの | データアクセスの仕組み |
| 手段 | 規制当局による監視 | 警告状、CFAA |
| 立場 | ユーザー体験の設計は自分たちで決める | アクセス方法そのものを管理下に置く |
| 規制側への影響 | 政府によるプラットフォーム設計への介入を招きやすい | 既存法で無許可アクセスを封じ込める方向 |
これは今のインターネット全体に共通する緊張でもある。
プラットフォームがAPIへのアクセスを絞り、ボット検出を強化するにつれ、「許可されたアクセス」という言葉自体が、インターネットの仕組みそのものを管理する手段になっていく。
ウェブが開かれたエコシステムのままでいられるのか、それともプラットフォームが公開情報の流れさえ独占するサイロに分かれていくのか。この問いが背景にある。
オープンソースのコードは「言論」なのか
Nitterのリポジトリ削除の要求は、オープンソースソフトウェアがどこまで責任を負うのか、そしてコードそのものが保護された表現なのかという問題を突いている。
公開されているウェブのコンテンツにアクセスできるソフトウェアを公開する行為は、プライバシーを守る道具なのか、違反を助ける道具なのか、はっきりしない領域にある。
- 分散した開発:主要なリポジトリが消えても、コードはフォークやミラー、個々のローカルコピーの中に生き続ける
- 取り締まりの難しさ:この粘り強さが、警告状という手段の効果そのものに疑問を投げかける
- 波及の範囲:公開コンテンツを別の形に整えて見せるサービス全般(ブラウザ拡張、リーダーモード、アーカイブサービス、アクセシビリティ向けツール)に影響が及ぶ
セキュリティを突破していなくても、監視のかからないアクセスは法的な脅威に直面しうる。この結果次第で、プライバシーを守るための代替サービス全体の先行きが変わってくる。
今回のケースは、ユーザーが自分の閲覧体験を選ぶ権利を持っているのか、それともプラットフォームが決まったやり方を強制できるのかを試す場になっている。
「公開されている」のに「アクセスは制限される」という矛盾
Xに投稿するユーザーは、ある意味で矛盾した状態のコンテンツを作っている。誰でも見られる形で公開されているのに、利用規約という契約を通じてプラットフォームの財産として扱われているのだ。
Xの立場は、コンテンツの見え方は公開だが、アクセスの方法はプラットフォームの管理下にある、というものだ。何が表示されるかだけでなく、それがどう取得され、どう表示されるかまで指示できるという主張になる。
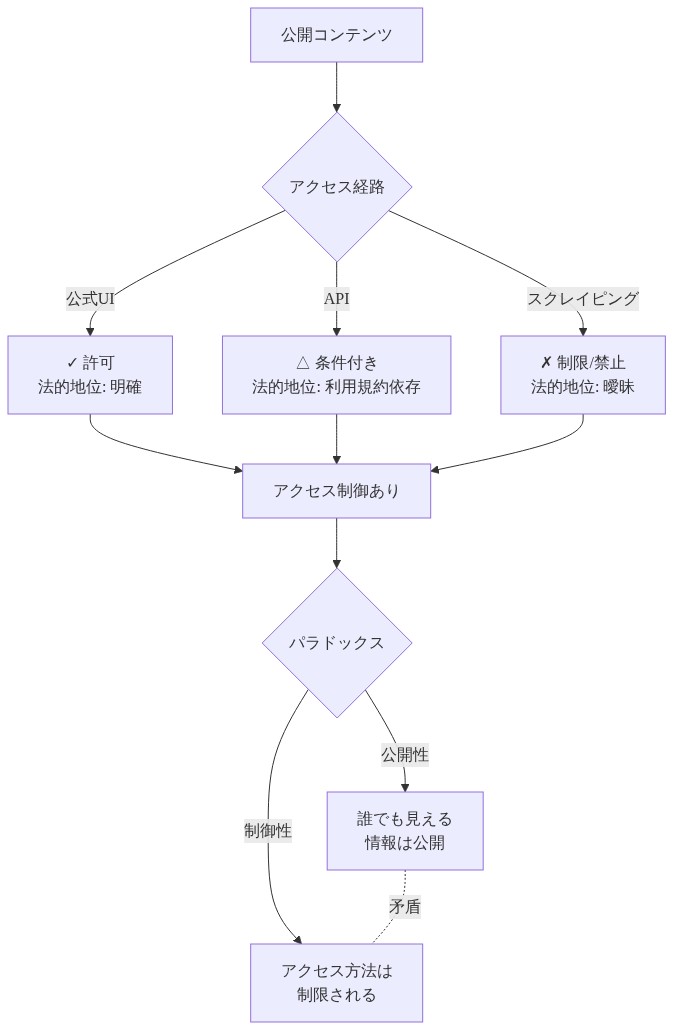
- 図5:公開コンテンツのパラドックス—可視性と制御可能性の分離*
この考え方を突き詰めると、影響はRSSリーダーやアーカイブサービス、アクセシビリティ向けツールなど、公開されたウェブコンテンツを別の形で見せる仕組み全般に及ぶ。
違反の定義が、技術的な侵入から「プラットフォームが明示的に許可していないやり取り全般」へと広がっていく。
これは、情報へのアクセスを防ぐことではなく、アクセスの仕方を管理することでデジタルの力が働く、という変化を表している。
この先例が決めること
結果次第で、プラットフォームがアクセスの方法を完全に管理できる世界で、プライバシーを守る代替サービスが生き残れるかどうかが決まる。
- Xが勝った場合:ユーザーの自律性やプライバシーを支えるツール全体が脅威にさらされる
- 問われること:ユーザーは自分の閲覧環境を選べるのか、プライバシーツールを使えるのか、監視の仕組みなしに公開情報へアクセスできるのか
- ウェブ全体への影響:プラットフォームが警告状を武器として使うことに成功すれば、ウェブはより閉じたサイロに分かれていく可能性がある
コンテンツは見えるままでも、プラットフォームが認めた経路を通じてのみアクセスでき、そこには常にトラッキングとデータ収集が付いてくる形になる。
- 図7:ステークホルダー別影響度マトリックス—リスク分布と対応優先度(出典:ステークホルダー分析フレームワーク)*
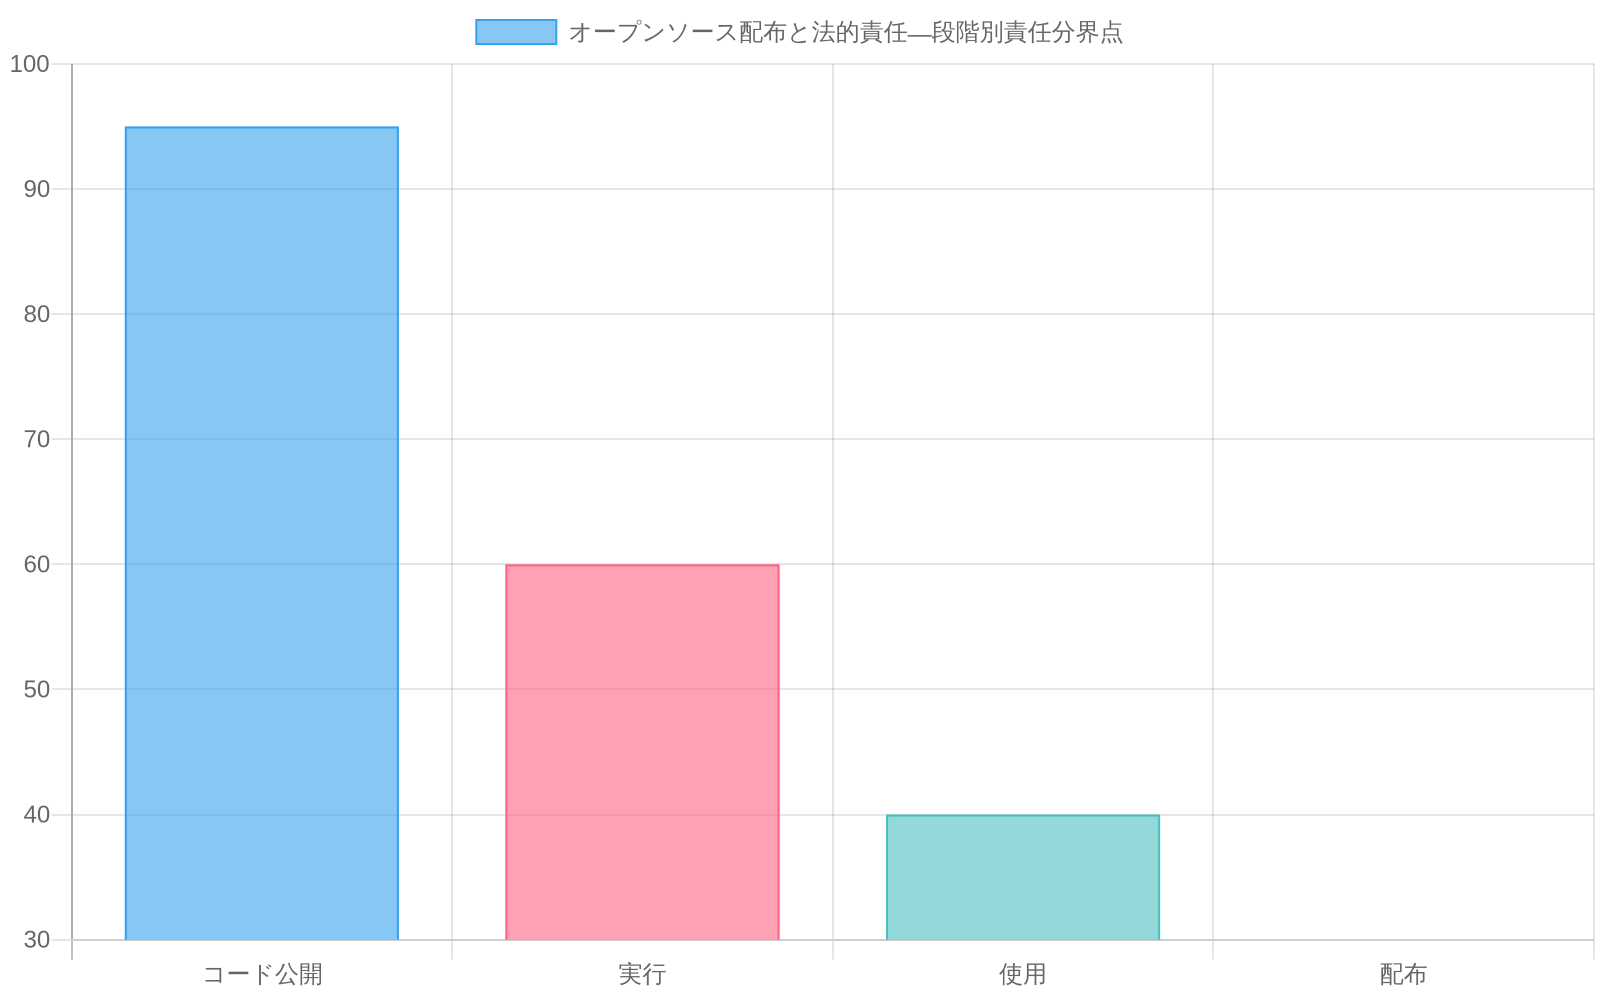
- 図10:オープンソース配布と法的責任—段階別責任分界点(出典:オープンソースライセンス法学、CFAA解釈)*
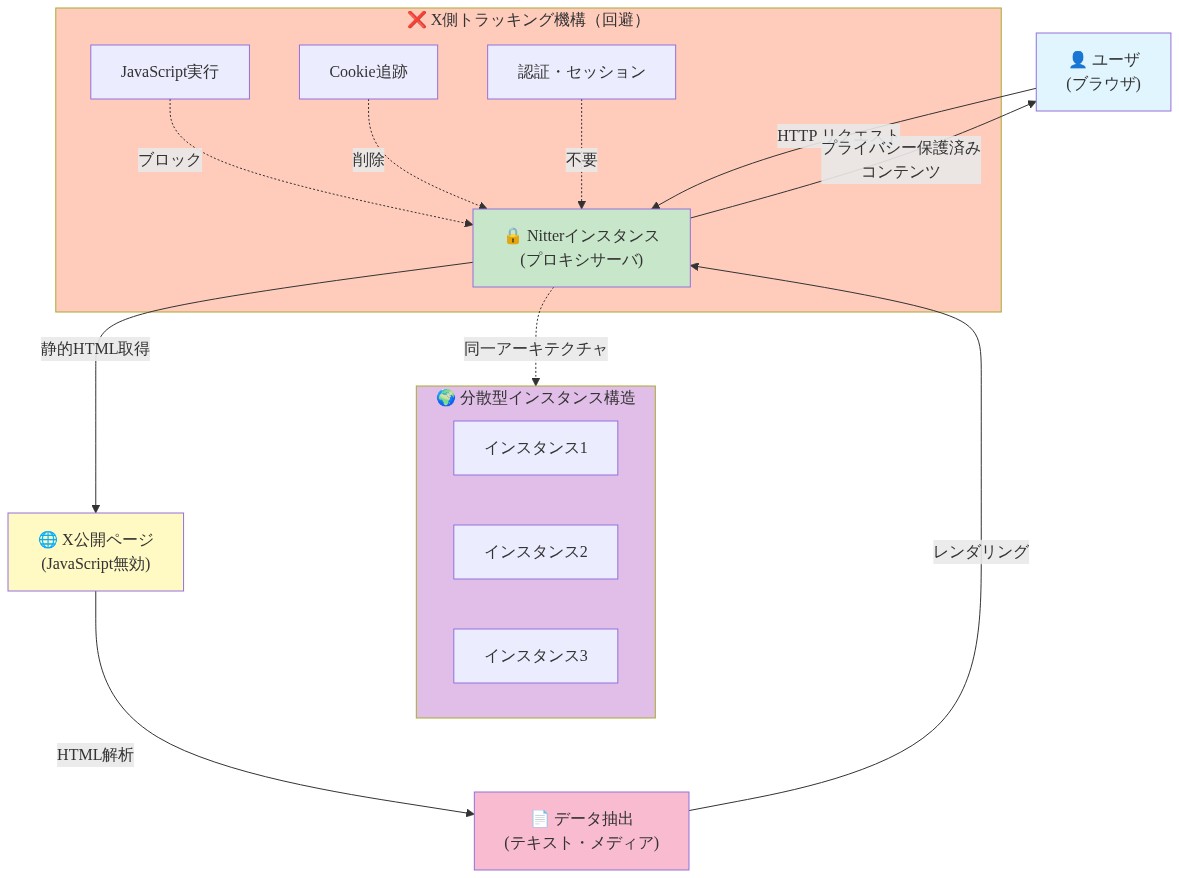
- 図2:Nitterのアーキテクチャ—プライバシー保護とプラットフォーム回避の仕組み*
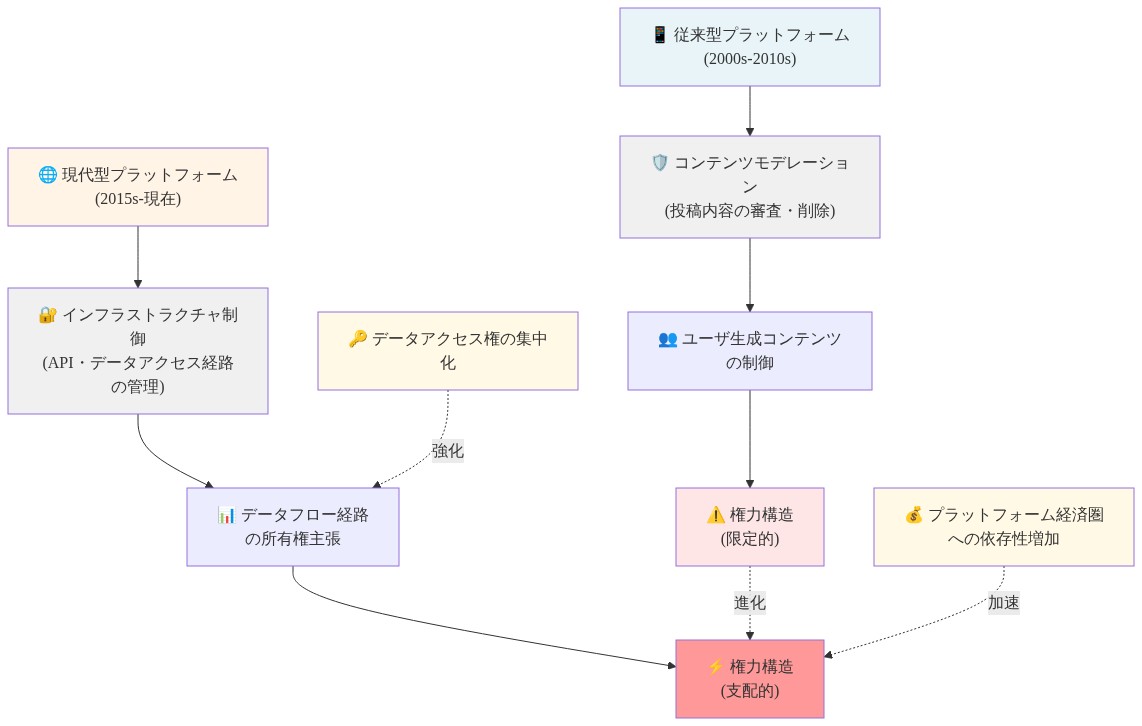
- 図3:プラットフォーム支配戦略の進化—コンテンツ制御からアクセス経路制御へ*
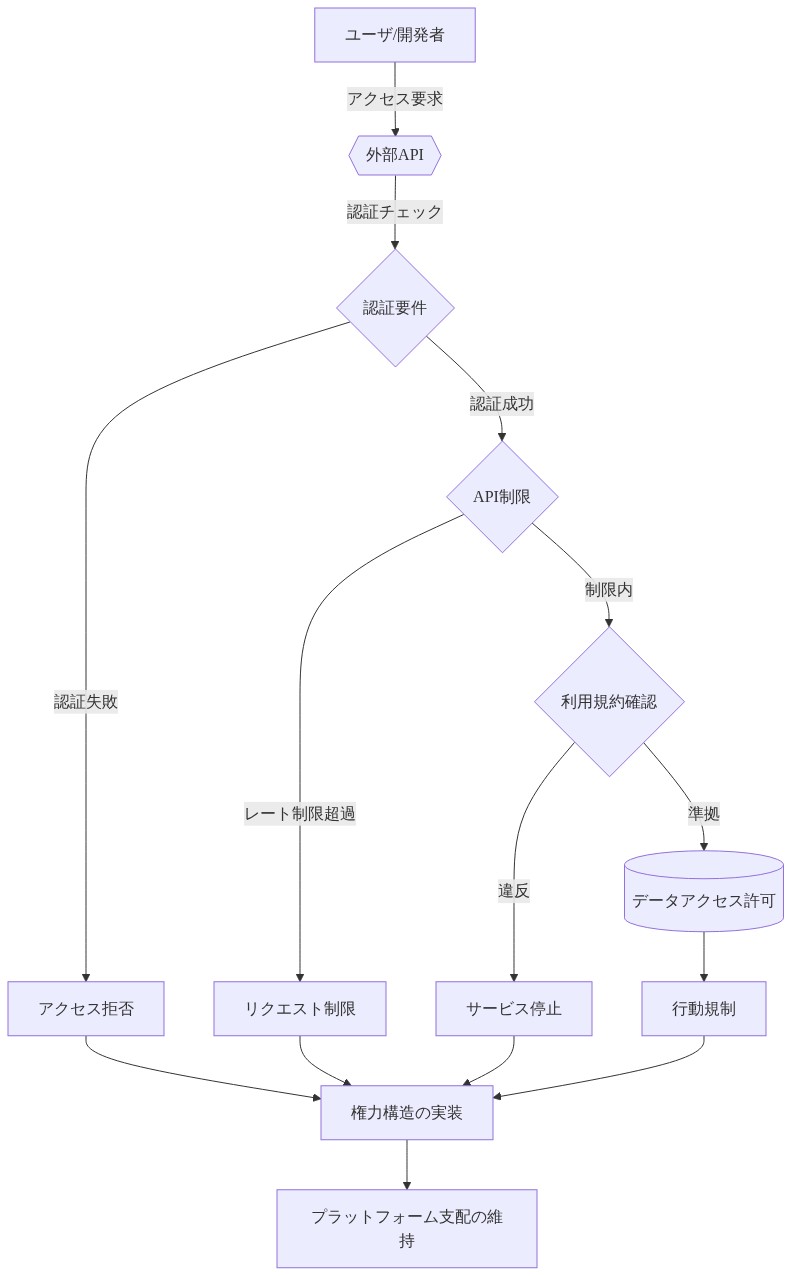
- 図9:データアクセス制御によるガバナンス—プラットフォーム権力の行使メカニズム*
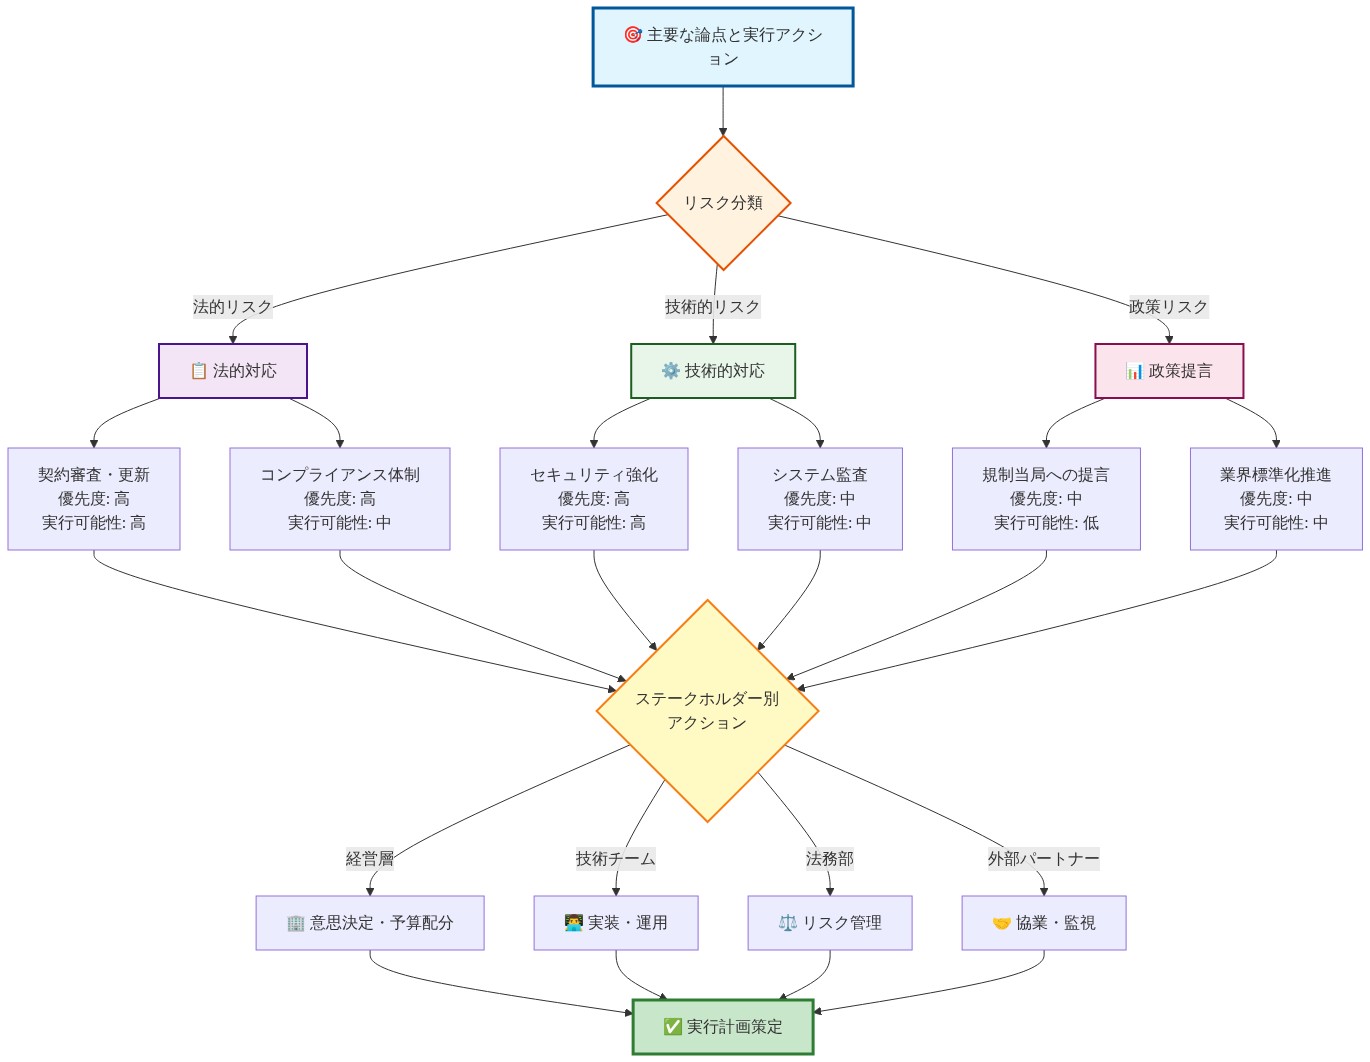
- 図12:主要論点と実行アクション—優先度別対応マップ(リスク管理フレームワーク、ステークホルダー分析に基づく)*
今、できること
- プライバシーツールを使っている人は、依存しているツールが法的なリスクにさらされていないか確かめる
- サービスが止まった場合の代わりの手段を、あらかじめ考えておく
- CFAAに関する裁判の動きや、似たプロジェクトへの差止請求の行方を見ておく
- 支援しているオープンソースプロジェクトがあるなら、その持続可能性についても考えてみる
- 政策に関わる立場にある人は、既存のコンピュータアクセス法が公開コンテンツへのアクセス方法に関する紛争にきちんと対応できているか検討してみる
ちょっと立ち止まって
情報が「公開されている」ことと、それに「自由にアクセスできる」ことは、実は同じではないのかもしれない。
自分が日々使っているツールやサービスも、こうしたアクセス経路の管理という力学の中に置かれているのではないだろうか。
プラットフォームが決めた通りの方法でしか情報に触れられないとしたら、それは本当に「公開」と呼べるのか。一度、自分の使い方を振り返ってみてもいいかもしれない。