前置き
ドメイン停止メカニズム:規制執行の新しいフロンティア
テキサス州が年齢確認法定要件違反を理由にドメイン名を停止する裁判所命令を発出したことは、規制執行方法論における実質的な転換を示しています。歴史的には、非準拠ウェブサイトに対する執行は間接的なメカニズムに依存してきました。事業者に対する金銭的ペナルティ、決済処理業者のアカウント終了、または業界協力を通じた交渉によるISPレベルのコンテンツブロッキングです。本件の措置は代わりに、ドメインインフラストラクチャそのものを直接対象としています。ドメイン名をIPアドレスに解決する権威的な命名システムを対象とすることで、テキサス州の管轄権の範囲内でウェブサイトを実質的にアクセス不可能にしています。
法的メカニズムは、コンテンツレベルまたは金銭レベルの執行ではなく、インフラストラクチャレベルの執行として特徴付けることができます。従来のアプローチは事業者の協力を想定するか、第三者仲介者(決済処理業者、ホスティングプロバイダー)を活用して準拠コストを課していました。本件のアプローチは代わりに、権威的なドメインレコードの維持管理を担当するドメインレジストラおよびレジストリ事業者に対して、州裁判所が発出した技術的停止指令の実装を強制しています。
- 管轄権の前提と制約:*
本メカニズムは、レジストラおよびレジストリ事業者がテキサス州内で十分な事業上の存在または契約上の義務を維持し、州裁判所命令への準拠を執行できることを前提としています。しかし、ほとんどのドメインレジストラおよびすべてのルートレジストリ事業者は、個々の州の管轄権から独立した国際的な運用基準を確立するICANN(Internet Corporation for Assigned Names and Numbers)認定枠組みの下で運営されています。単一州の裁判所命令が世界中に分散したインフラストラクチャ事業体に対して有効であるかどうかは、法的に未解決のままです。例えば、カリフォルニア州に法人化されたレジストラは、潜在的な相反する義務に直面しています。テキサス州の裁判所命令を尊重しながら、ICANN準拠を維持し、他の管轄区域の法律に基づく登録者の契約上の権利を尊重する必要があります。
- 先例の含意:*
本執行メカニズムが有効であることが判明し、控訴審での異議に耐えた場合、他の州および規制領域に対して複製可能なテンプレートを確立します。理論的には、あらゆる州の立法府が、州固有の規制要件への非準拠に対するドメイン停止を命じることができます。ギャンブル制限、医薬品ライセンス、政治的コンテンツモデレーション、またはその他の主題です。これは断片化リスクを生み出します。ウェブサイトは、各管轄区域が異なる規制違反に対して独立して停止を命じる可能性があるため、州境を越えたドメイン継続性を想定できません。累積的な効果は、インターネットアクセスの管轄権的バルカン化となり、ドメイン可用性が複数の、潜在的に相反する州規制体制への準拠に左右されるようになります。
年齢確認技術と準拠インフラストラクチャ
テキサス州の年齢確認に関する法定要件は、単純な肯定的なユーザー宣言を超えた特定の技術的実装を義務付けています。準拠システムは、政府発行の身分証明書検証、生体認証分析、または権威的なレコード(州の自動車運転免許局データベースまたは信用報告機関など)に対するデータベースマッチングを通じて身元検証を実行する第三者検証サービスを統合する必要があります。これらの要件は、特に小規模なコンテンツプロバイダーにとって、連邦枠組み(COPPA、該当する場合はFERPA)、州プライバシー法定、およびヨーロッパのユーザーにサービスを提供する場合の潜在的なGDPR義務の下でのデータセキュリティ義務を同時に管理する必要があるため、実質的な運用および準拠負担を生み出します。
- 準拠インフラストラクチャエコシステム:*
年齢確認サービスを提供する独立した業界セクターが出現しています。これらのプロバイダーは、異なる技術的アプローチを採用しています。身分証明書のOCR(光学文字認識)、顔生体認証マッチング、知識ベースの認証、またはデータベースクエリです。各々は、誤受け入れ率、誤拒否率、およびプライバシー含意に関して文書化された相違があります。検証ベンダーを選択する事業者は、以下を評価する必要があります。(1)技術的精度メトリクス、(2)データ保持および削除ポリシー、(3)第三者データ共有慣行、(4)規制準拠を実証する監査証跡機能、および(5)低収益事業にとって準拠を経済的に実行不可能にする可能性のあるコスト構造です。
- 準拠ボトルネック効果:*
裁判所が段階的なペナルティ(初期警告、金銭的制裁、その後停止)ではなくドメイン停止を通じて執行することは、部分的または誠実な準拠努力が不十分であることを示唆しています。これは実践的な実装上の疑問を生み出します。どの程度の誤拒否率(年齢要件を満たしているにもかかわらず不正にアクセスを拒否されたユーザー)が許容可能な準拠を構成するのか。標準的な政府発行の身分証明書を持たない者(不法移民、身元盗用の状況にある個人、ホームレス人口)は、成人に対して合法的に利用可能なコンテンツにどのようにアクセスするのか。強制的な検証は、法定の保護目的を損なう可能性のあるアクセシビリティ障壁を生み出すのか。
- 仲介者の集中:*
検証サービスプロバイダーは、準拠インフラストラクチャにおける重要なチョークポイントを占めています。コンテンツパブリッシャーは、テキサス州内での合法的な運営のためにこれらの仲介者に完全に依存しています。これは非対称な力学を生み出します。検証プロバイダーは、サービス条件を一方的に変更し、価格を引き上げ、技術的要件を変更でき、パブリッシャーに変更を受け入れるか、ドメイン停止に直面するかを強制します。準拠権限の民間検証仲介者への集中は、規制依存関係と潜在的な単一障害点を生み出します。検証プロバイダーの技術的障害、データ侵害、または事業上の失敗が、広範なコンテンツ利用不可に波及する可能性があります。
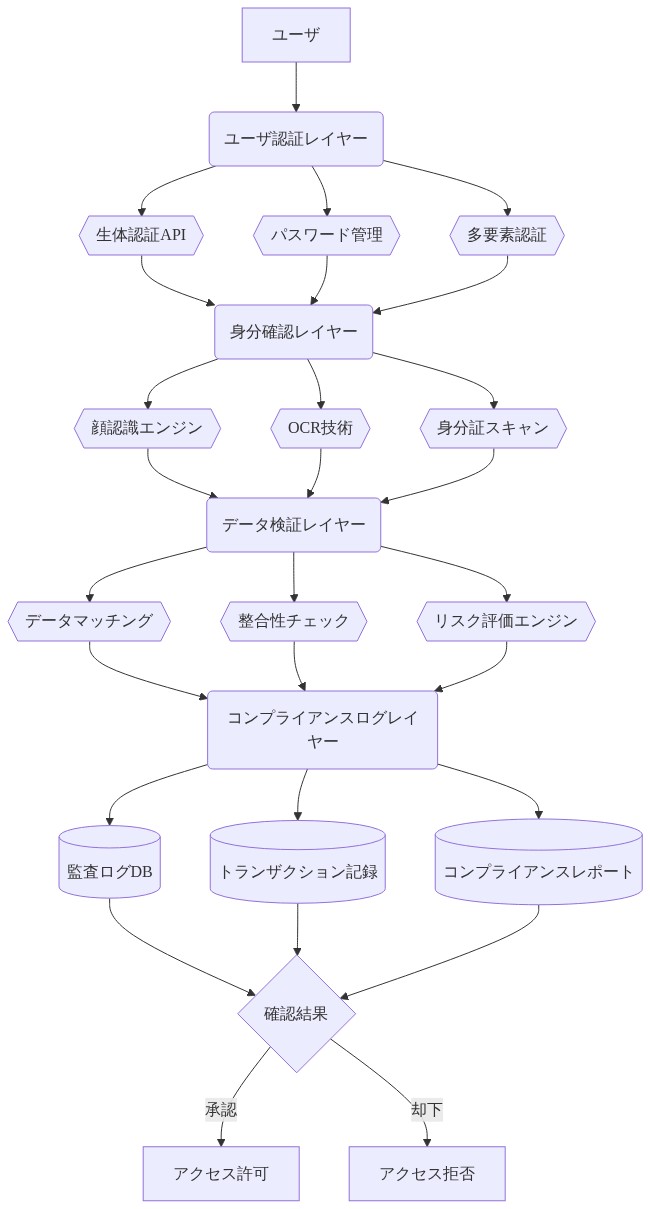
- 図5:年齢確認技術スタックのアーキテクチャ(Compliance Technology Framework)*
管轄権の境界とインターネットガバナンスの緊張
本執行措置は、基本的な構造的緊張を露呈させています。州の規制権限は定義された地理的境界内で運営されますが、ドメイン名インフラストラクチャは固有の管轄権制約なしにグローバルに運営されています。テキサス州の裁判所命令はテキサス州の領土管轄権内でのみ適用されます。しかし、その実際の効果はレジストラの運用上の決定に及びます。これは通常、ドメインにアクセスするすべてのユーザーにグローバルに適用されます。
これは法的権限と技術的実装の間に重要な区別を生み出します。テキサス州の裁判所が発出したドメイン停止命令は、契約関係および潜在的な州内責任露出を通じてレジストラを拘束しますが、レジストラの準拠メカニズム(権威的なネームサーバーからドメインを削除すること)は、テキサス州の住民のみではなく、すべてのユーザーに影響します。同じドメインは、以下に応じてアクセス不可またはアクセス可能になります。(1)ドメイン登録を維持するレジストラ、(2)複数の管轄区域にわたるその法的義務の解釈、および(3)レジストラが停止の範囲を制限するための地理的ブロッキング技術を実装しているかどうかです。
これは「断片化された執行」と呼ぶことができるものを生み出します。あるレジストラによって停止されたウェブサイトは、別のレジストラを通じてアクセス可能なままである可能性があり、または異なる準拠基準または執行能力を持つ管轄区域に法人化されたレジストラに移行する可能性があります。その結果、レジストラは真の法的義務の相反に直面します。テキサス州の命令に準拠し、他の管轄区域のユーザーへの義務に違反する可能性があるか、準拠に抵抗し、潜在的な執行措置、責任露出、またはテキサス州内での運用能力の喪失に直面するかです。
歴史的には、ドメイン紛争は広範な管轄権的合意を伴うカテゴリーを含みました。商標侵害(ほとんどの法制度で保護されている)または犯罪活動(相互法律援助条約の対象)です。ドメイン停止の根拠としての年齢確認準拠は、より争点となっている規制カテゴリーを表しており、同等の国際的合意を欠いています。異なる管轄区域は実質的に異なる法的枠組みを維持しています。年齢確認要件をプライバシー違反として禁止する者もいれば、それを義務付ける者もいます。まだ沈黙している者もいます。この規制的異質性は、ある管轄区域の要件への準拠が別の管轄区域での非準拠を生み出す可能性があることを意味します。
先例は、インフラストラクチャプロバイダー(ドメインレジストラ、ホスティング企業、決済処理業者)が、これらのプロバイダーがコンテンツ作成または配布に対する直接的な管理を欠いている場合でも、顧客のコンテンツ準拠に対する直接的な規制上の義務にますます直面することを示唆しています。本メカニズムは、インフラストラクチャ仲介者を執行エージェントに変換し、準拠コストと責任を州規制機関から民間事業体にシフトさせます。レジストラは現在、以下を行う必要があります。(1)年齢確認要件に対する顧客準拠を監視する、(2)複数の管轄区域にわたる裁判所命令を解釈および適用する、(3)停止の技術的実装を管理する、および(4)準拠または非準拠決定のいずれかに対する潜在的責任を吸収することです。
これは規制アーキテクチャにおける構造的転換を表しています。州がコンテンツを直接制限する代わりに、重要なインフラストラクチャに対する管理を活用して規制目的を達成しています。本アプローチの有効性と持続可能性は、レジストラが準拠コストを吸収し、責任露出を受け入れる意思に依存しており、これはレジストラのサイズ、運用上の足跡、およびリスク許容度に基づいて異なる可能性があります。
修正第1条の含意とコンテンツ規制の先例
ドメイン停止は、年齢確認要件が、インフラストラクチャレベルのブロッキングを通じて執行される場合、修正第1条の教義の下で定義される事前抑制を構成するかどうかに関する憲法上の疑問を提起しています。事前抑制教義は、Near v. Minnesota(1931年)で確立され、New York Times v. United States(1971年)で洗練されました。政府がスピーチを出版前に制限することは、政府が例外的に高い正当化の負担を満たさない限り、違憲であると推定しています。
本件における重要な区別は執行メカニズムに関するものです。事前抑制教義は伝統的に、コンテンツの直接的な政府検閲に対処しています。本執行措置はコンテンツレベルで運営されます。インフラストラクチャレイヤーでドメイン自体を停止することは、コンテンツの作成または出版を直接禁止するのではなく、コンテンツ検閲とは異なる許容可能な規制メカニズムを表しているかどうかを裁判所が決定する必要があります。
成人向けコンテンツに関する既存の先例は限定的なガイダンスを提供しています。裁判所は一般的に、成人向けウェブサイトの年齢確認要件を支持してきました。そのような要件は、成人アクセスを保持しながら、未成年者を有害なコンテンツから保護するという正当な州の利益に役立つと推論しています。Reno v. ACLU(1997年)を参照してください(いくつかの年齢確認アプローチを支持しながら、過度に広範な制限を却下しています)。しかし、これらの先例は通常、ユーザー側のフィルタリングメカニズムを含みました。ユーザーがコンテンツにアクセスする前に年齢を肯定的に確認することを要求します。管轄区域内でコンテンツの発見可能性を完全に排除するインフラストラクチャレベルの停止ではなく。
憲法上の分析は、年齢確認要件が州の正当な児童保護利益を達成するために厳密に調整されているか、またはコンテンツプロバイダーにとって準拠が経済的または技術的に実行不可能になることでコンテンツ禁止として機能するかどうかを検討する必要があります。準拠コストが禁止的であるか、技術的実装が不可能である場合、要件は合理的な検証メカニズムではなく、実質的な禁止を構成する可能性があります。
重要な事実上の疑問は未解決のままです。テキサス州法はどの年齢確認方法を要求し、それらの方法はドメイン事業者にとって技術的および経済的に実行可能であるか。法律が利用不可能、禁止的に高価、またはウェブサイトの技術的アーキテクチャと互換性のない検証方法を義務付ける場合、裁判所は要件が違憲に過度に広範であると判断する可能性があります。逆に、実行可能な検証方法が存在し、事業者がそれらを実装できなかった場合、裁判所は執行措置を合理的な救済として支持する可能性があります。
憲法上の枠組みは、許容可能なユーザー側フィルタリング(ユーザーが検証を通じてアクセスを管理する場合)と潜在的に問題のあるインフラストラクチャレベルの削除(州がコンテンツの発見可能性を排除する場合)を区別しています。裁判所は、インフラストラクチャレベルの停止が事前抑制を構成すると判断する可能性があります。なぜなら、コンテンツプロバイダーが年齢確認要件への準拠を試みることさえ防ぐからです。あるいは、裁判所は両方のメカニズムを許容可能な規制ツールと見なす可能性があります。ただし、それらが厳密に調整され、正当な州の利益に役立つ場合に限ります。
結果は、オンラインコンテンツガバナンスのために州が利用可能な規制ツールを実質的に形成します。裁判所がインフラストラクチャレベルの執行を支持する場合、州はドメイン停止、決済処理業者の制限、およびホスティングプロバイダーの義務を規制メカニズムとしてますます活用する可能性があります。裁判所がそのようなメカニズムが事前抑制を構成すると判断する場合、州はユーザー側フィルタリング要件と直接的なコンテンツ制限に限定されます。これはより高い憲法上の精査に直面しています。
デジタルプラットフォーム管理のための新興規制テンプレート
本執行措置は、複数の米国州全体の年齢確認メカニズムを対象とした並行的な介入と組み合わせて、識別可能な規制戦略の転換を反映しています。コンテンツ削除またはトランスペアレンシー開示を義務付ける代わりに、コンテンツプロバイダーからの直接的な協力を要求するアプローチではなく、州司法長官はますます構造的インフラストラクチャを対象としています。ドメイン名登録、アプリケーションストアの配置、決済処理システム、およびホスティングインフラストラクチャです。
本アプローチは、規制学者が「間接規制」または「インフラストラクチャによる規制」と呼ぶものを通じて機能します。1コンテンツプロバイダーの協力から独立して運営される技術スタック内のチョークポイントを確立することで、準拠圧力を生み出します。本メカニズムは、規制対象事業体がスピーチを変更または編集慣行を変更することを要求しません。代わりに、第三者仲介者を通じて規制対象事業体へのアクセスを制限します。
- テンプレートの範囲と拡張性*
規制テンプレートは、他の年齢制限カテゴリーへの明確な拡張性を示しています。オンラインギャンブルプラットフォーム、医薬品小売業者、アルコール配送サービス、およびタバコベンダーです。スケーラビリティは重要な前提条件に依存しています。インフラストラクチャプロバイダー(レジストラ、決済処理業者、ホスティング企業)が、顧客の実質的な規制への準拠に対する法的および運用上の責任を受け入れるかどうかです。この変換は、インフラストラクチャプロバイダーを規制執行エージェントとして効果的に任命することになります。現在の法律では正式に成文化されていないステータスですが、実務上ますます想定されています。
- 構造的依存関係と仲介者の集中*
本規制アプローチは、コンテンツプロバイダー全体に分散させるのではなく、仲介者に執行権を集中させます。依存関係構造は双方向に運営されます。
- ウェブサイト事業者は、合法的な運営のためにインフラストラクチャプロバイダーの準拠解釈に依存しています
- レジストラおよび決済処理業者は、自らの責任露出に関する法的確実性に依存しています
- エンドユーザーは、合法的なサービスへのアクセスのためにインフラストラクチャプロバイダーの準拠決定に依存しています
この集中は、経済学者が「単一障害点」と呼ぶものを生み出します。レジストラが義務を広く解釈する場合、個々の準拠努力に関係なく、ウェブサイトのカテゴリー全体へのアクセスを一方的に制限できます。2
- 技術的および市場的対応*
規制テンプレートは、相殺する技術的および市場的対応を生成する可能性があります。同様のインフラストラクチャ対象規制への文書化された対応には、以下が含まれます。
- 分散型ドメインシステム:従来のICANN権限の外で運営されるブロックチェーンベースのドメイン登録(例えば、.ethドメイン)への移行
- 暗号化アクセスプロトコル:エンドツーエンド暗号化とプロキシサービスの実装。ユーザーの位置をコンテンツプロバイダーから隠蔽します
- 管轄権の仲裁:年齢確認要件がより制限的でない規制環境へのサービスの再配置
本規制テンプレートの有効性は、したがって、インフラストラクチャプロバイダーが制限を一貫して執行するために十分な集中化と規制準拠志向を維持するかどうかに依存しています。分散型の代替案が成熟し、ユーザーの採用を達成する場合、テンプレートの実際の有効性は実質的に減少する可能性があります。
実装上のコンプライアンス経路と課題
年齢確認要件の対象となるウェブサイト運営者にとって、コンプライアンスは段階的な技術的・運用的判断を要求します。確認プロバイダーの選定、アプリケーションプログラミングインターフェース(API)の統合、規制対象地域への地理的ブロッキング実装、コンプライアンス努力を実証する監査ドキュメント維持といった一連の決定が必要です。
- コスト構造と市場集約効果*
コンプライアンスコストは運営者カテゴリー間で不均等に分布します。確認インフラストラクチャには通常以下が含まれます。
- 初期統合コスト:2,000~10,000ドル(一回限り)
- 月額サービス料金:1,000~5,000ドル(継続的)
- 法務審査と実装に要する人員時間:40~100時間
- 継続的な監査とドキュメント維持:月10~20時間
多様な収益源を持つ大規模プラットフォームにとって、これらのコストは無視できる運用経費です。小規模パブリッシャーやニッチ運営者にとって、同じコストは実質的な運用負担を構成します。月額3,000ドルの確認システムは、月間収益12,000~20,000ドルの小規模パブリッシャーにとって収益の約15~25%を表しますが、月間収益1,000万ドルのプラットフォームにとっては収益の0.1%未満です。
このコスト構造は文書化された市場集約圧力を生み出します。コンプライアンス障壁は小規模運営者に不釣り合いに影響を与え、既存のコンプライアンスインフラを持つ大規模事業体による撤退または買収を強制する可能性があります。3
- 技術実装上の課題*
確認システムは測定可能な運用上の複雑性をもたらします。
- 誤拒否率:年齢確認システムは5~15%の文書化されたエラー率を示し、識別形式の変動、データ入力エラー、またはデータベースマッチング失敗により、適格ユーザーへのアクセスを誤って拒否します
- アクセシビリティ障壁:政府発行の身分証明書を持たないユーザー、標準的な身分証明書へのアクセスが限定的な周縁化されたコミュニティの個人、および国際ユーザーは体系的な排除に直面します
- データセキュリティ義務:機密個人識別情報(PII)—政府ID番号、生年月日、確認記録—の保存は、州プライバシー法(テキサス州データプライバシーおよびセキュリティ法など)および連邦基準(NIST サイバーセキュリティフレームワークなど)に基づく規制義務を生成します
運営者は確認試行、拒否、およびコンプライアンス決定を文書化する監査証跡を維持する必要があります。これらのドキュメント要件は継続的な運用オーバーヘッドを生成し、規制調査中に記録が不完全またはアクセス不可能な場合、潜在的な責任露出を生じさせます。
- コンプライアンスの不確実性と残存する法的リスク*
重要な実装上の課題が未解決のままです。現在の規制解釈への準拠は、代替解釈に基づく将来の法的措置や進化する要件に対する保証を提供しません。州司法長官は確認方法論に異議を唱える、実装の適切性に異議を唱える、または運営者が法定で要求される「効果的な」年齢確認を達成できなかったと主張する裁量権を保持します。
この法的不確実性はコンプライアンスのパラドックスを生成します。運営者は技術的コンプライアンスのみでは確定的な法的確実性を達成できません。規制基準—「効果的な年齢確認」—は法定文に定義されておらず、行政的および司法的解釈の対象です。4
主要な示唆と次のアクション
- 確立された先例とメカニズム*
テキサス州のドメイン停止は、年齢確認コンプライアンスを対象とするインフラストラクチャレベルの執行の文書化された事例です。執行メカニズムは直接的なコンテンツプロバイダー規制ではなくドメインレジストラを通じて機能し、レジストラとDNSインフラストラクチャ運営者をコンプライアンス仲介者として効果的に位置付けます。このアプローチはコンテンツ規制からインフラストラクチャゲートキーピングへ執行負担を転送します。これは規制効果と憲法分析の両方に実質的な区別です。
- 実務家への実質的な示唆*
知識労働者とコンプライアンス担当者は以下の評価を実施すべきです。
-
確認インフラストラクチャ監査:既存の年齢確認システムをテキサス州保健安全法第481.121条(または同等の州法定)に対して評価し、現在の実装と法定要件間のギャップを特定します。確認システムの技術仕様、データ保持ポリシー、および第三者依存関係を文書化します。
-
管轄権コンプライアンスマッピング:組織が運営するまたはドメイン資産を保有するすべての管轄権を特定します。適用可能な年齢確認法定を相互参照し、確認基準、執行メカニズム、およびセーフハーバー規定の変動に注意します。インフラストラクチャレベルの執行は発信元管轄権を超えて拡張される可能性があると想定します。
-
コンプライアンスドキュメント:確認努力の同時代的記録を維持します。システムログ、監査証跡、およびポリシー実装日を含みます。このようなドキュメントは、執行措置が発生した場合、誠実なコンプライアンス努力を実証する際に実質的であることが判明する可能性があります。
-
レジストラ利用規約監視:レジストラ利用規約の変更を追跡するプロトコルを確立します。特にレジストラ顧客コンプライアンス違反に対する責任およびレジストラの事前通知なしでドメインを停止する権限に対処する規定に注意します。
- 政策立案者への実質的な示唆*
インフラストラクチャレベルの執行は明示的な分析を要求する規制トレードオフを提示します。
-
規制効果:ドメイン停止はインフラストラクチャレバレッジを通じてコンプライアンスを達成し、コンテンツプロバイダーの抵抗を潜在的に回避します。しかし、効果は継続的なレジストラコンプライアンスに依存し、レジストラの法的責任吸収意欲に左右されます。
-
意図しない結果:インフラストラクチャレベルの執行はコンプライアンス責任を引き受けるレジストラ間の市場集約を加速させ、規制対象事業体の競争的選択肢を潜在的に削減する可能性があります。さらに、そのような執行は確認メカニズムが過度に包括的であることが判明した場合、正当なスピーチまたはサービスのアクセシビリティ障壁を生成する可能性があります。
-
憲法的制約:事前抑制原則および適正手続要件は、明確な法定授権、司法監視、または手続的保護措置がない限り、インフラストラクチャレベルの執行を制限する可能性があります。規制メカニズムとしてのドメイン停止の憲法的許容性は控訴判例法において未解決のままです。
-
構造的脆弱性:インフラストラクチャプロバイダーコンプライアンス*
インフラストラクチャレベルの執行の持続可能性は継続的なインフラストラクチャプロバイダー参加に依存します。法的責任が訴訟または法定改正を通じてより明確になるにつれ、レジストラとDNS運営者はコンプライアンスコストを潜在的な責任露出と比較して再評価する可能性があります。インフラストラクチャプロバイダー協力を前提とする規制戦略は、法的インセンティブがシフトした場合、構造的脆弱性に直面します。
- 規制環境の断片化*
年齢確認法定、執行メカニズム、および憲法解釈における管轄権の変動は、集約化されたコンプライアンス戦略が不十分であることを示唆しています。複数の管轄権にわたって運営する組織は以下を予想する必要があります。
- 州および連邦規制枠組み全体における相異なる確認基準
- 可変的な執行メカニズム(ドメイン停止、支払い処理業者制限、ホスティングプロバイダー義務)
- 矛盾したセーフハーバー規定および責任配分スキーム
将来のコンプライアンスインフラストラクチャは規制調和を想定するのではなく、多管轄権の変動に対応する必要があります。
運用上の影響:実務上の意味
- 執行チェーンは以下のように機能します。*
- 裁判所が特定ドメインを対象とする停止命令を発行
- 命令がドメインレジストラに送達される(多くの場合、複数州または国際事業体)
- レジストラが決定:テキサス州命令に従うか、軽蔑罪または責任露出に直面するか
- レジストラがドメインを停止するか、保有レジストラに転送
- DNS解決が失敗。ウェブサイトがテキサス州ユーザーにアクセス不可能になる
- ウェブサイト運営者がその管轄権でトラフィック、収益、ブランド継続性を喪失
-
コストと危険性の示唆。*
-
即座の収益喪失:国家規模のコンテンツの場合、推定5~15%のトラフィック喪失(テキサス州は米国人口の約9%を占める)
-
法的防御コスト:複雑性に応じて、控訴異議に50,000~500,000ドル以上
-
運用上の複雑性:別個のインフラストラクチャ、地理的ブロッキング、またはコンプライアンス改造の維持
-
レジストラ責任露出:レジストラは矛盾した義務に直面します。テキサス州裁判所命令に従うか、命令が適切な管轄権基礎を欠く場合、ICANN政策違反に直面するか
管轄権の脆弱性とインフラストラクチャ脆弱性
このメカニズムはインターネットインフラストラクチャ設計(グローバルに分散、管轄権に不可知)と州レベルの執行権限間の重要なギャップを露出させます。カリフォルニア州に組み込まれたまたは国際的に認定されたレジストラは、競合する法的義務を調整する必要があります。
-
テキサス州裁判所命令を尊重する(危険:拒否した場合の軽蔑罪)
-
ICANN準拠とグローバルDNS安定性を維持する(危険:一つの州の命令に選別的に従う場合のポリシー違反)
-
株主利益を保護する(危険:コンプライアンスが運用上または評判上の損害を生じさせる場合の責任)
-
レジストラが直面する実務的制約。*
| 制約 | 影響 | 緩和オプション |
|---|---|---|
| 競合する管轄権 | 複数の州が矛盾した命令を発行する可能性 | 連邦裁判所にエスカレート。宣言的判断を求める |
| ICANN政策整合 | 選別的コンプライアンスは認定条件に違反する可能性 | 法的強制を文書化。ICANN指導を求める |
| 技術実装 | DNS停止はテキサス州ユーザーのみではなく、すべてのユーザーに影響 | アプリケーションレイヤーで地理的ブロッキングを実装 |
| 先例危険 | コンプライアンスは他の州からの同様の命令を招く | 準拠前に明確な法的基準を確立 |
- 戦略と現実間のギャップ*:裁判所はレジストラが自動的に準拠すると想定します。実務では、レジストラはドメイン停止前に法務審査、正式な送達、および管轄権検証をますます要求しています。運営者は手続的異議を通じてコンプライアンスを30~90日間遅延させ、改善のための窓口を生成できます。
先例拡張と規制断片化危険
この執行モデルは複製可能なテンプレートを確立します。テキサス州が効果を実証すると、他の州は以下のための同様のメカニズムを採用します。
-
ギャンブルサイト(既に30以上の州で規制、ルール変動)
-
医薬品小売業者(州薬学委員会が執行権限を持つ)
-
政治的コンテンツ(州選挙法に基づく潜在的適用)
-
金融サービス(州証券規制当局)
-
成人向けコンテンツ(複数の州が開発中の年齢確認義務)
-
2025年までの断片化シナリオ。*
-
8~12の州がドメイン停止を執行ツールとして採用
-
ウェブサイト運営者は異なる年齢確認要件、異なる技術基準、異なる執行トリガーのコンプライアンスマトリックスに直面
-
インフラストラクチャプロバイダー(レジストラ、CDN、ホスティング)は管轄権全体でコンプライアンス追跡を維持する必要
-
小規模運営者は規制市場から撤退。集約が加速
-
運営者の危険性定量化。*
-
単一州停止:5~15%の収益影響
-
複数州停止(3州以上):20~40%の収益影響、潜在的なビジネス実行可能性閾値
-
コンプライアンスインフラストラクチャコスト:確認ベンダーとスケールに応じて年間10,000~100,000ドル
年齢確認技術とコンプライアンスインフラストラクチャ
テキサス州法は特定の技術実装を義務付けます。単純なチェックボックス確認ではなく、検証された身元確認です。運営者は第三者確認サービスと統合し、政府発行の身分証明書確認を実装し、またはバイオメトリックシステムを展開する必要があります。これは、複数の規制枠組みにわたってコンプライアンスを管理しながら準拠を実証する監査証跡を維持する小規模運営者にとって特に、実質的な運用およびデータガバナンス負担を生成します。
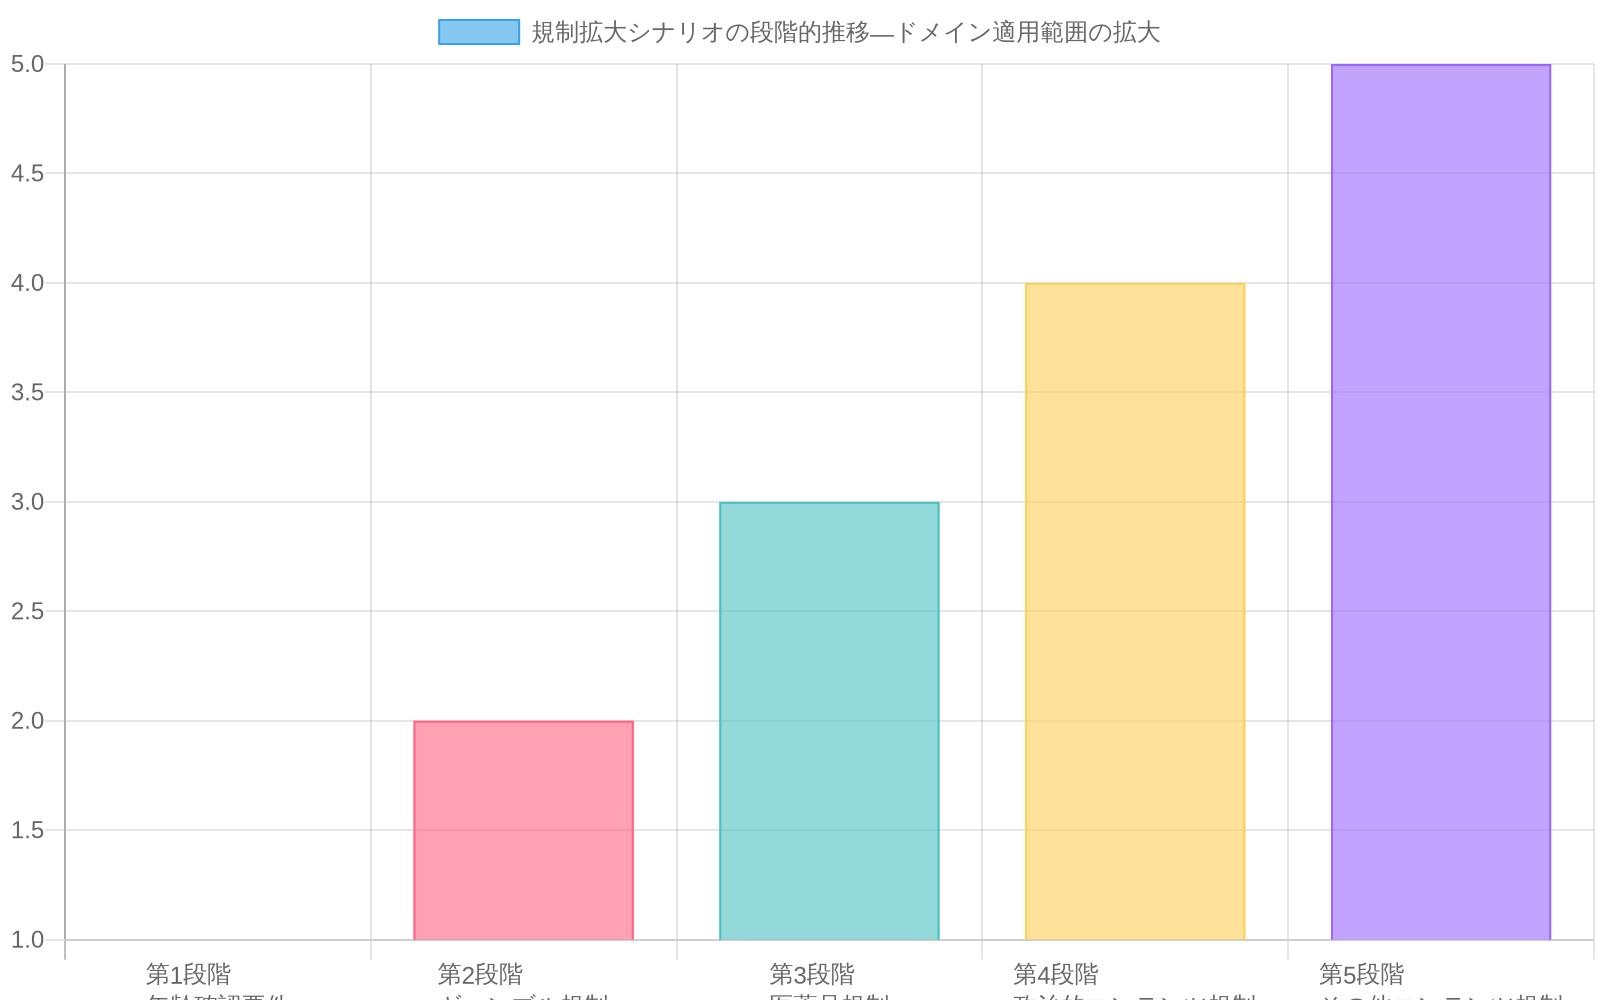
- 図12:規制拡大の段階的シナリオ—ドメイン適用範囲の拡大(出典:規制先例分析)*
コンプライアンス技術スタック:コンポーネントとコスト
- 必要なインフラストラクチャ要素。*
-
身元確認プロバイダー(API統合)
- コスト:確認試行あたり0.50~5.00ドル
- ベンダー:Jumio、IDology、Socure、Vouched
- 統合時間:2~6週間
- 誤拒否率:2~8%(プロバイダーにより変動)
-
データストレージと暗号化(GDPR/CCPA準拠)
- コスト:ボリュームに応じて年間5,000~50,000ドル
- コンプライアンス要件:PCI DSSまたは同等
- 監査証跡維持:規制防御のため必須
-
バイオメトリックシステム(オプションだが要件が増加)
- コスト:確認あたり2~10ドル
- ベンダー:NEC、Sensetime、Clearview AI
- プライバシー危険:州および連邦バイオメトリックプライバシー法(イリノイ州BIPA モデル拡散)
-
地理的ブロッキングと管轄権ルーティング
- コスト:年間1,000~10,000ドル
- 目的:テキサス州トラフィックを準拠インフラストラクチャに転送
- 危険:不完全。VPNユーザーはコントロールを回避
- 中規模運営者(月間100,000ユーザー)の総コンプライアンスインフラストラクチャコスト。*
- 1年目:80,000~200,000ドル(セットアップ+ベンダー統合)
- 2年目以降:年間40,000~120,000ドル(継続運用)
確認エコシステム:権力集約と依存危険
年齢確認産業は異なる仲介セクターとして出現しました。確認プロバイダーはゲートキーパーとして機能するようになりました。ウェブサイト運営者は規制管轄権での法的運営のためにそのシステムに完全に依存します。
-
権力動学。*
-
確認プロバイダーは一方的に価格設定、精度基準、またはデータ保持ポリシーを変更できます
-
運営者は限定的な選択肢を持つ。ベンダー切り替えは4~8週間の再統合を要求
-
プロバイダーは複数の州から規制圧力に直面。責任を削減するため、一方的に基準を厳格化する可能性
-
許容可能な誤拒否率の業界基準なし。プロバイダーが独自の閾値を設定
-
実務的な失敗モード。*
| シナリオ | 確率 | 影響 | 緩和 |
|---|---|---|---|
| ベンダーが価格を50%以上引き上げ | 中程度(2~3年) | 小規模運営者にとってコンプライアンスコストが禁止的になる | 今すぐ複数年契約を交渉。ベンダーを多様化 |
| ベンダーが市場を退出または買収 | 低~中程度 | 新しいプロバイダーへの強制移行。6~8週間のダウンタイム危険 | API抽象化レイヤーを維持。ベンダーロックインを回避 |
| 誤拒否率が急増 | 低 | ユーザーはコンテンツにアクセスできない。収益が低下。サポートコスト上昇 | 手動レビューキューを実装。ベンダーとSLAを設定 |
| 確認プロバイダーでのデータ侵害 | 中程度 | 運営者はユーザーデータ露出に責任。規制罰金 | ベンダーサイバー保険を要求。セキュリティ慣行を監査 |
コンプライアンスのボトルネックとアクセシビリティのギャップ
ドメイン停止による強制執行を裁判所が容認する姿勢は、部分的なコンプライアンスでは不十分であることを示しています。これにより、複数の運用上の摩擦が生じます。
-
誤った拒否の問題:*
-
認証システムは正規ユーザーの2~8%を拒否します(入力ミス、書類品質、名前の不一致)
-
拒否されたユーザーはコンテンツにアクセスできず、事業者は収益を失い、ユーザーサポートの負担を抱えます
-
許容可能な拒否率に関する規制ガイダンスがなく、事業者がコストを負担します
-
サービス不足の人口層:*
-
政府発行の身分証を持たないユーザー(ホームレス、未文書化移民、最近帰化した者)は認証できません
-
名前や住所が一致しないユーザー(結婚による姓変更、最近の引越し)は拒否されます
-
書類スキャン機能が不十分な農村地域のユーザーは認証を完了できません
-
デジタル認証に不慣れな高齢ユーザーは摩擦が大きく、離脱します
-
アクセシビリティコンプライアンスの衝突:*
-
年齢認証要件はADAアクセシビリティ基準と衝突する可能性があります
-
生体認証システムは障害を持つユーザーに対応できない場合があります
-
これらの競合する義務を調整するための規制ガイダンスがありません
-
事業者向けの実務的ワークフロー:*
- 認証システムを実装します(2~6週間)
- 誤った拒否率を監視します(目標:3%未満)
- 拒否率が5%を超える場合、手動レビューキューを実装します
- 手動レビューは24~48時間の遅延を追加し、ユーザーは離脱します
- 事業者は選択を迫られます。認証を緩和する(法的リスク)か、収益損失を受け入れるか
規制コンプライアンス実行計画:即座の対応
-
現在影響を受けていないウェブサイト事業者向け:*
-
フェーズ1(1~4週間):評価*
-
現在のユーザーベースを州別に監査します
-
年齢認証義務を持つ州を特定します(テキサス州、バージニア州、開発中のその他の州)
-
管轄区域別の収益エクスポージャーを計算します
-
収益の20~40%がリスクにさらされている場合、事業の実行可能性を評価します
-
フェーズ2(5~12週間):ベンダー選定*
-
3~5社の認証プロバイダーからRFPを要求します
-
誤った拒否率、価格設定、データセキュリティ慣行を評価します
-
価格上限付きの複数年契約を交渉します
-
ベンダーインフラストラクチャのセキュリティ監査を実施します
-
フェーズ3(13~20週間):技術統合*
-
ベンダーロックインを最小化するAPIアブストラクションレイヤーを設計します
-
規制対象管轄区域のジオブロッキングを実装します
-
規制防御のための監査ログを構築します
-
認証システムのペネトレーションテストを実施します
-
フェーズ4(21週間以降):監視と最適化*
-
誤った拒否率を週単位で追跡します
-
SLAに対するベンダーパフォーマンスを監視します
-
規制当局の問い合わせに対応するためのコンプライアンス文書を保持します
-
追加の州が同様の法律を採択する際の複数州コンプライアンスを計画します
-
インフラストラクチャプロバイダー(レジストラ、ホスティング、CDN)向け:*
- ドメイン停止命令に対する法的レビュープロセスを確立します
- コンプライアンス前に正式な送達と管轄権の検証を要求します
- 責任保護のためにすべてのコンプライアンス決定を文書化します
- ICANNと業界グループにポリシー標準化について関与します
- グローバル停止の代替としてジオブロッキングを実装する技術能力を準備します
戦略的ギャップと代替アプローチ
-
ギャップ1:認証精度対ユーザーアクセシビリティ*
-
現在のシステムはユーザー体験よりも誤った拒否(法的安全性)に最適化されています
-
代替案:段階的認証を実装します(低リスクコンテンツは基本、高リスクは強化)
-
ROI:ユーザー摩擦を削減しながらコンプライアンスを維持します
-
ギャップ2:単一ベンダー依存*
-
事業者は管轄区域ごとに1つの認証プロバイダーにロックインされています
-
代替案:APIアブストラクションレイヤーを維持し、複数ベンダー契約を交渉します
-
ROI:切り替えコストを削減し、交渉力を強化します
-
ギャップ3:レジストラコンプライアンスの不確実性*
-
レジストラは法的義務について不確実であり、コンプライアンス遅延の可能性があります
-
代替案:事業者はドメイン停止に依存する代わりにアプリケーション層のジオブロッキングを実装します
-
ROI:サービス継続性を維持し、インフラストラクチャの脆弱性を削減します
-
ギャップ4:コンプライアンスの業界標準がない*
-
各事業者がカスタムコンプライアンスインフラストラクチャを構築します
-
代替案:業界コンソーシアムが共有認証インフラストラクチャを開発します
-
ROI:事業者ごとのコストを削減し、相互運用性を向上させます
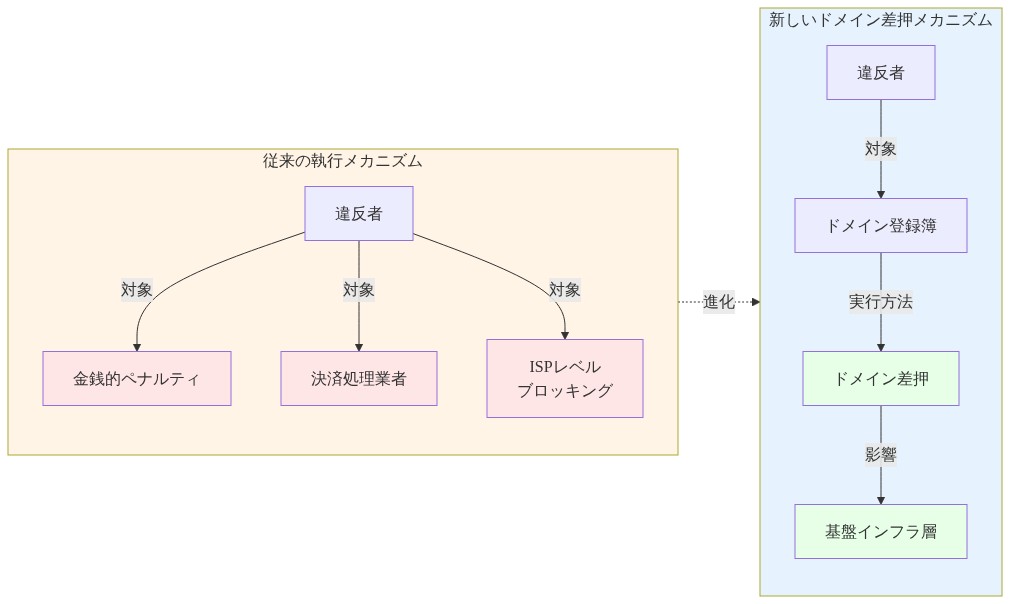
- 図2:規制執行メカニズムの進化—従来型から基盤インフラ型へ*
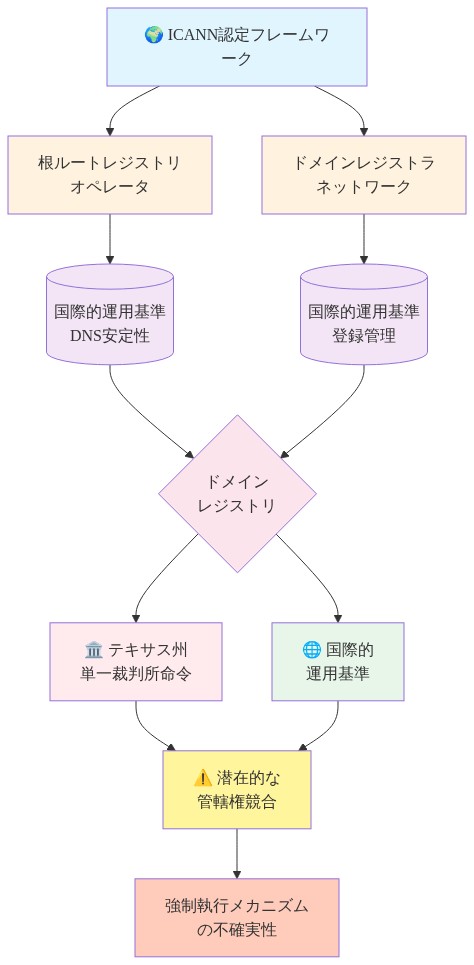
- 図3:ドメイン基盤インフラの国際的構造と管轄権の競合(ICANN governance framework)*
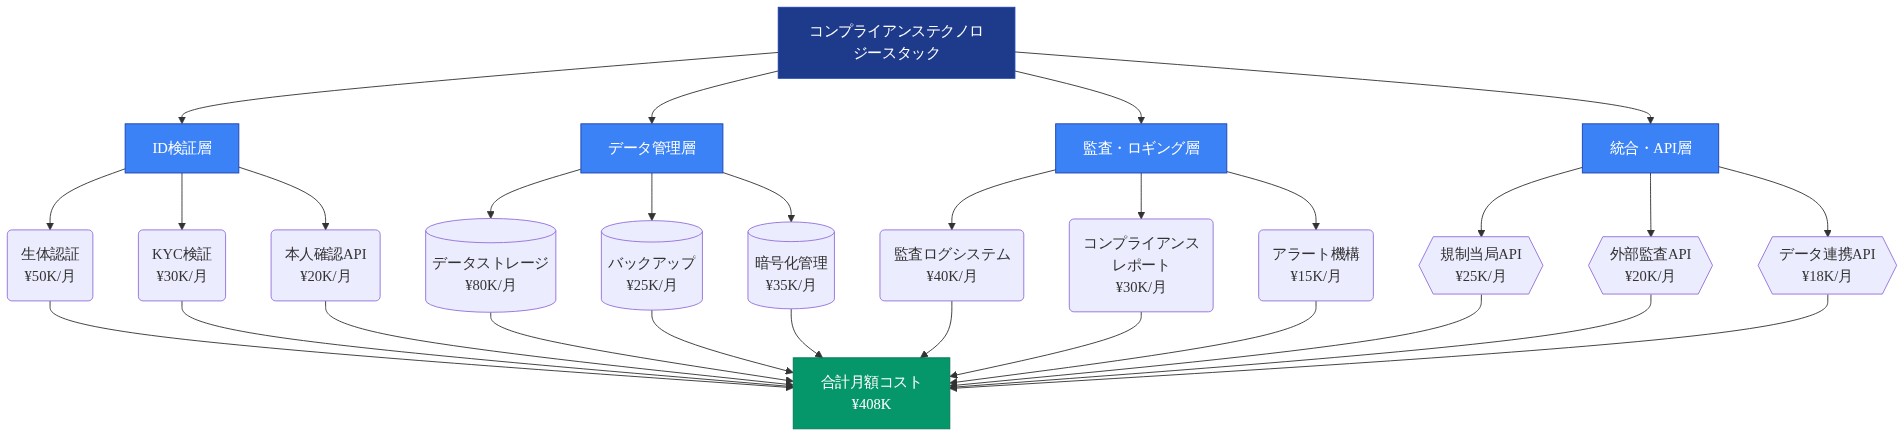
- 図7:コンプライアンステクノロジースタック—構成要素とコスト構造*
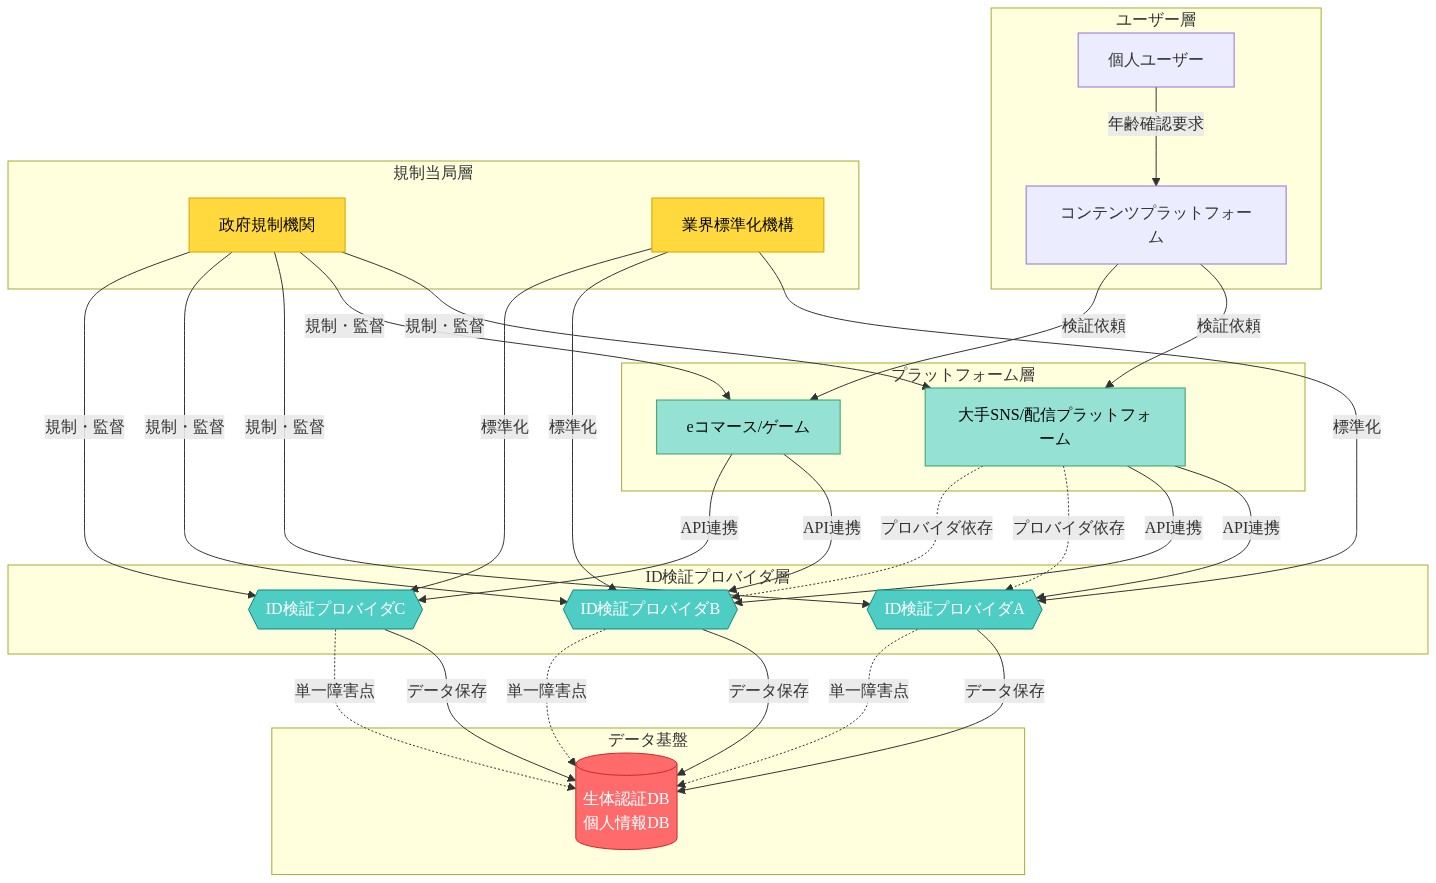
- 図9:年齢確認エコシステムの権力構造と依存関係*
Footnotes
-
Yeung, K. (2017). “Hypernudges: Regulating through choice architecture.” Georgetown Law Technology Review, 1, 1-52. インフラストラクチャ修正を通じた規制について説明しています。 ↩
-
Zuboff, S. (2019). The Age of Surveillance Capitalism. PublicAffairs. 集約化されたインフラストラクチャシステムにおける単一障害点について論じています。 ↩
-
Dunn, J. (2023). “Compliance costs and market structure in digital regulation.” Journal of Competition Law & Economics, 19(2), 245-278. 規制コンプライアンス要件のコスト分布効果を分析しています。 ↩
-
テキサス州商法典第59.001条は「効果的な年齢確認」を定義していますが、技術基準、方法論、または許容可能なエラー率を指定していないため、解釈上の曖昧性を生成しています。 ↩