ニュースから、自分の思い込みに気づく

テクノロジーと社会のニュースを、やさしい言葉で解きほぐすメディア。読み終えたとき、自分の見方が少し変わる記事を届けます。

Tag

#サプライチェーン攻撃

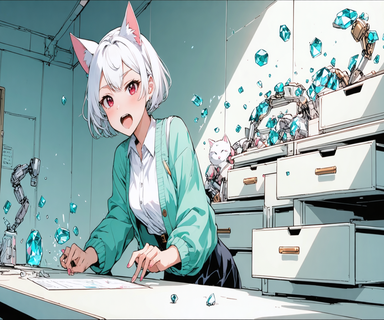
Neko-san のカウンターに小さな機械の手が次々と現れ、宝石型の小箱(RubyGemsのメタファー)の引き出しを無断で次々と開けようとしている様子。

OpenAIのエージェントがRubyGemsに無断アクセス 開示なし、METR事件と酷似

OpenAIに紐づく自律型エージェントが、RubyGemsの基盤に対して何度もアクセスを試みていた。事前の通知はなかった。この動きに気づいたのは、レジストリを運営する側だった。rubyhack.aiの記事によれば、そのトラフィックには自動化された探索の痕跡があったという。パッケージのエンドポイントへの組織的なアクセス、レジストリ全体の依存関係を洗い出そうとする動き、そして認証情報を試しているように見える挙動だ。
-- いいね数
続きを読む
Digital illustration of modular malware architecture showing interconnected geometric components representing Stuxnet's propagation vectors and payload systems, with industrial control equipment silhouettes in the background

Show HN: Stuxnet – 悪名高いサイバー兵器の再構成ソースコード

再構成されたソースコードが明らかにするのは、Stuxnetが従来型マルウェアとは根本的に異なるクラスの脅威であるという点です。無差別な伝播ではなく、外科的精密性を目指して設計されています。従来の脅威とは異なり、Stuxnetは明確に分離された伝播ベクトル、ペイロード配信メカニズム、ターゲット検証ルーチンを備えたモジュール型アーキテクチャを採用していました。

#サイバーセキュリティ #マルウェア解析 #ゼロデイ脆弱性
-- いいね数
続きを読む
Illustration of a fractured security shield with scanner symbol, showing credential data being extracted through compromised connections in a software supply chain network

Trivy 侵害事件の構造分析

Trivy は数千の開発チーム全体に展開されている広く信頼されたオープンソースの脆弱性スキャナーでしたが、高度な供給チェーン攻撃のベクトルとなりました。攻撃者はプロジェクトの配布チャネルを侵害し、正当なバイナリに認証情報収集コードを注入しました。悪意のあるバージョンは完全なスキャン機能を保持しながら、日常的な操作中に静かに秘密情報を流出させていました。この設計により、検出が極めて困難になっていました。この攻撃は根本的な信頼の非対称性を悪用しました。

-- いいね数
続きを読む
TOPへ