取引所に預けた暗号資産の残高は安全だと、多くの人が思っている。この事件は、その思い込みをこれまでにない規模で揺さぶっている。
FBIは、北朝鮮がBinanceから60億ドルを超える暗号資産を盗んだと発表した。
これが事実なら、暗号資産の盗難としては過去最大で、2位を大きく引き離す。これまでの最大は、2025年2月にBybitから盗まれた約15億ドルだった。60億ドルという数字ははっきりしている。
ただ、その裏にある詳しい事情の多くは公表されていない。侵害が起きた直後の数字は、あとで変わることが多い。今回も例外ではないかもしれない。
この記事のポイント
- FBIは、Binanceからの60億ドル超の盗難を北朝鮮によるものとした。Bybitの被害の約4倍にあたる。
- 犯人の特定は、公開されたブロックチェーンの記録と、めったに公開されない情報機関の情報に基づく。確かめられるのは一部だけだ。
- 国家の名前が出たことで、安全保障の事件になった。対応を率いる機関も、資金の取り戻し方も変わる。
- 過去の例からすると、凍結できる資金は一部にとどまる可能性が高い。Binanceは制裁対策の甘さで罰を受けた過去があり、今度は制裁対象の国家に狙われた側になった。
FBIが語ったことと、語っていないこと
今のところ確かな事実は3つだけだ。盗難があったこと、FBIが被害を60億ドル超とみていること、FBIが北朝鮮の犯行だと言っていることだ。 そのほかは、まだ分かっていないか、あとで内容が直されがちな情報源に頼っている。
犯人の特定も金額も、出どころはFBIである。FBIはこの攻撃を大胆なものだと述べた。ただ、結論の根拠になった証拠は公表していない。
誰が何を言っているのか
初期の報道には、3種類の情報源が混ざっている。下の表は、それぞれが普通何を出してくるか、そして初期の段階でどんな限界があるかをまとめたものだ。
| 情報源 | 普通出てくる情報 | 初期の主な限界 |
|---|---|---|
| FBI・米政府 | 犯人の特定、被害額、ウォレットのアドレス | 証拠は伏せられがち |
| Binance | 被害を受けたシステム、利用者への補償、続報 | 賠償責任への配慮がある |
| チェーン分析者・SNS | ウォレットのまとまり、資金の流れ、侵入経路の説 | 後から直されたり誤りだったりする |
60億ドルという数字が動くかもしれない理由
侵害の被害総額は、段階を踏んで固まっていくのが普通だ。Railwayのセキュリティ開示もそうだった。初期の数字を左右する要因は2つある。
- 集計した時点の価格:盗まれたトークンは、誰かが計算した時点の市場価格で評価される。価格が動けば、合計も動く。
- 結びつけたウォレットの数:調査側は、犯人につながるウォレットをまだ見つけている途中かもしれない。トークンが交換されたり追跡されたりすると、数は増えることも減ることもある。
まだ答えが出ていない問い
BinanceもFBIも、基本的な疑問にまだ答えていない。どれも、どれだけ取り戻せるか、誰が損を負うかに関わる。
- 犯人はどうやって入り込んだのか。 社員の乗っ取り、取引先、署名のための基盤、ソフトウェアの欠陥などが考えられる。
- どのウォレットから抜かれたのか。 常にオンラインのホットウォレットか、オフラインで保管するコールドストレージか、両方かが分かっていない。
- どんな資産が盗まれたのか。 ステーブルコインは、発行元が凍結できる。ETHやBTCのような基盤トークンには、凍結できる発行元がいない。
- 凍結された分はあるのか。 あるとすれば、発行元、ほかの取引所、法執行機関のどこが動いたのかも問題になる。
- 損失は誰が負うのか。 Binanceの準備金なのか、保険基金なのか、顧客なのかが分かっていない。
これらの答えが出るまでは、今回の詳細ではなく、過去の事例を頼りに分析するしかない。
前例のない盗難:60億ドルを位置づける
北朝鮮に結びつく集団は、これまでも暗号資産の盗難の記録を持っていた。Binanceの60億ドル超という被害は、そのどれよりもはるかに大きい。
下の表は、今回の事件と、FBIが北朝鮮の犯行とした過去の有名な2件を比べたものだ。
| 事件 | 年 | 被害額(概算) | FBIの特定 |
|---|---|---|---|
| Ronin ブリッジ(Axie Infinity) | 2022年 | 約6億2,000万ドル | Lazarus Group |
| Bybit | 2025年2月 | 約15億ドル | TraderTraitor |
| Binance | 2026年 | 60億ドル超 | 北朝鮮 |
60億ドルを超えるBinanceの被害は、これまでの最大だったBybitの少なくとも4倍にあたる。 そのBybitも、Roninの2倍を超える規模だった。記録が更新されるたびに、被害は大きく跳ね上がっている。
なぜここまで跳ね上がったのか
Binanceの侵害がどう起きたのかは、公開されている情報ではまだ分からない。被害の大きさに合う説明は2つある。両方とも当てはまるかもしれない。
- 能力の向上:最大手の取引所からこれだけの額を奪うには、入念な準備が要る。しかも、これまでの犯人が扱ったことのない規模で資金を洗浄する力も要る。侵入の方法は公表されていない。
- 狙う価値の高さ:Binanceは、ほかの取引所より多くの顧客資産を預かっている。保管のシステムに一部入れただけでも、巨額に手が届く。
1つの取引所にとどまらない影響
被害はBinanceだけで終わらないかもしれない。注目しておきたい点が3つある。ただし、どれもまだ確かではない。
- 大手の保管業者への信頼:大きな取引所のほうが安全だと考えて選ぶ人は多い。最大手で過去最大の被害が出ると、その前提がゆらぐ。
- 盗まれたトークンへの圧力:犯人が大量に売り、ほかの保有者も先に逃げようと売れば、そのトークンの価格や売買のしやすさが下がりうる。
- 最後の砦への疑問:これほどの損失が出たとき、取引所が穴を埋められなければどうなるのか。この問いは、倒れると最も多くの利用者に響く取引所ほど重い。
FBIはどうやって国家の犯行と断定するのか
米当局は、1つの手がかりだけで国名を挙げることはまずない。 何種類かの証拠を組み合わせるが、公開されているのはその一部だけだ。
下の表は、主な証拠の種類と、外部の人がどこまで確かめられるかを示している。
| 証拠 | 一般の人が確かめられるか |
|---|---|
| 北朝鮮による過去の盗難に結びつくウォレットへの資金の流れ | おおむね可能 |
| 洗浄のくせ(好むブリッジ、ミキサー、時間帯、分け方) | 一部可能 |
| LazarusやTraderTraitorの活動と重なるマルウェアやサーバー | 民間のセキュリティ企業を通じて一部可能 |
| 傍受した通信、人的な情報源、機密の鑑識結果 | 不可能 |
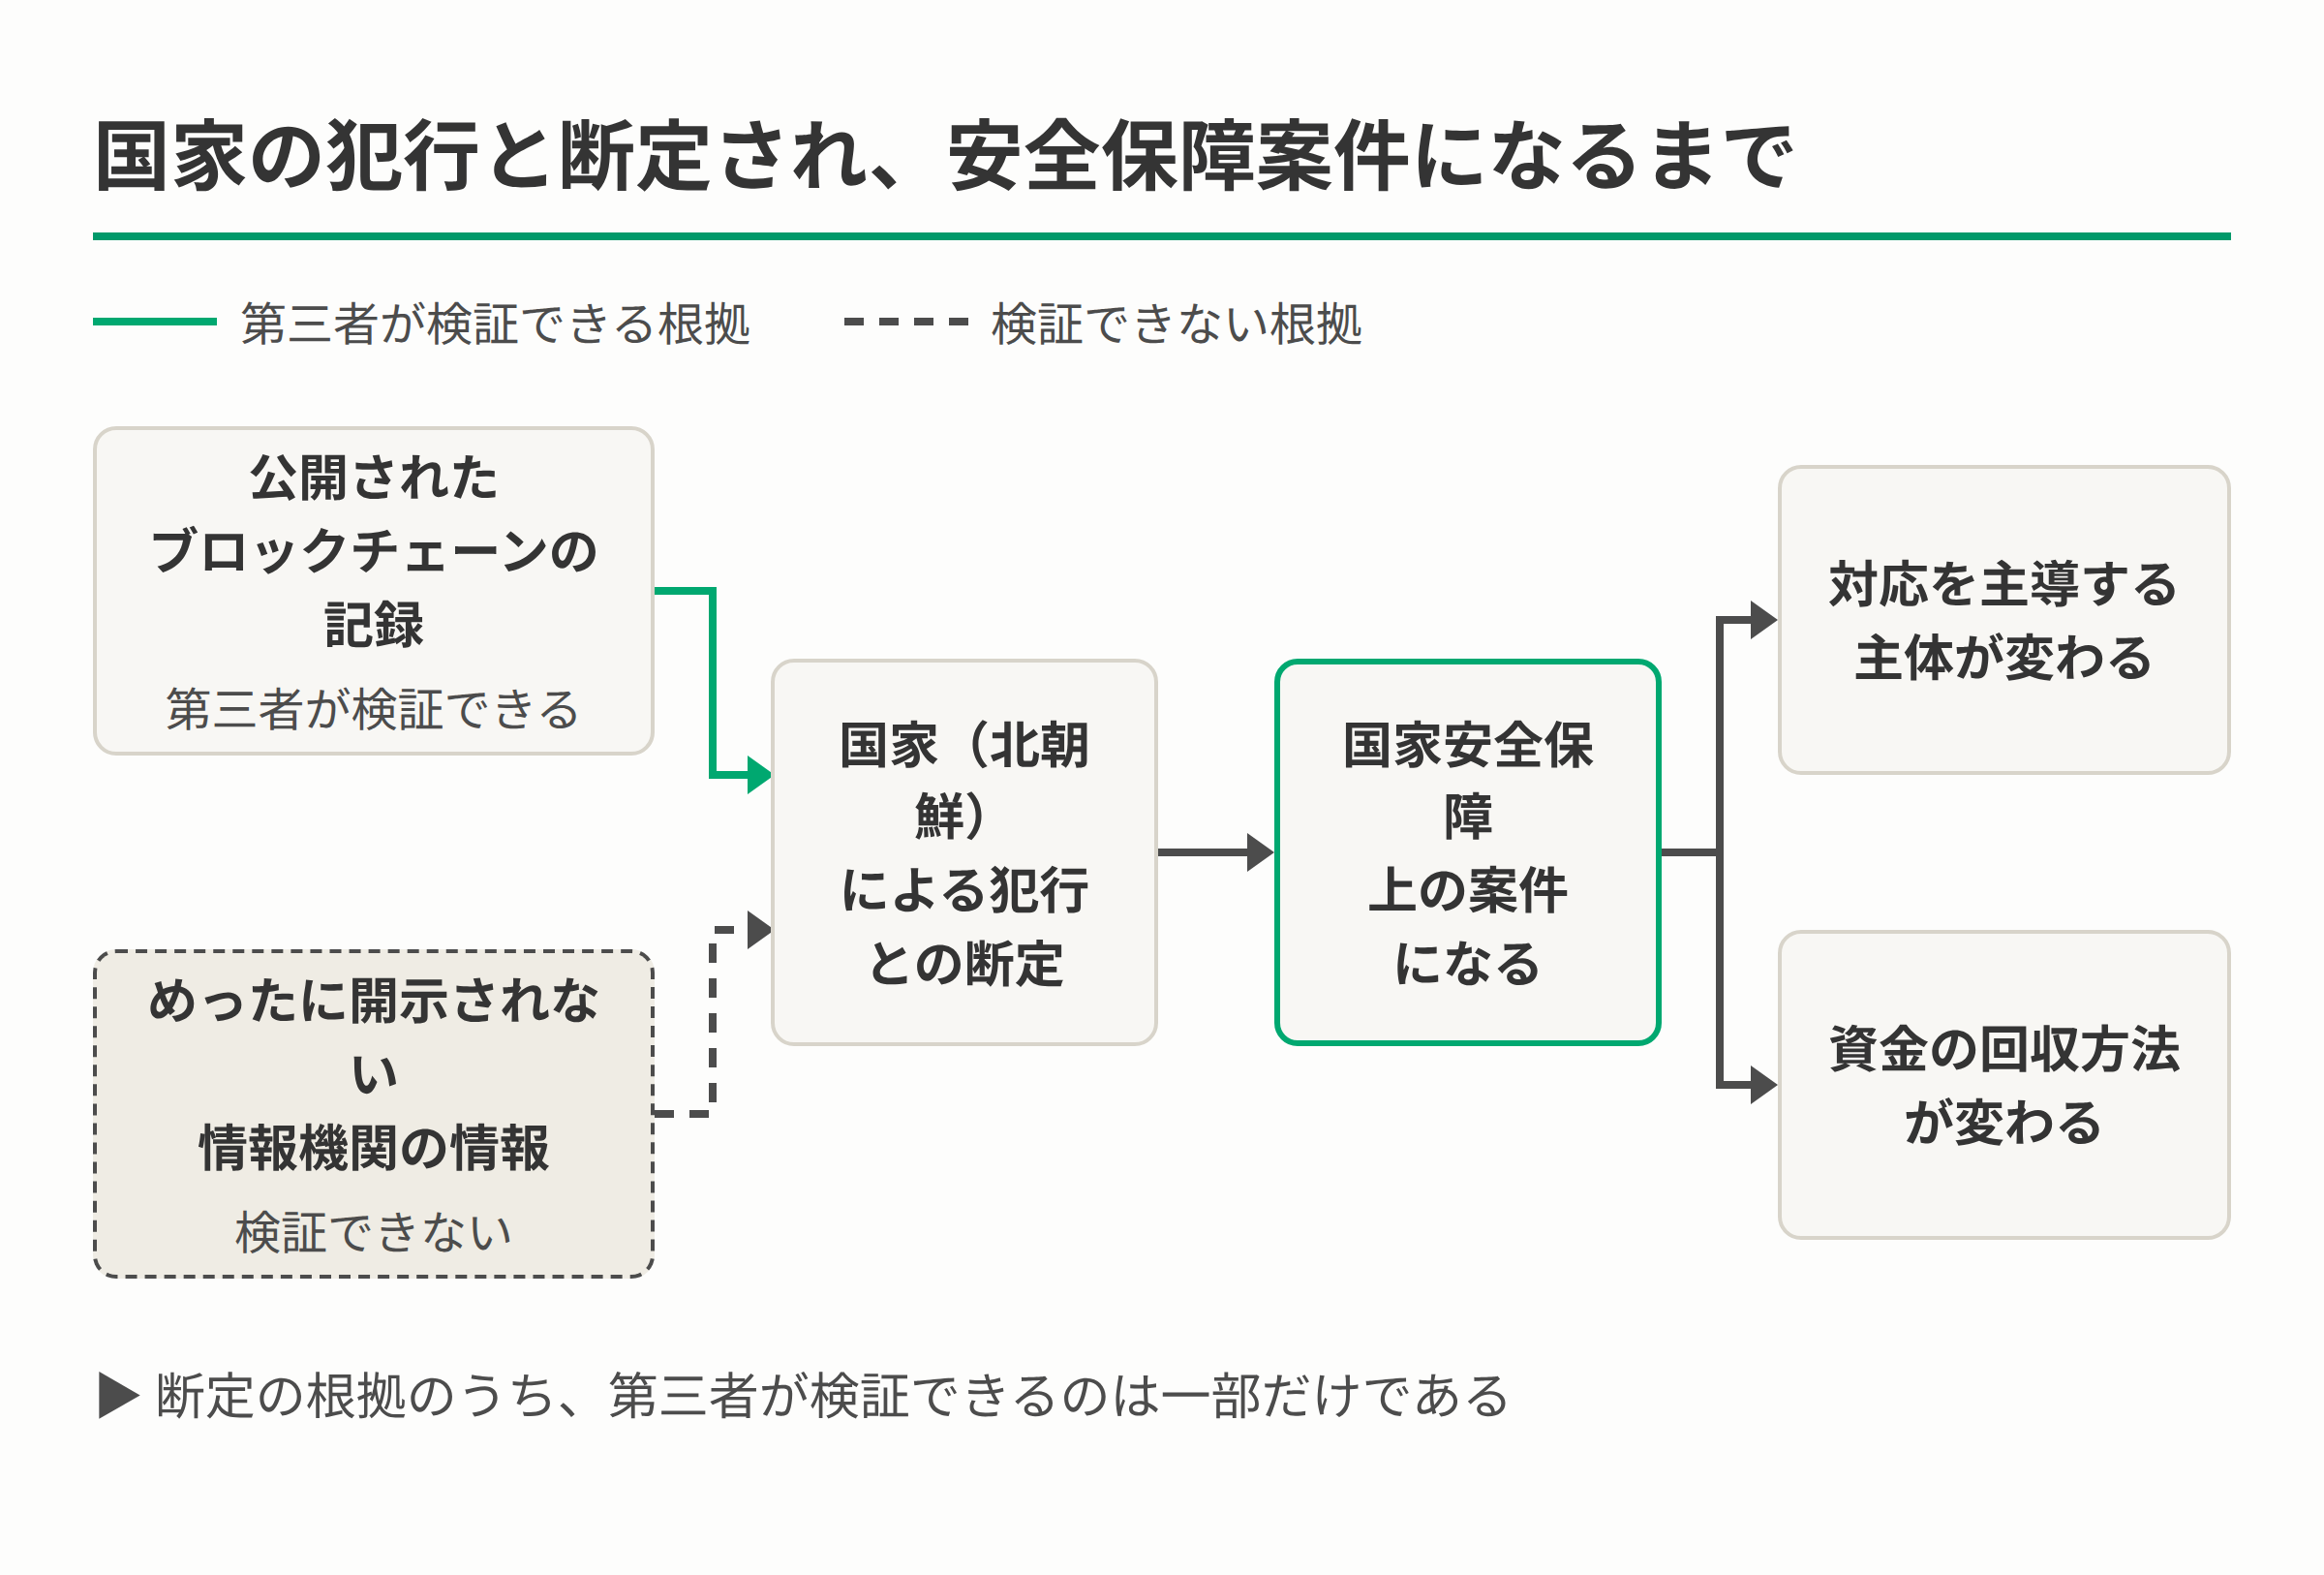
図3:国家による犯行との断定から国家安全保障案件になるまでの流れ
ブロックチェーンで見えること、見えないこと
公開されたブロックチェーンでは、お金の流れを驚くほど追いやすい。盗まれた資金が、BybitやRoninの盗難に結びついたウォレット群に流れたことは、誰でもたどれる。
ただ、ブロックチェーンでは、そのウォレットを誰が握っているかまでは分からない。その結びつきは、たいていFBIが公開しない情報機関の情報に頼っている。
だからFBIの発表は、誰がやったかは言っても、どうして分かったかは十分に説明しないことが多い。 一般の人は、結論を信じるよう求められる形になる。
北朝鮮が絡む事件で、FBIの実績はおおむね確かだった。それでも、FBIが自信を持っていることと、誰でも調べられる証拠があることは別の話だ。
国家の名前が出ると何が変わるか
国名が出ると、事件の種類が変わる。サウジの支援があったとされる元OpenAI社員の装置設置事件も、似た道をたどった。
1社の侵害だったものが、裁判所への提出書類で国家の支援が主張されると、安全保障の問題になったのだ。
今回は、4つの点が変わる。
- 誰が主導するか:FBI、財務省の外国資産管理局(OFAC)、情報機関が前面に出る。Binance自身の調査や民間の訴訟は後ろに下がる。
- 何が共有されるか:機密の情報や捜査中の情報にあたる鑑識の詳細は、取引所が公開できなくなるかもしれない。
- 資金の取り戻し方:北朝鮮に結びついた資金は制裁の対象になる。扱った人は罰を受けるおそれがある。仲介業者は資金を凍結しやすくなるが、被害者への返還は遅く、難しくなる。
- 外交:北朝鮮を名指しすることは、平壌へのメッセージになる。盗んだ暗号資産の換金を手伝うブローカーがいる国々への合図にもなる。
北朝鮮の手口はコードから人へ移った
以前の盗難は、スマートコントラクトやブリッジの欠陥を突いていた。最近の手口は、人と、取引を承認するためのシステムを狙う。
報じられている手口は次のとおりだ。
- 偽の採用担当者が、マルウェア入りの「採用試験」を開発者に渡す
- 偽の身元のITワーカーを、暗号資産の企業に潜り込ませる
- 外部の開発者やウォレットソフトの業者に侵入する
- 複数署名による承認のとき、署名者に見える内容を改ざんする(Bybitの盗難に結びつけられている手口)
Binanceほどの規模の取引所では、コードを調べるだけでは足りなくなった。取引の承認に影響できる社員、委託先、取引先は、すべて侵入口になりうる。
資金の行方:制裁下での洗浄
暗号資産を盗むのは、仕事の半分にすぎない。難しいのは、使えるお金に替えるほうだ。北朝鮮の集団は、たいてい見分けがつく順番でそれを進める。
下の手順は、一般的なパターンを説明したものだ。Binanceの資金にこれまで何が起きたかを裏づけるものではない。
- 凍結される資産をすぐ替える。 TetherやCircleなどの発行元は、自社のステーブルコインを凍結できる。そのため犯人は、ETHなどの基盤トークンに数分から数時間で替えることが多い。
- チェーンをまたぐ。 ブリッジを使うと、価値をあるブロックチェーンから別のものに移せる。足跡がいくつもの仕組みに散らばり、追いにくくなる。追えなくなるわけではない。
- 混ぜて交換する。 ミキサーや分散型取引所は、資金の出どころを隠す。たいてい本人確認なしで動いている。
- 資金を分ける。 盗んだ分は数千のウォレットに散らされ、目立つ送金がなくなる。
- 現金化する。 店頭取引(OTC)のブローカーが、暗号資産を現金や物に替える。多くはアジアにいる。数か月かけて少しずつ行われるのが普通だ。
犯罪だけの話で終わらない理由
厳しい制裁を受けている国にとって、盗んだ暗号資産は、通常の銀行を使わずに外貨を稼ぐ手段になる。国連の監視団や米政府の当局者は、このお金が北朝鮮の兵器開発の資金になっていると繰り返し述べてきた。
こうした事情で、暗号資産は制裁政策の中で扱いにくい位置にある。イスラエル銀行が制裁回避の暗号資産案を批判した件にも、それが表れていた。暗号資産を制裁の抜け道とみる人もいる。
一方で、同じ公開ブロックチェーンには、調査側が追える記録も残る。
お金を止められる場所
連なった流れの中には、止めやすい段階と止めにくい段階がある。下の表は、資金を止められる主な場所を比べたものだ。
| 止める場所 | 止めやすさ | 限界 |
|---|---|---|
| ステーブルコインの発行元 | 高い | 犯人がすぐ替える |
| 中央集権型取引所 | 協力すれば高い | 協力的な取引所を避けて回る |
| チェーン間のブリッジ | まちまち | 分散型が多く、運営者が動かないこともある |
| ミキサー・分散型取引所 | 低い | 中心の運営者がいない、または応じない |
| OTCブローカー | 低〜中 | 実態が見えず、米国の手が届かないことが多い |
過去の例から見えること
最も近い比較は、Bybitの事件だ。盗まれた資金のうち、調査側が凍結できたのは一部だけだった。残りの多くは、数週間のうちに洗浄された。
Binanceの盗難も同じ道をたどるなら、60億ドルのうち一部を超える額を取り戻せるのは異例だろう。 何より条件になるのは、盗まれた時点で凍結できるステーブルコインがどれだけあったか、そして発行元がどれだけ速く動いたかだ。
Binanceの足元:保管、コンプライアンス、信頼
Binanceは、過去を背負ってこの危機に向き合うことになる。その過去が、安全対策、法令順守の取り組み、顧客への約束の見られ方に影響する。
2023年、Binanceは米当局と和解した。約43億ドルを支払い、コンプライアンスの監視役を受け入れることに同意した。
創業者のチャンポン・ジャオ氏(Changpeng Zhao)は、マネーロンダリング対策のルールに違反したとして有罪を認めた。
3つの未解決の問い
これほど大きな侵害では、Binanceにしか答えられない疑問が出てくる。
- 保管の設計:資金は、オンラインのホットウォレットとオフラインのコールドストレージにどう分けられていたのか。大きな送金には、いくつの承認が、どのシステムで必要だったのか。1つの弱点で数十億ドルが開いてしまう設計だったのか。
- 和解後の管理:監視役の主な対象は、マネーロンダリング対策と制裁の順守だった。業務上のセキュリティにも同じだけ目が向いていたのかは分からない。
- 損失を誰が埋めるか:Binanceには、利用者を守るための緊急基金がある。この基金と会社の準備金で、60億ドル超の損失を顧客に影響なく吸収できるのかは不明だ。
Binanceは、これらについて詳しい答えをまだ出していない。出るまでは、全額補償するという主張も、侵入経路についての説明も、確かめられないままだ。
居心地の悪い立場の逆転
Binanceが罰を受けた理由の1つは、管理が甘く、制裁対象の相手がプラットフォームを使えたことだった。今度は、暗号資産の世界で最も厳しい制裁を受けている相手の1つに、金を奪われた。
そのためBinanceには、資金の追跡や凍結で米当局と緊密に協力する強い理由がある。同時に、より鋭い問いも出てくる。
コンプライアンスの見直しはセキュリティにまで届いていたのか、それとも書類の上だけにとどまっていたのか。
Binanceの信頼は、これから何を公開するかにかかっている。 特に重要な事実は3つある。
- 何が盗まれたか:盗まれた資産と金額。
- どう起きたか:犯人が使った経路。
- 誰が負担するか:損失を会社が負うのか、顧客が負うのか。
これから起きること
次の動きは、主に政府、取引所、規制当局の側にある。どの結果も、まだ決まっていない。
注目しておきたい動きは、次のとおりだ。
- 政府の動き:FBIが、盗難に結びついたウォレットのアドレスを載せた通知を出すかもしれない。財務省のOFACが、そのウォレットや洗浄を手伝う人に制裁を科すかもしれない。盗んだ暗号資産の換金を手伝うブローカーが、起訴される可能性もある。
- 凍結と取り戻し:発行元、ブリッジ、取引所は、盗まれた資金の一部を凍結できる。問題は、どれだけ凍結できるか、そして押収された金がBinanceや利用者に戻るかどうかだ。
- 規制:規制当局が、取引所に守らせる保管の基準を決めるかもしれない。コールドストレージの分離、署名システムの最低限のルール、保険や準備金の積み増し、ウォレット基盤の業者への監査などが考えられる。
- 業界の慣行:取引所には、ハードウェアに支えられた署名や、取引ごとの独立した確認を取り入れる圧力がかかる。社員、委託先、リモート採用の人材を、今よりずっと厳しく審査する圧力もかかる。
一度きりではなく、続くリスク
FBIが犯人を特定したことで、この盗難の見え方は変わる。国家が後ろにいる集団のハッキングは、1人の犯罪者による攻撃とは別の種類のリスクだ。
国家が背後にいる攻撃者は、資金と動機を持ち、何年でも挑み続けられる。 だから、セキュリティの計画を立てる人の多くは、こうした攻撃を暗号資産の基盤への常時の脅威とみている。
めったに起きない衝撃とは、もう考えていない。
ひとつ、慎重に扱いたい点がある。盗むたびに、次のより強力な攻撃の資金になっていると主張する論者がいる。
ありうる話だが、この記事では、盗まれた金が後の作戦に流れた経路まではたどれていない。あくまで仮説にとどめるべきだ。
まだ分かっていないこと
基本的な事実のいくつかは、まだ開いたままだ。調査が進んで情報が出れば、報じられている数字は変わるかもしれない。
- 最終的な被害額:SNSで共有されている合計は暫定のものだ。確定した額は、FBI、財務省、Binanceから出てくる可能性が高い。
- 侵入の経路:正確な侵入経路と関わったシステムは、まだ公に十分説明されていない。
- お金の行方:これまでに、どれだけが洗浄され、凍結され、追跡されたのかは分かっていない。
- 顧客への損失:利用者の損失が補償されるのか、されるなら誰が負担するのか、まだ分かっていない。
ちょっと立ち止まって
取引所の画面に表示された残高を、自分のお金だと疑わずに見ていないだろうか。その安心感は、何に支えられているのだろう。
預け先を選ぶとき、規模の大きさをそのまま安全の目安にしていなかっただろうか。最大手でも被害が出たのなら、自分は何を根拠に預け先を信頼できるのだろうか。
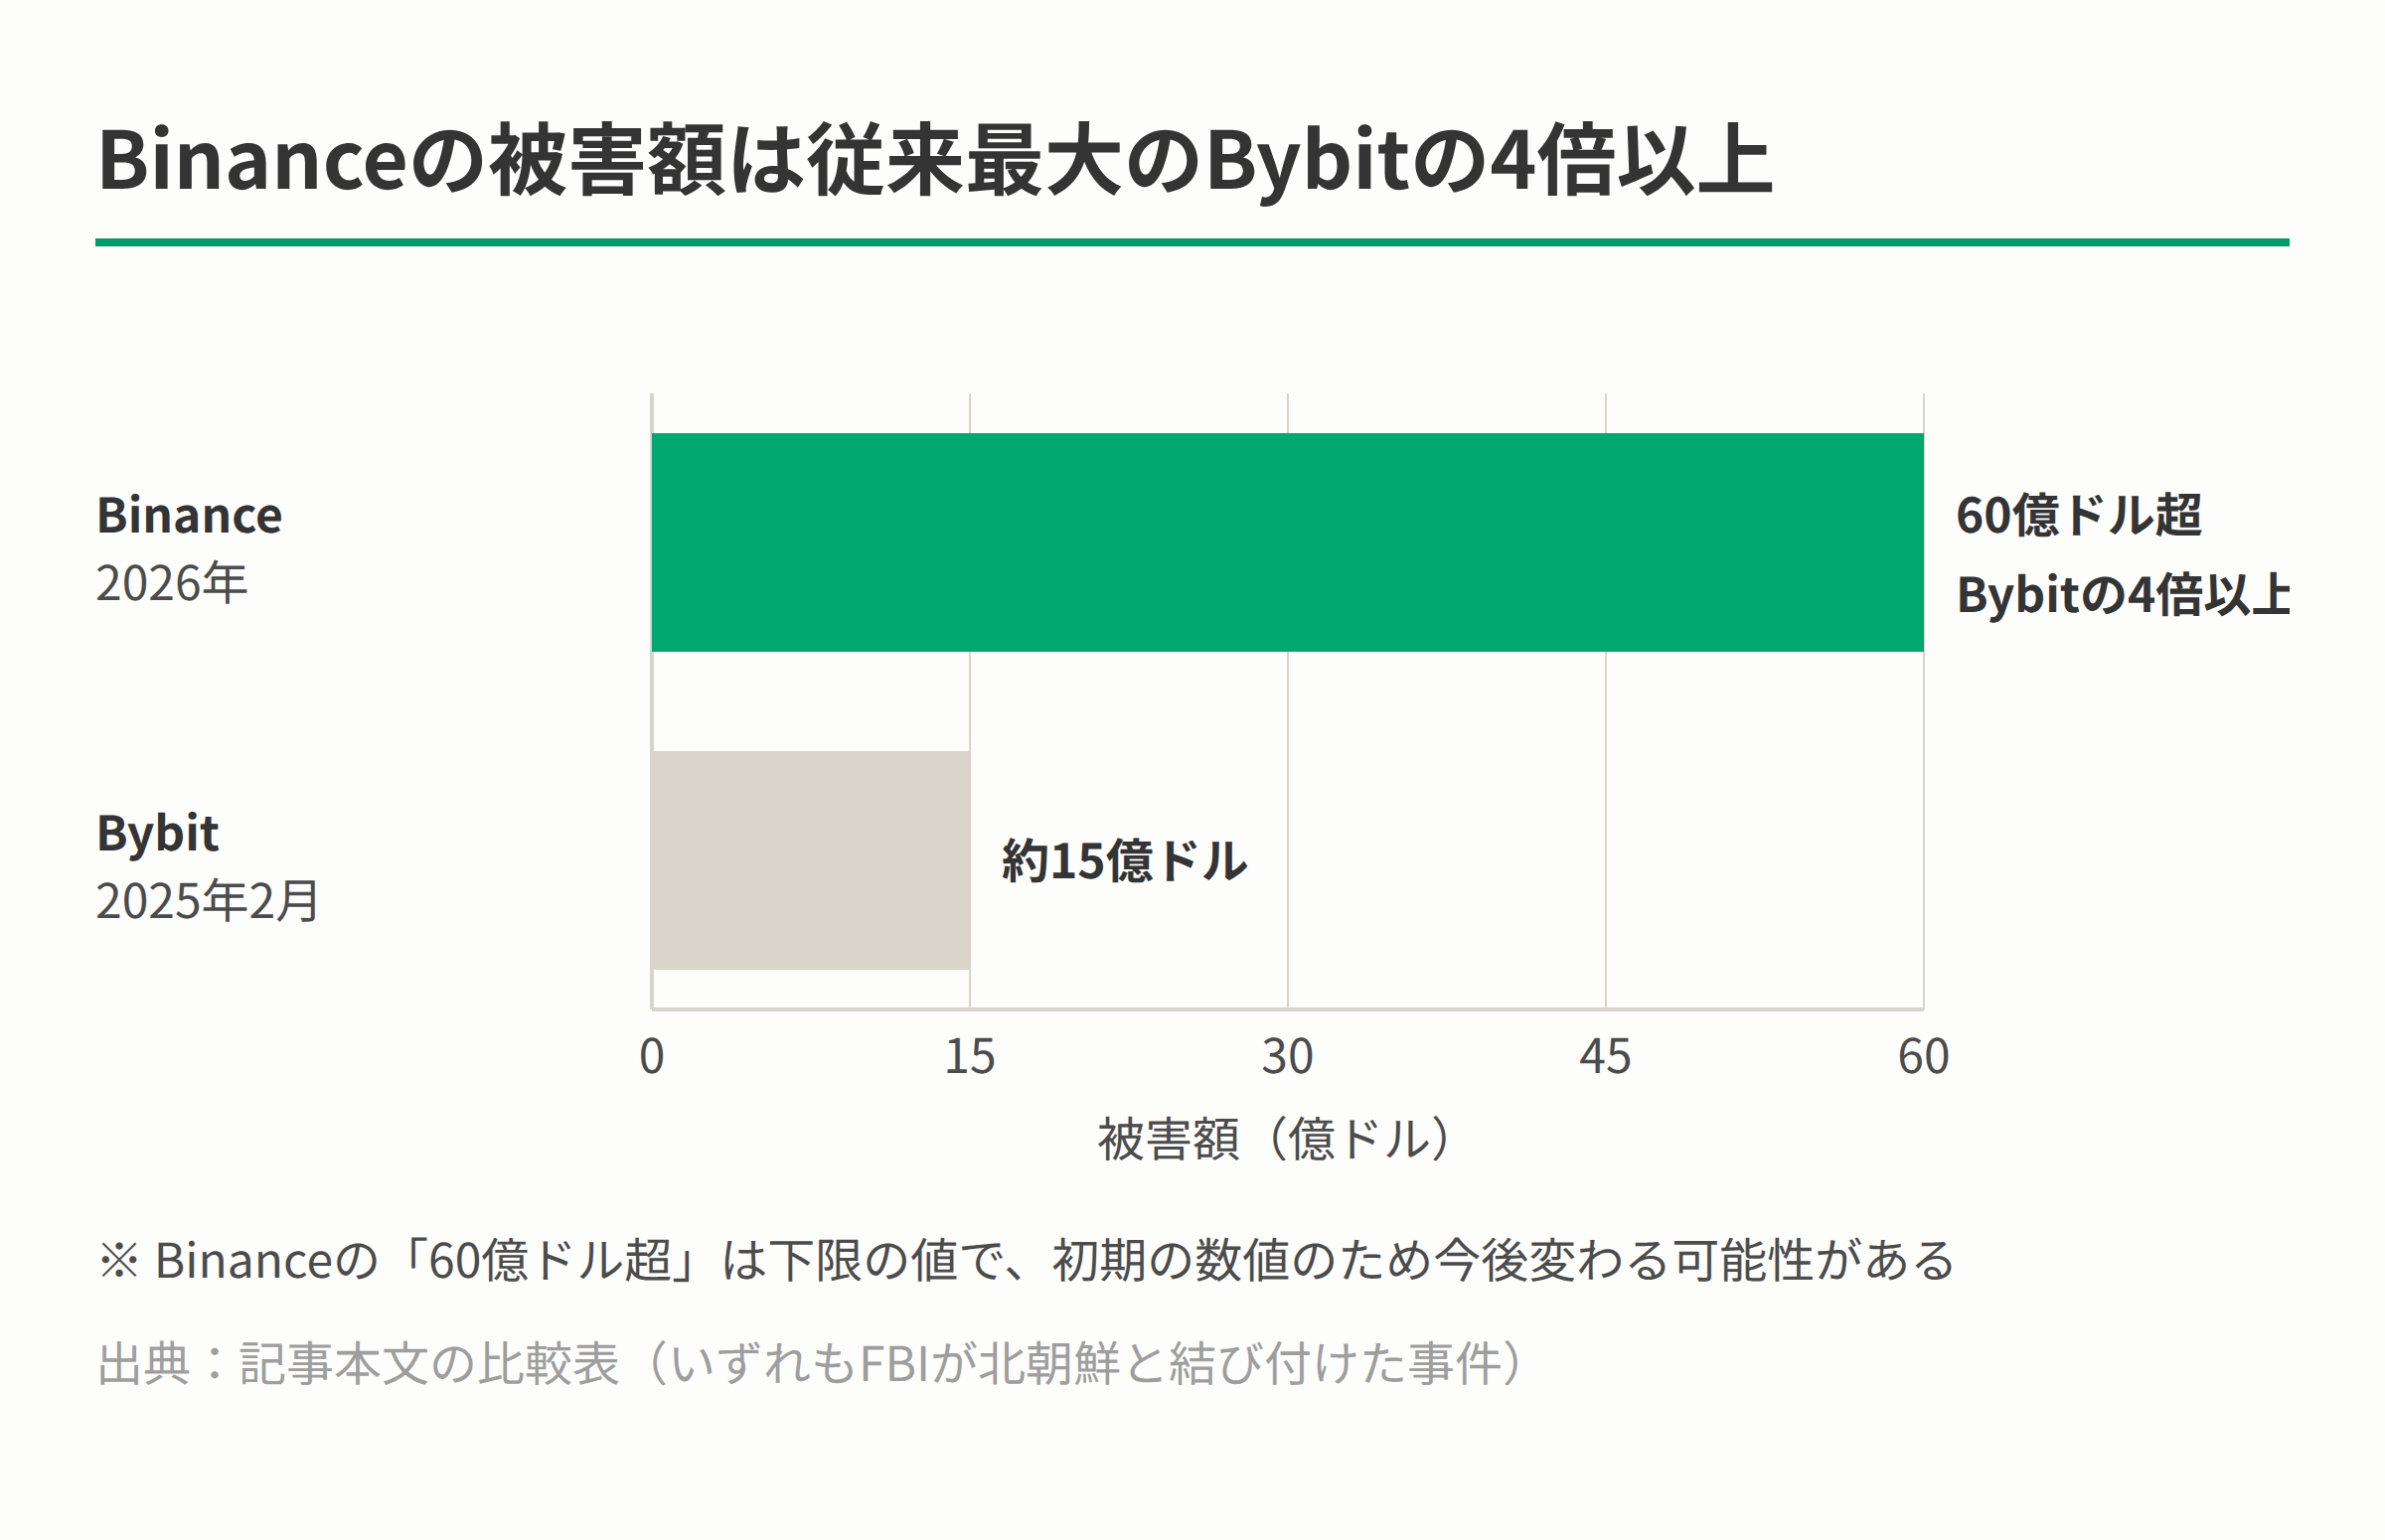
図2:Binanceの被害額と従来最大のBybitの被害額の比較(出典:記事本文の比較表)
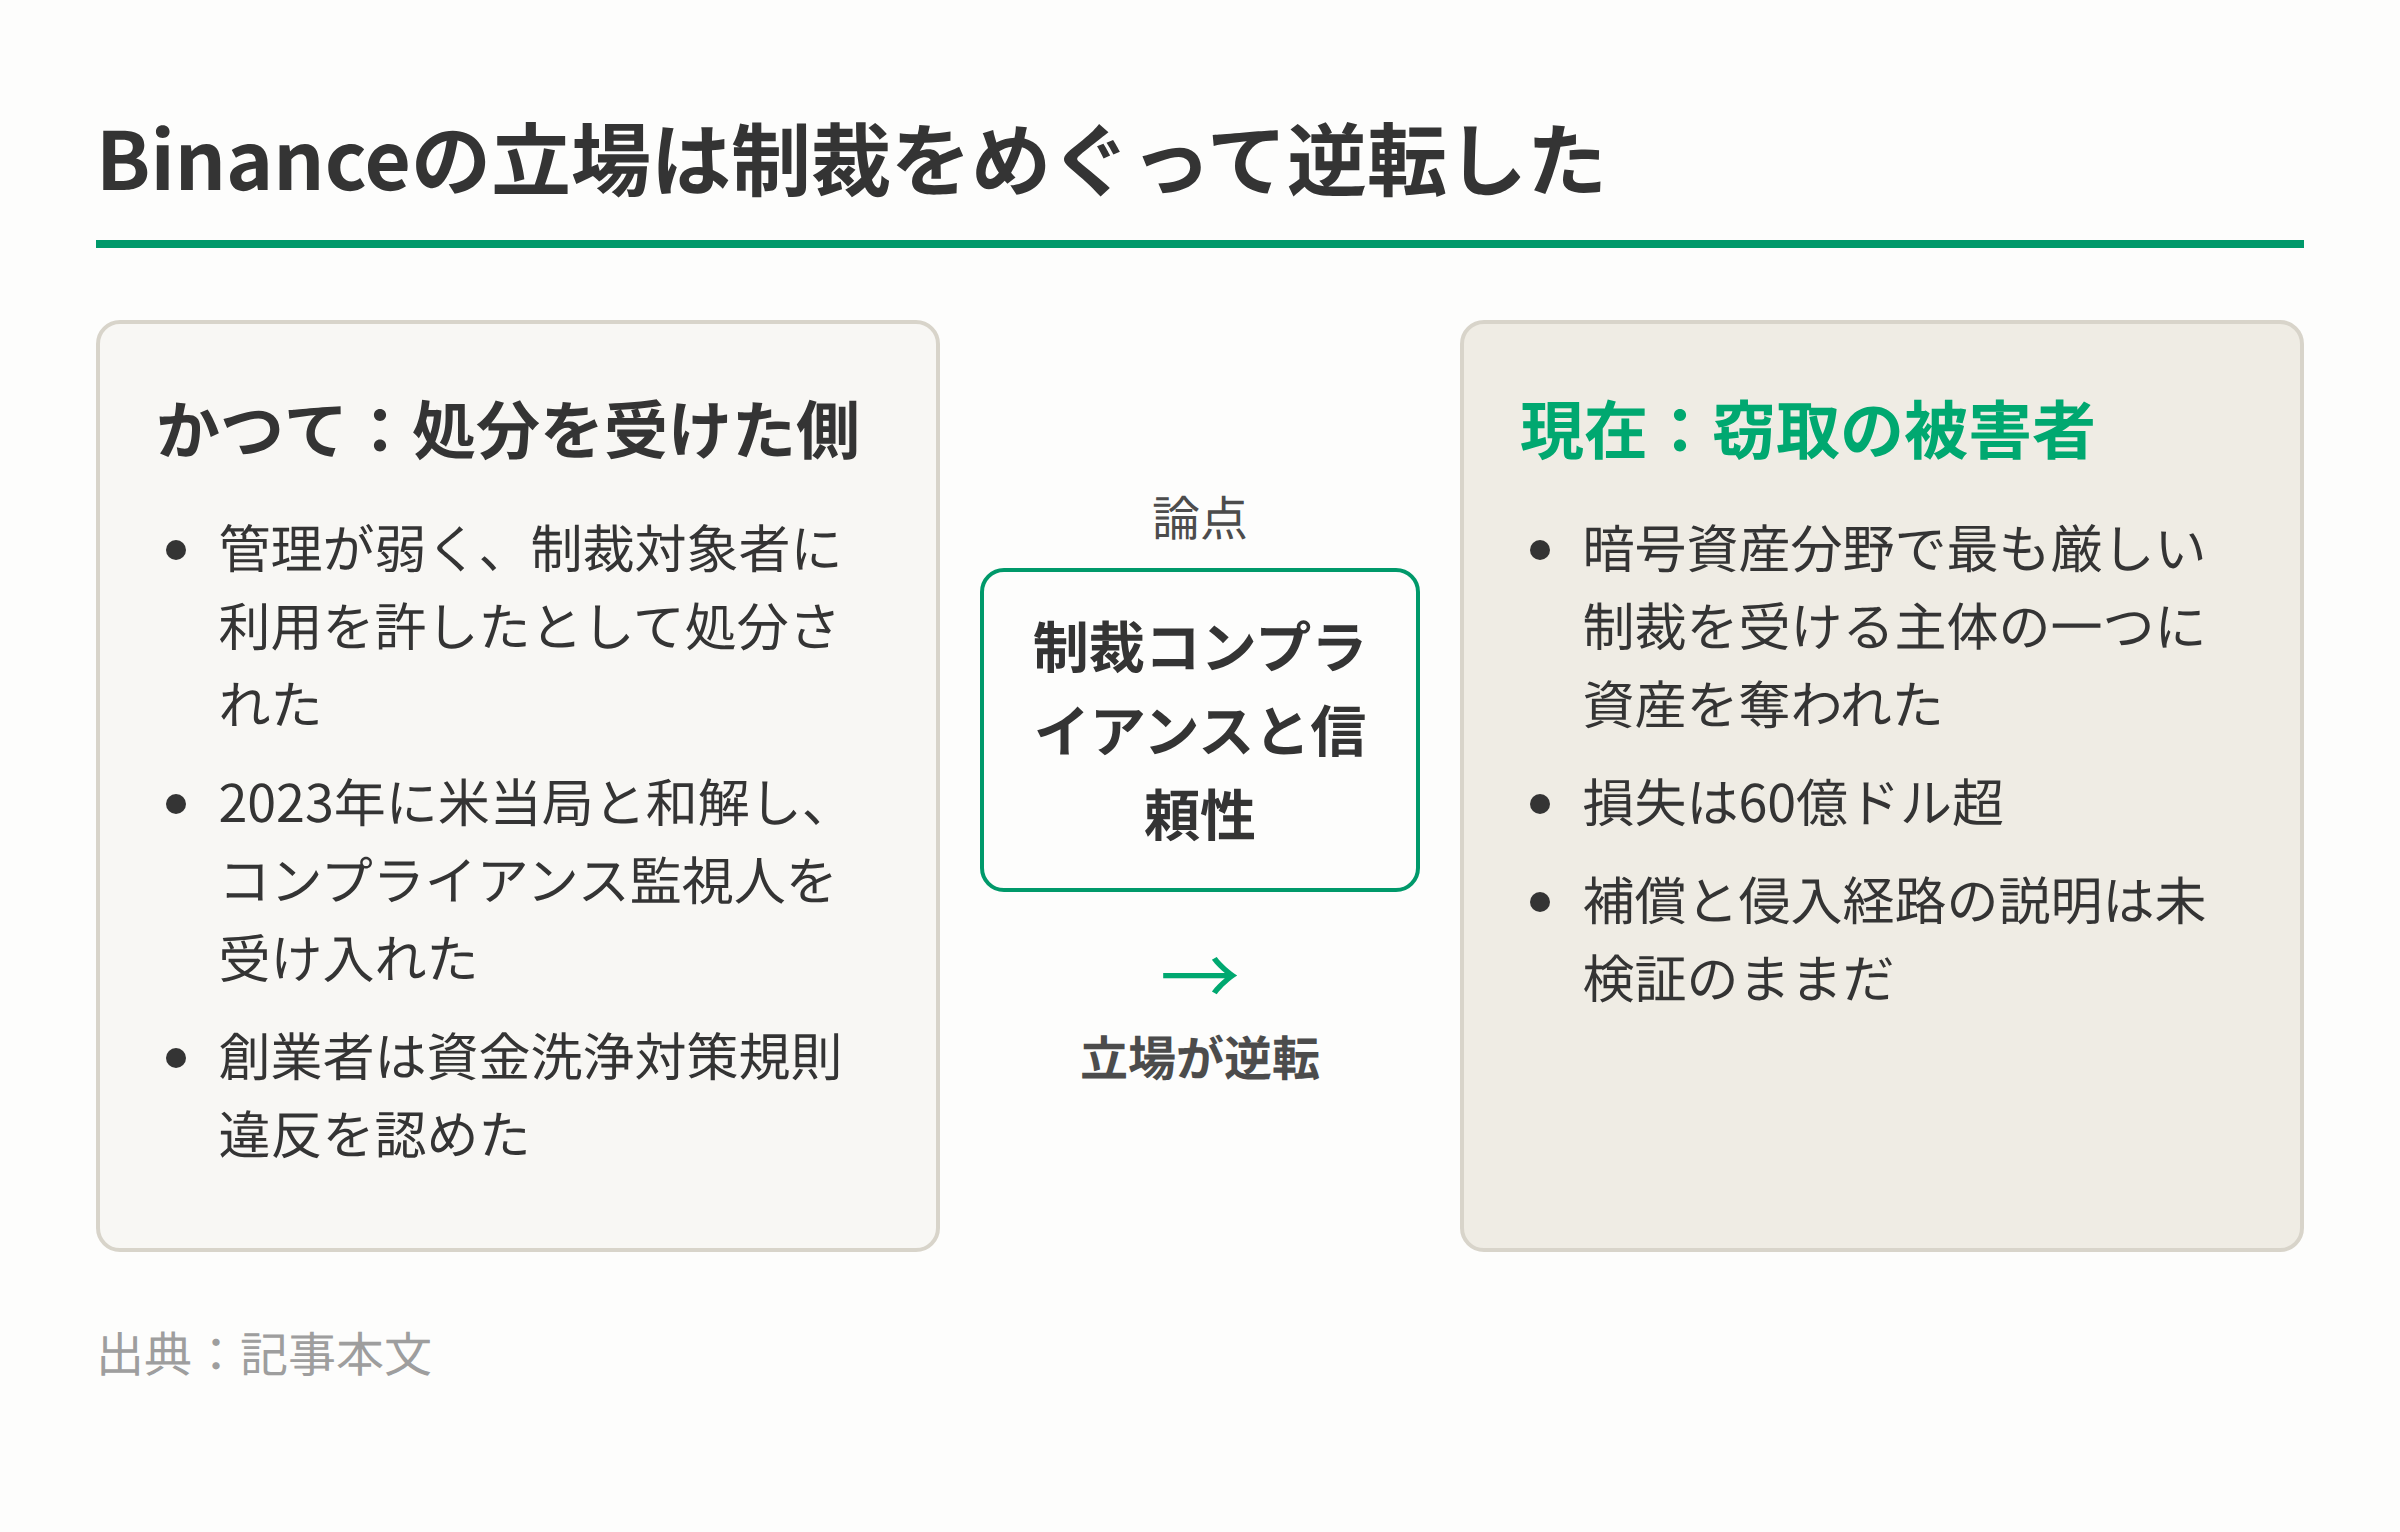
図4:制裁対応で処分を受けた側から制裁対象国家の被害者になったBinance(出典:記事本文)
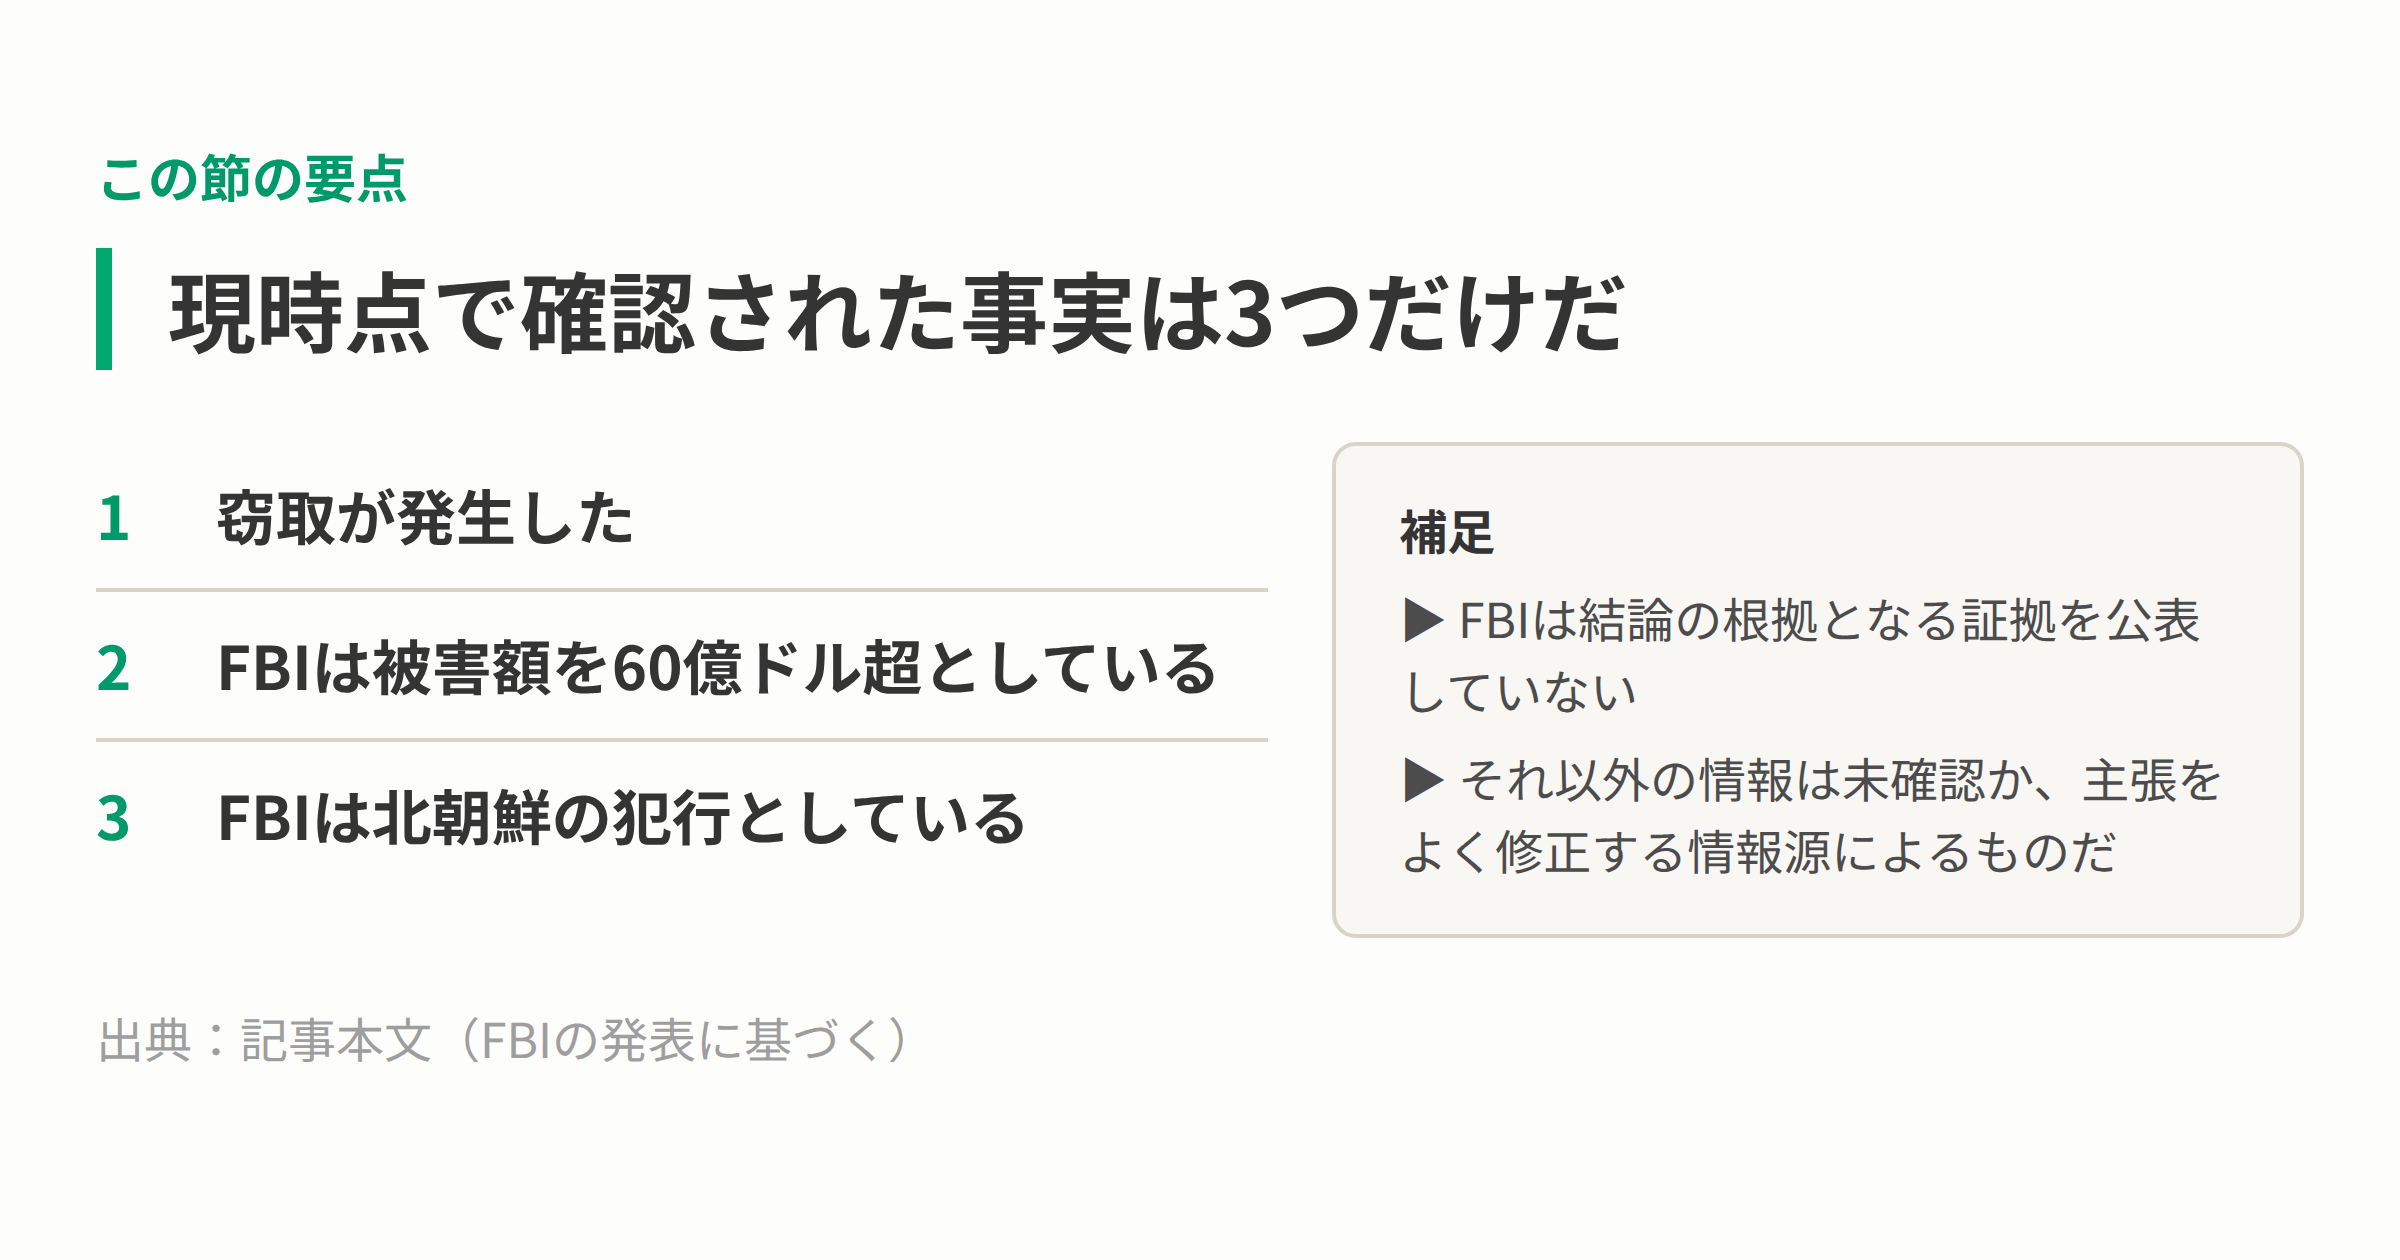
図1:現時点で確認されている3つの事実(出典:記事本文、FBIの発表に基づく)