ホスティング型のプラットフォームにアプリを載せたことがあるなら、設定画面にデータベースのパスワードやAPIキーを貼り付けたことがあるだろう。
その操作ひとつで、プラットフォームは自分が動かしていないシステムの鍵まで預かることになる。だから、こうした基盤がセキュリティの告知を出すと、影響は書いた会社だけでは終わらない。
Railwayは、開発者向けのデプロイ(アプリを公開して動かすこと)基盤だ。
同社は10月21日(水)付のセキュリティ開示を公開した。これを取り上げたHacker Newsのスレッドは214ポイントを超え、90件のコメントが集まった。1
この記事のポイント
- デプロイ基盤は顧客の秘密情報を預かる。漏れれば、その鍵で開くシステム全体に広がりうる
- 基盤は自社で起きたことは説明できても、顧客の他サービスの様子はふつう見えない
- 最初の開示が最終的な範囲とは限らない。書かれたことと、ほのめかされたことを分けて読みたい
Railwayが開示したこと、まだ開いたままのこと
確かな事実と言えるのは、Railwayが文書にしたことだけだ。それ以外は、同社が明らかにするまで推測にとどまる。
影響を受けた顧客の数も、攻撃者に何ができたかも、その推測の側に入る。
Railwayは開示を自社ブログに載せた。タイトルに日付を入れ、顧客に向けて書いている。
投稿には、事故の範囲、経緯、顧客に求める対応が、同社自身の言葉でまとめられている。これが公式の記録になる。
正確な言い回しは元の投稿で確かめられる。要約では、細かい点が抜け落ちることもあるからだ。
影響がRailwayの外まで及ぶ理由
データベースの漏えいなら、被害は保存されていたデータの範囲に限られる。一方、認証情報(パスワードやキー)が漏れた場合、被害の範囲を決めるのは「その鍵で何が開くか」だ。
今回は、この違いが大事になる。漏れたものに顧客の秘密情報が含まれていたら、影響はRailwayからは見えないシステムにまで届きうる。
そうなれば、告知でどう呼ばれていようと、この件はサプライチェーン(取引先を伝って広がる)の問題と同じ形になる。後始末の多くは、顧客の側に回ってくる。顧客がやることは次のとおりだ。
- 秘密情報の入れ替え:漏れた可能性のあるキーやパスワードを、新しいものに替える。
- 外部のログの確認:そのキーで開く外部サービスに、不審な動きがないか調べる。
- 通知の判断:自分たちのユーザーに知らせる必要があるかを見極める。
4種類の記述、4通りの重み
ベンダー(提供元)の開示には、たいてい4種類の記述が含まれる。下の表は、それぞれで確かになることと、開いたままかもしれないことを比べたものだ。
| 告知に書かれること | 確かになること | 確かでないかもしれないこと |
|---|---|---|
| 影響を受けたシステムや顧客 | 現時点で特定された範囲 | それで全部かどうか |
| 検知した日 | 問題に気づいた時 | 問題が始まった時 |
| 封じ込めた日 | 分かっていた経路を閉じた時 | すべての経路を見つけたか |
| 顧客への対応依頼 | ベンダーが勧めること | どの構成にも当てはまるか |
それでも問うべきこと
こうした抜けを合わせると、注意深い読み手には6つの問いが残る。
- 影響を受けた範囲は確定したものか。 それとも、投稿を書いた時点で確認できた範囲にすぎないのか。
- 漏れたのはどんな情報か。 顧客データ、ビルドの成果物、環境変数、プラットフォームのトークンでは、リスクがまるで違う。
- 経緯の起点は、欠陥が生まれた時か、気づいた時か。 欠陥は、長いあいだ気づかれずに残ることがある。
- アクセスは読み取りだけだったのか。 それとも、デプロイやビルド、設定を書き換えることもできたのか。
- ログはどこまでさかのぼれるのか。 調査できるのは、ログが残っている期間だけだ。
- 続報はあるのか。 その日付は約束されているのか。
ここから先は、これらの問いを順に考えていく。
基盤の事故は、実はサプライチェーンの事故
デプロイ基盤のセキュリティ問題は、基盤の中だけで終わることがほとんどない。Railwayは、顧客のサービスが使う鍵を預かっている。侵害はその鍵を伝って、Railwayから遠く離れたシステムや人にまで届きうる。
Railwayは、よくあるSaaS(ネット経由で使うソフト)とは違う。チームはこれを使って、自分たちのサービスを作り、公開し、動かしている。
そのためにRailwayは、サービスが動くのに必要なものを預かっているのだ。
- 接続情報:データベースのURLやパスワード。
- 外部サービスのAPIキー:たとえば、決済代行やメール配信サービスのキー。
- クラウドの認証情報とWebhookの秘密鍵:あるシステムが別のシステムを操作するためのトークン。
- ビルドの流れ:ソースコードを、動くサービスに変える工程。
被害はどう広がるか
この層に弱点があると、被害は3段階で外へ広がりうる。
- プラットフォーム。 攻撃者が、Railwayの保存しているものや動かしているものに手を届かせる。
- 顧客のサービス。 基盤にある秘密情報で、顧客のデータベースやクラウドアカウント、外部APIが開く。
- 顧客のユーザー。 そのシステムには、Railwayの名前すら知らないかもしれない人たちのデータがある。
似た形は、Oracleの2025年の医療データ侵害にも見られる。侵害されたベンダー1社から、約2,000万人分のデータが漏れた。
その大半は、そのベンダーと直接やりとりしたことがなかった。被害は、侵害された会社から一歩離れた人たちに及んだのだ。
経緯を読む:検知、封じ込め、開示
どのセキュリティ告知にも、書かれていなくても時間の流れがある。主な節目のあいだの空白を見ると、顧客が告知から実際にどこまで判断できるかが分かる。
典型的な事故には、4つの節目がある。
- 始まり。 脆弱性(セキュリティ上の穴)を含むものが世に出る。あるいは、侵入者が初めて入り込む。
- 検知。 ベンダーが気づく。
- 封じ込め。 ベンダーが、分かっている侵入経路を閉じる。
- 開示。 顧客に知らされる。
それぞれの空白から読み取れること
空白が長くても、その原因が証明されるわけではない。ただ、ありそうな理由はいくつか見えてくる。
下の表は、空白ごとに考えられることと、告知で確かめたい点をまとめたものだ。
| 空白 | 長い場合に考えられること | 確かめたい点 |
|---|---|---|
| 始まり → 検知 | 監視や警報が弱い | 始まりの日付はあるか |
| 検知 → 封じ込め | 修正が難しい、初動が遅い | 応急の対策は取られたか |
| 封じ込め → 開示 | 法務の確認、調査の継続 | 顧客に非公開で先に伝えたか |
| 開示 → 続報 | 範囲がまだ変わっている | 次の更新日の約束はあるか |
告知が省きがちな空白
告知は、最初の空白を飛ばすことが多い。「〜日に不審な動きを検知した」という一文で分かるのは、検知した日だけだ。その動きがいつ始まったかは分からない。
たとえば、告知に検知と封じ込めの日時しか書かれていないとしよう。それでは顧客は、本当に危険にさらされていた期間を知ることができない。
始まりの日付がないなら、秘密情報の入れ替えでは最悪の場合を前提にするしかない。つまり、その秘密情報が基盤に保存されていた期間全体だ。
開示までの遅れを公平に読む
封じ込めから開示までに、ある程度の遅れがあるのは無理もない。穴をふさぐ前に発表すれば、まねをする攻撃者を呼び込みかねない。
範囲が分かる前に発表すれば、あとで訂正を出すことにもなりうる。
とはいえ、非公開の連絡もないまま長く遅れると、代償がある。そのあいだ、顧客の秘密情報は有効なまま残っていた。しかも顧客には、入れ替える理由がなかった。
その代償を負うのは顧客であって、ベンダーの側ではない。
最初の告知が範囲を小さく見せがちな理由
ここで、Oracleの件を思い出しておきたい。最初の開示は、最終的な範囲にはならなかった。その後の更新で、影響を受けた人数とデータの種類が増えていった。
こうした流れは珍しくない。初期の告知は、調査が終わらないうちに、急いで書かれる。
書く側は、騒ぎを大きくしすぎることも、少なく報告しすぎることも避けようとしている。
範囲がまだ動いているサイン
では、Railwayの最初の告知はどこまで信じてよいのか。それは書き方に大きく左右される。次のようなサインがあれば、全体像はまだ固まっていないかもしれない。
- ぼかした否定:「顧客データにアクセスされた証拠はない」は、「アクセスされていないと確認した」より弱い。前者は、アクセスを示すはずのログがそもそもない場合にも成り立つ。
- ログの保存期間が書かれていない:ログがどこまでさかのぼれるか分からなければ、「アクセスは限られていた」と言われても意味は薄い。
- 読み取りか書き込みかに触れていない:読み取りだけだと確認されていなければ、ビルドやデプロイの改ざんを否定できない。このリスクは、秘密情報の漏えいより深刻になりうる。
- システム名の代わりにぼかした言い方:「一部の社内システム」「一部の顧客」といった言い方は、たいてい一覧がまだ確定していないしるしだ。
- 続報の日付が約束されていない:次の更新の約束がなければ、新しい事実は誰か別の人が報じたときに初めて出てくるかもしれない。
どのサインも、範囲が広がることを証明するものではない。ただ、それぞれが広がる可能性を高める。
Railway自身の書き方をこの一覧と照らし合わせてみる。そうすると、最初の説明がどれほど固いものかが見えてくる。
開示そのものを採点する
開示は、事故報告以上の役割を持つ。だから、評価の物差しも変わる。
報告は、起きたことを記録する。開示は、これから作業をする人たちに、作業に必要なことを伝えるものだ。
月曜の朝、告知を読むエンジニアを思い浮かべてみよう。その人は10分以内に、3つのことを知る必要がある。
- 自分が影響を受けているか
- まず何を変えるか
- 次の知らせはいつ来るか
どんな告知も、これで公平に試せる。
告知を判断する4つの物差し
その読み手にとって大事なことの大半は、4つの基準でとらえられる。下の表は、それぞれの基準で、よい告知と弱い告知がどう違うかを示している。
| 基準 | よい開示 | 弱い開示 |
|---|---|---|
| 具体性 | システム名、正確な時刻、顧客の範囲 | 「特定のシステム」「限られた数のユーザー」 |
| 行動しやすさ | 何を先に、いつまでに、どう確認するかの順位付き手順 | 「念のため認証情報を入れ替えること」 |
| 原因への率直さ | 欠陥を明かす、または調査中と言う | 原因が省かれる、ぼかされる |
| 続報の約束 | 次の更新日、事後検証の約束 | 先の約束がない |
率直さの行には、一つ注意がいる。「まだ調査中」は、それが事実ではっきり書かれていれば、率直だと言える。弱点には数えない。
開発者はどう受け止めたか
Railwayの告知は、Hacker Newsでしっかり注目を集めた。議論は214ポイント、90件のコメントに達した。2
ただ、スレッドのにぎわいで分かるのは関心の高さだ。賛成が多いのかも、誰がコメントしたのかも分からない。
では、この数字から何が言えるのか。多くの開発者が、この告知を読んで議論する価値があると考えた。言えるのはそれだけだ。
コメントした人の多くがRailwayの顧客だったかどうかは分からない。スレッド全体がRailwayをどう評価したかも分からない。
こうしたスレッドでよく議論されること
デプロイ基盤の事故をめぐるスレッドでは、いくつかのおなじみの点で意見が分かれやすい。以下は一般的な傾向で、このスレッドの要約ではない。
実際にどれが話題になったかは、議論を開けば確かめられる。
- 公開したことへの評価:公の場で、平易な言葉で開示したベンダーを評価するエンジニアは多い。とくに黙っている会社と比べると、誠実さの表れと受け取られる。
- 秘密情報の保管への疑問:顧客ごとに秘密情報を分け、それぞれ別の鍵で暗号化していたのか、という問いはよく出る。共有の保管場所なら、一つの弱点で多くの顧客が同時にさらされかねない。
- 他の基盤との比較:開発者は、新しい事故を、他のホスティングやデプロイの事業者の過去の事故と並べることが多い。今回の対応がよかったのか、悪かったのかを問う。
- 入れ替えの手間:いちばん役に立つコメントは、実務的なものであることが多い。キーが使われている場所をすべて見つける方法や、サービスを止めずに差し替える方法などだ。
- 秘密情報の置き場所:専用の秘密情報管理ツールに移すべきだという意見がある。一方で、小さなチームはそこでも別の失敗をするだけだ、という反論もある。
告知の正確さが大事な理由
エンジニアが具体的な情報を求めるのは、それで自分たちの作業量が決まるからだ。あいまいな告知は、不確かさをすべて顧客に押しつける。
下の表は、告知の書き方で顧客のやることがどう変わるかを示している。
| 告知の書き方 | 顧客がやること |
|---|---|
| 「一部の環境変数が漏れた可能性がある」 | すべてを入れ替える |
| 「リージョンXのサービスで、Y日より前に作られた変数」 | 分かっている一覧を入れ替える |
告知が正確なほど、顧客に回ってくる作業は少なくなる。 正確さは信頼にもつながる。ベンダーが、起きたことの範囲を把握していると示せるからだ。
だから顧客は、システム名、日付入りの経緯、根本原因をベンダーに求め続ける。口調が安心させるものでも、侵害の仕組みがあいまいなら、こうした問いは開いたままになる。
顧客と基盤がいま変えられること
これはRailwayに限った話ではない。顧客の秘密情報を預かる基盤なら、どこでも同じような事故は起こりうる。そして、どちらの側にもできることがある。
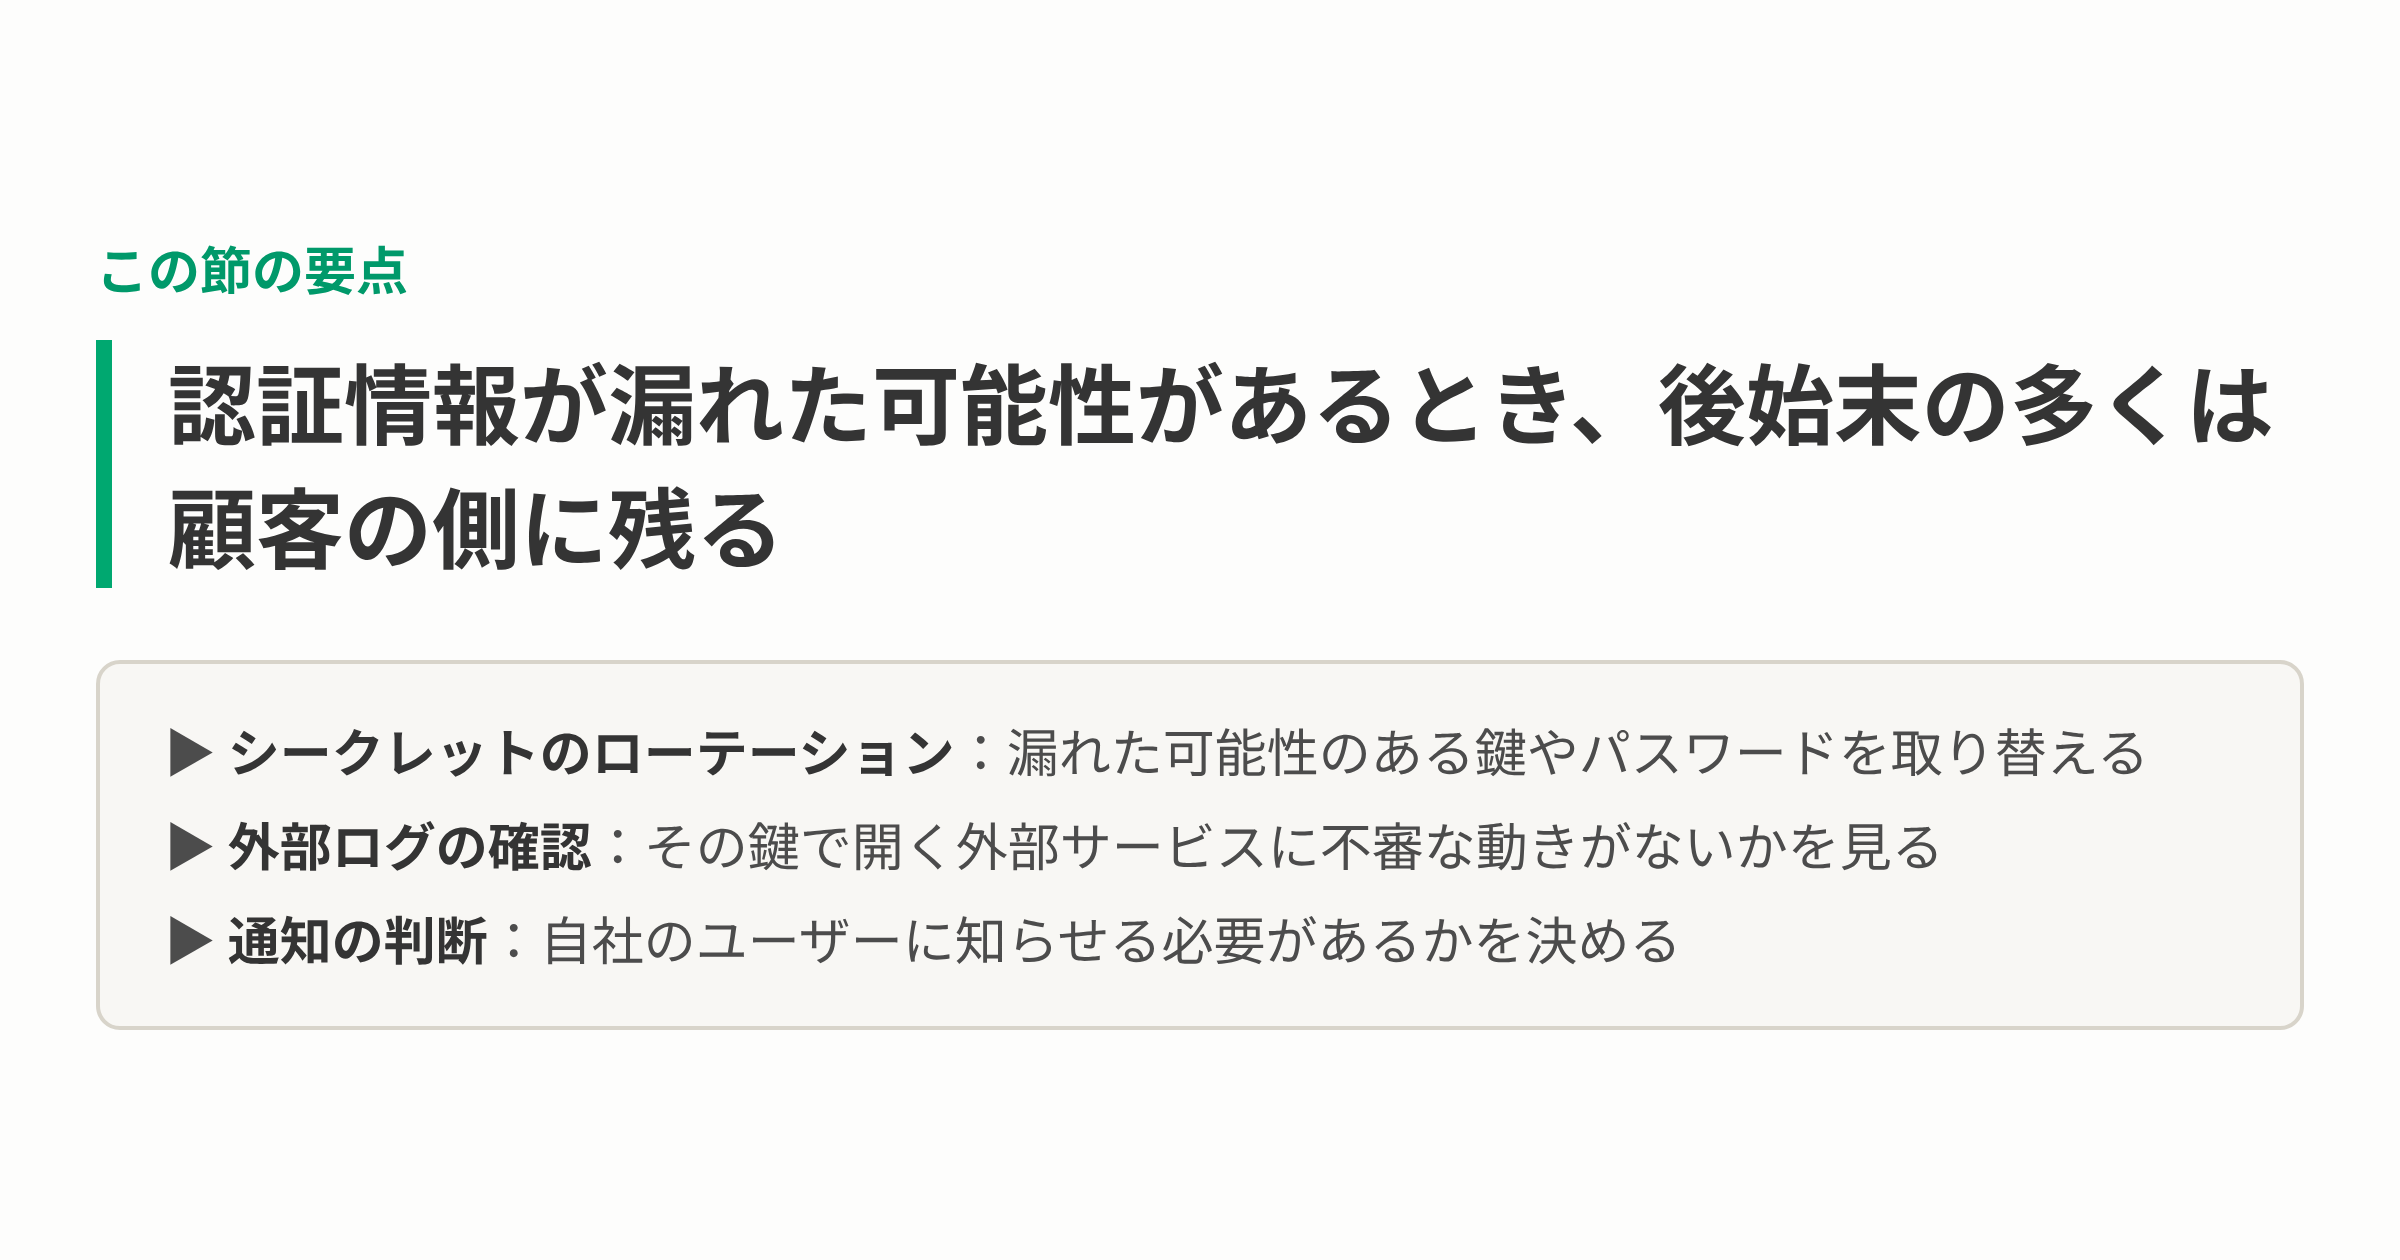
図4:顧客が今すぐ取るべき3つの対応
顧客の側
いちばん安全なのは、基盤の手が届くものはすべて漏れた可能性がある、と考えることだ。次の手順は、その考えから出てくる。
-
告知に書かれた範囲を超えて入れ替える。 告知に並ぶのは、ベンダーが把握しているものだ。触れられた可能性のあるもの全部とは限らない。
事故の期間全体でログに問題がないとベンダーが確認しない限り、基盤が預かっていた秘密情報はすべて入れ替える。決済、ユーザーデータ、クラウドアカウントにつながるキーから始める。
-
有効期限が短く、権限の狭い認証情報を選ぶ。 対応しているサービスなら、数時間で切れるトークンを使うだけで被害を抑えられる。盗まれても、期限切れのキーでは何も開かない。
それぞれのキーには、そのサービスに必要な権限だけを持たせる。
-
秘密情報ごとに、何が開くかの一覧を持つ。 秘密情報ごとに、開くシステム、担当者、入れ替え方、アクセスログの場所を記録しておく。
一覧があれば、入れ替えはチェックリストをこなすだけになる。なければ、古いキーが生きたまま、設定ファイルを探し回ることになる。
基盤の側
一つの弱点がどこまで広がるかは、基盤の選び方で決まる。起きたことをどこまで自信を持って説明できるかも同じだ。とくに大事なのは、次の3つである。
- 顧客ごとに別の暗号鍵:一つの弱点で、全顧客が一度にさらされるのを防ぐ。
- ログを長く残す:事故の期間全体のログがあれば、ベンダーは「アクセスされた証拠はない」の代わりに「アクセスされていないと確認した」と言える。後者は問いを閉じ、前者は開いたままにする。
- 約束した日程での更新:最初の告知、日付入りの範囲の更新、完全な事後検証を、それぞれ前もって予告する。日程があれば顧客は計画を立てられるが、沈黙を前に計画は立てられない。
その裏にあるトレードオフ
便利さと、信頼が一か所に集まることは、同じ性質を両側から見たものだ。
基盤が使いやすいのは、すべてを一か所で預かっているからだ。危ういのも、同じ理由による。
基盤を選ぶことは、その事故対応の一部を引き受けることでもある。 ほとんどのチームは、そのための備えをしていない。
秘密情報の一覧、有効期限の短いキー、定期的な更新を約束したベンダー。この3つがそろえば、その負担はずっと軽くなる。
ちょっと立ち止まって
この話は、よくある思い込みを揺さぶる。コードや鍵をホスティング基盤に置いたら、その安全は基盤の仕事になった、という感覚だ。
そう感じるのは自然だろう。何かを預けると、責任まで預けた気になる。
けれど、他社の基盤に置いた鍵でも、あなたのシステムは開く。基盤でセキュリティの問題が起きれば、後始末をするのはやはりあなたの側なのだ。
最後に本番用のキーを、デプロイ用の管理画面に貼り付けたときを思い出してみてほしい。そのキーで開くシステムを、今日すべて挙げられるだろうか。
そして、もしその基盤が明日セキュリティ告知を出したら、あなたの側で誰が動くのか分かっているだろうか。その人は、どれくらい早く動けるだろう。
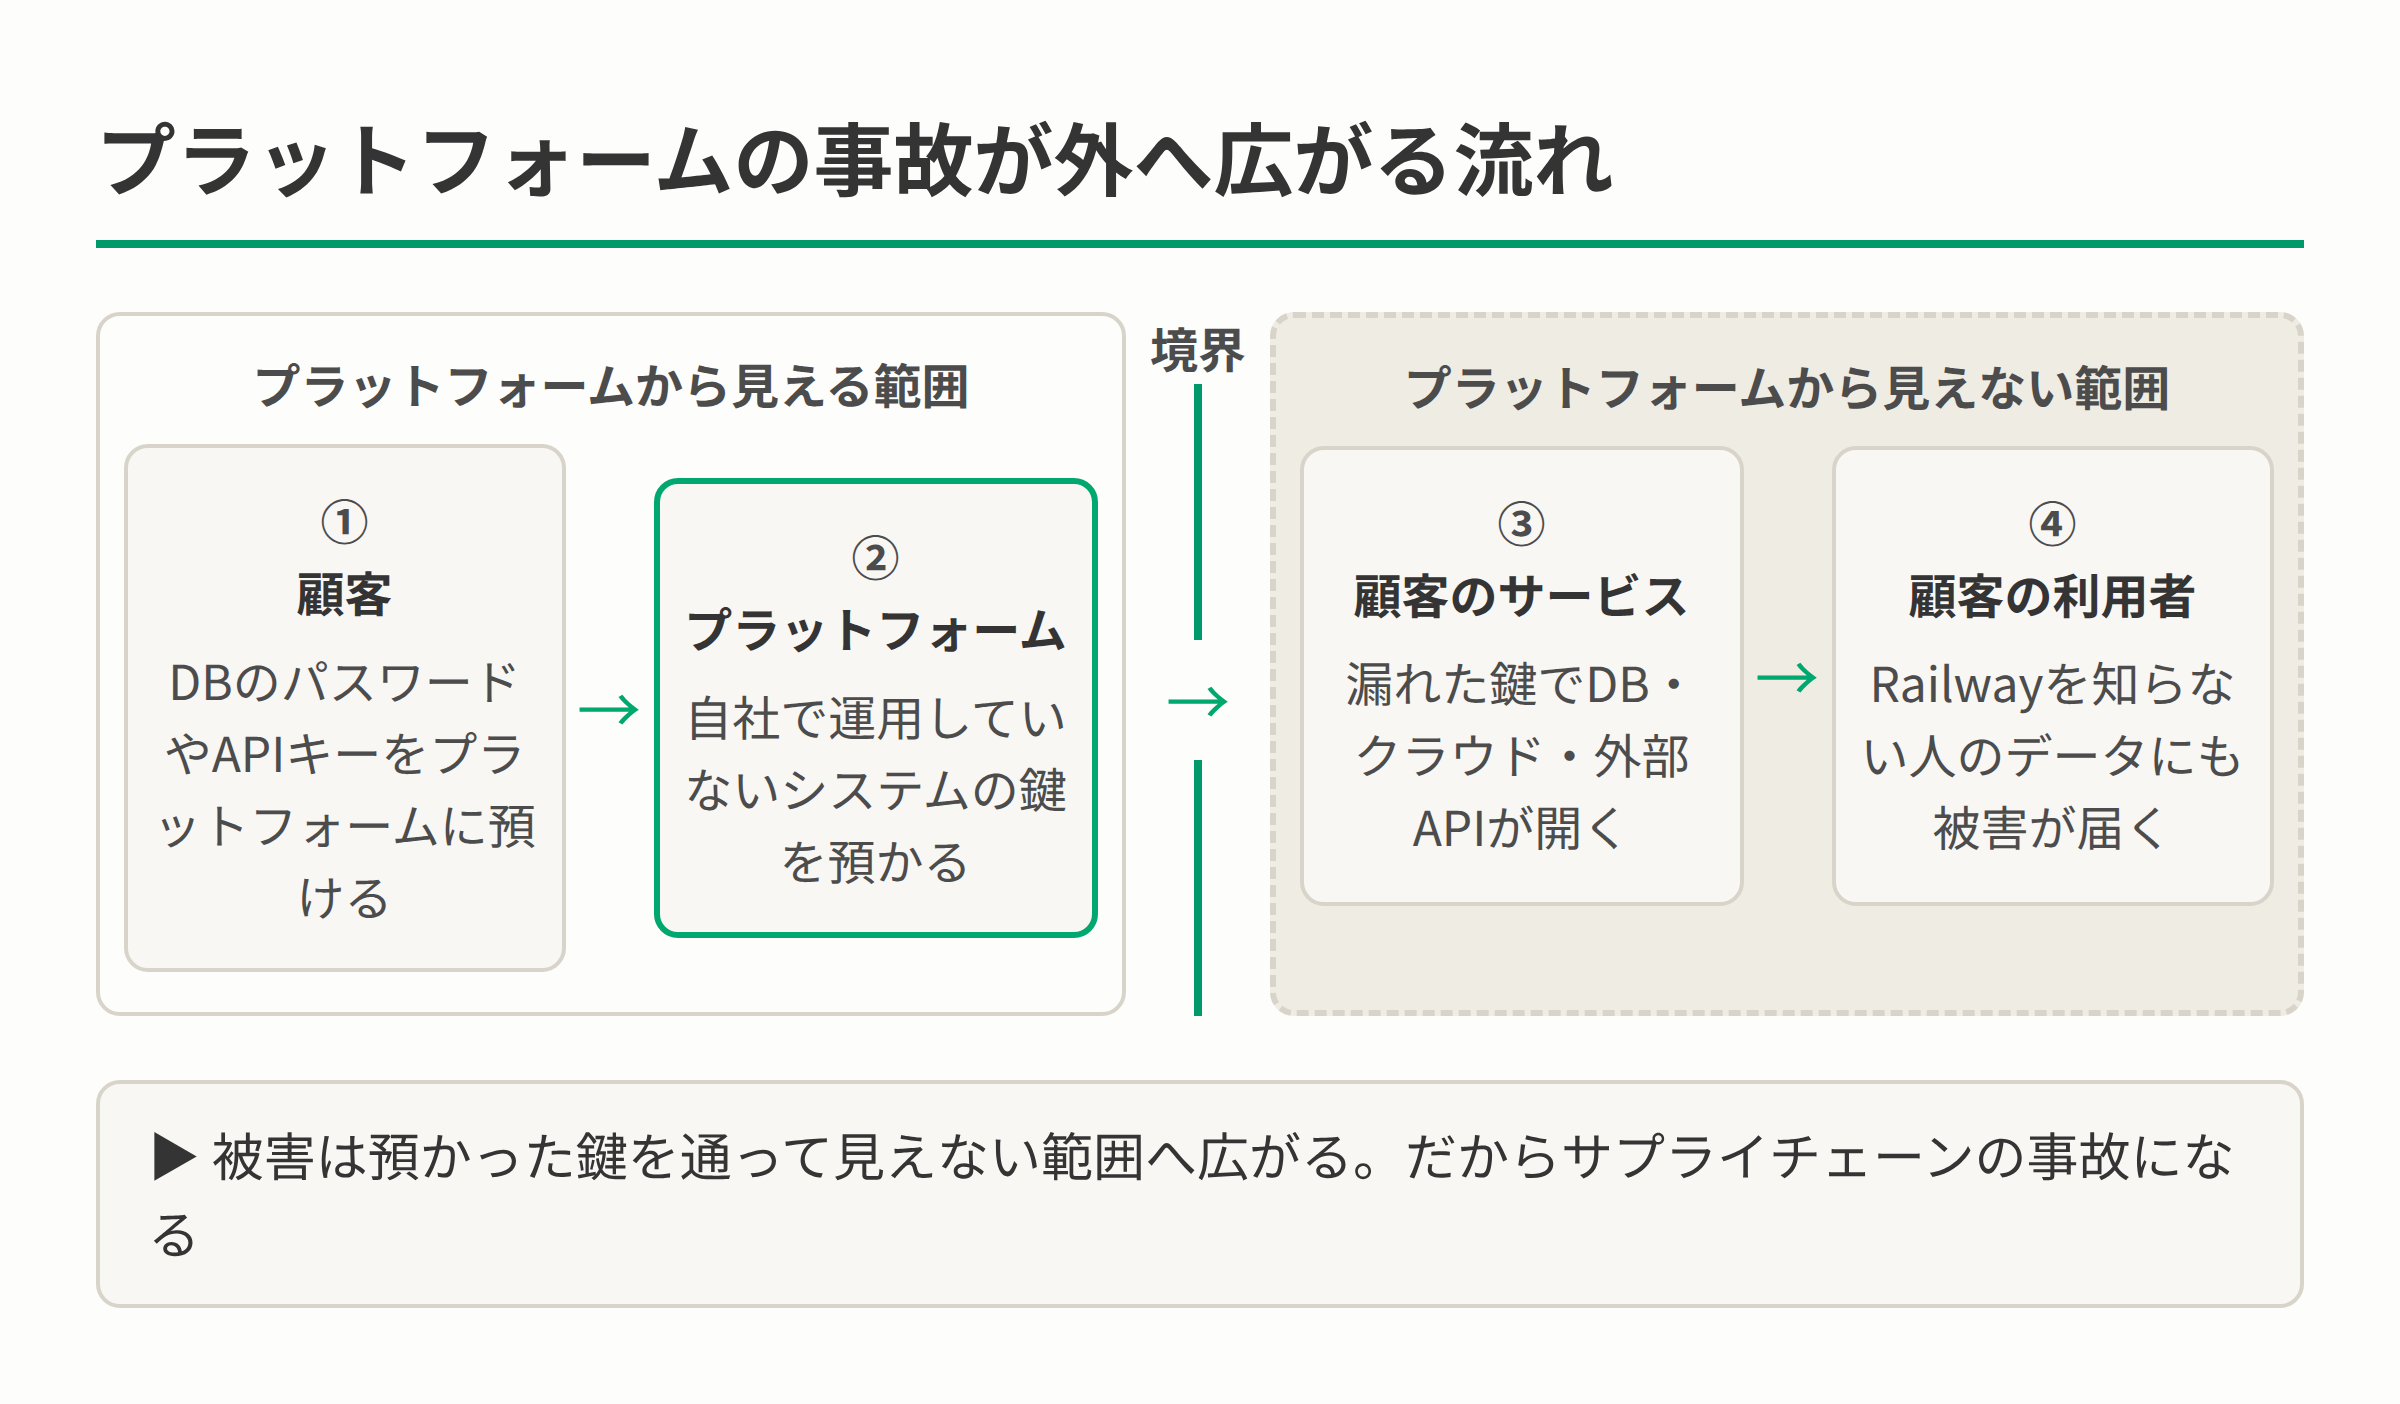
図2:プラットフォームの事故がサプライチェーンの事故になる流れ
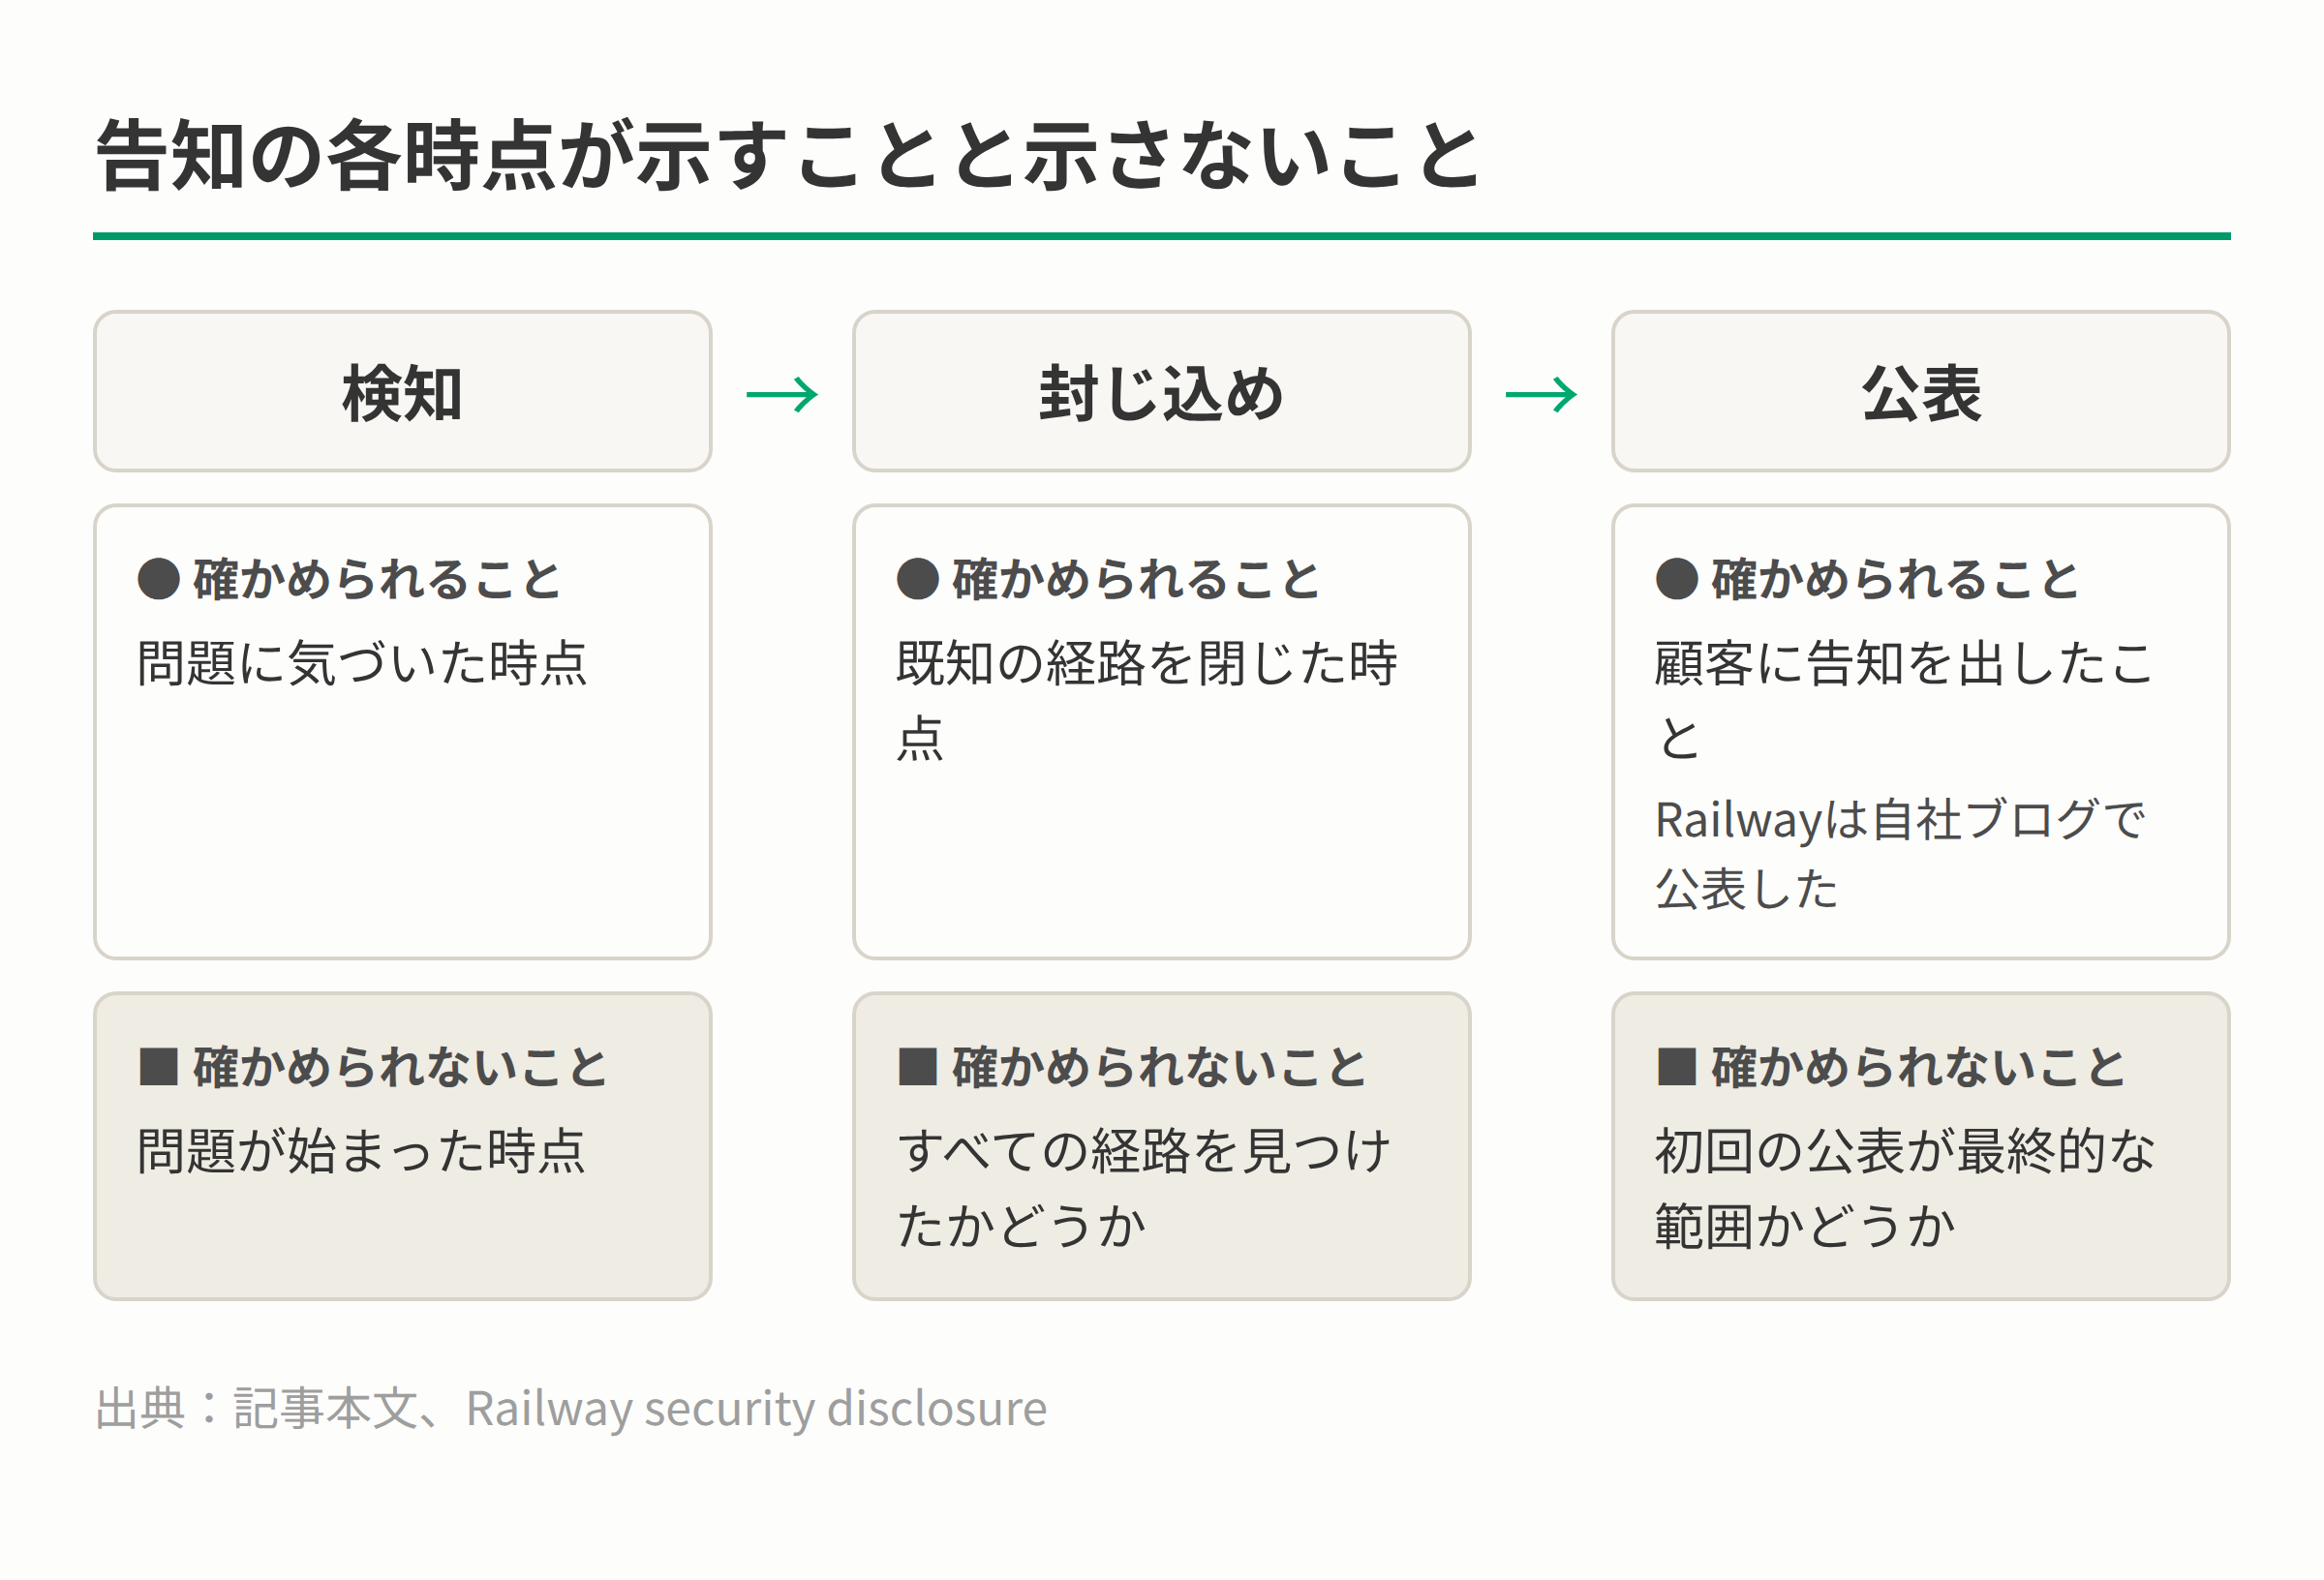
図3:検知・封じ込め・公表の各時点が示すことと示さないこと(出典:記事本文、Railway security disclosure)
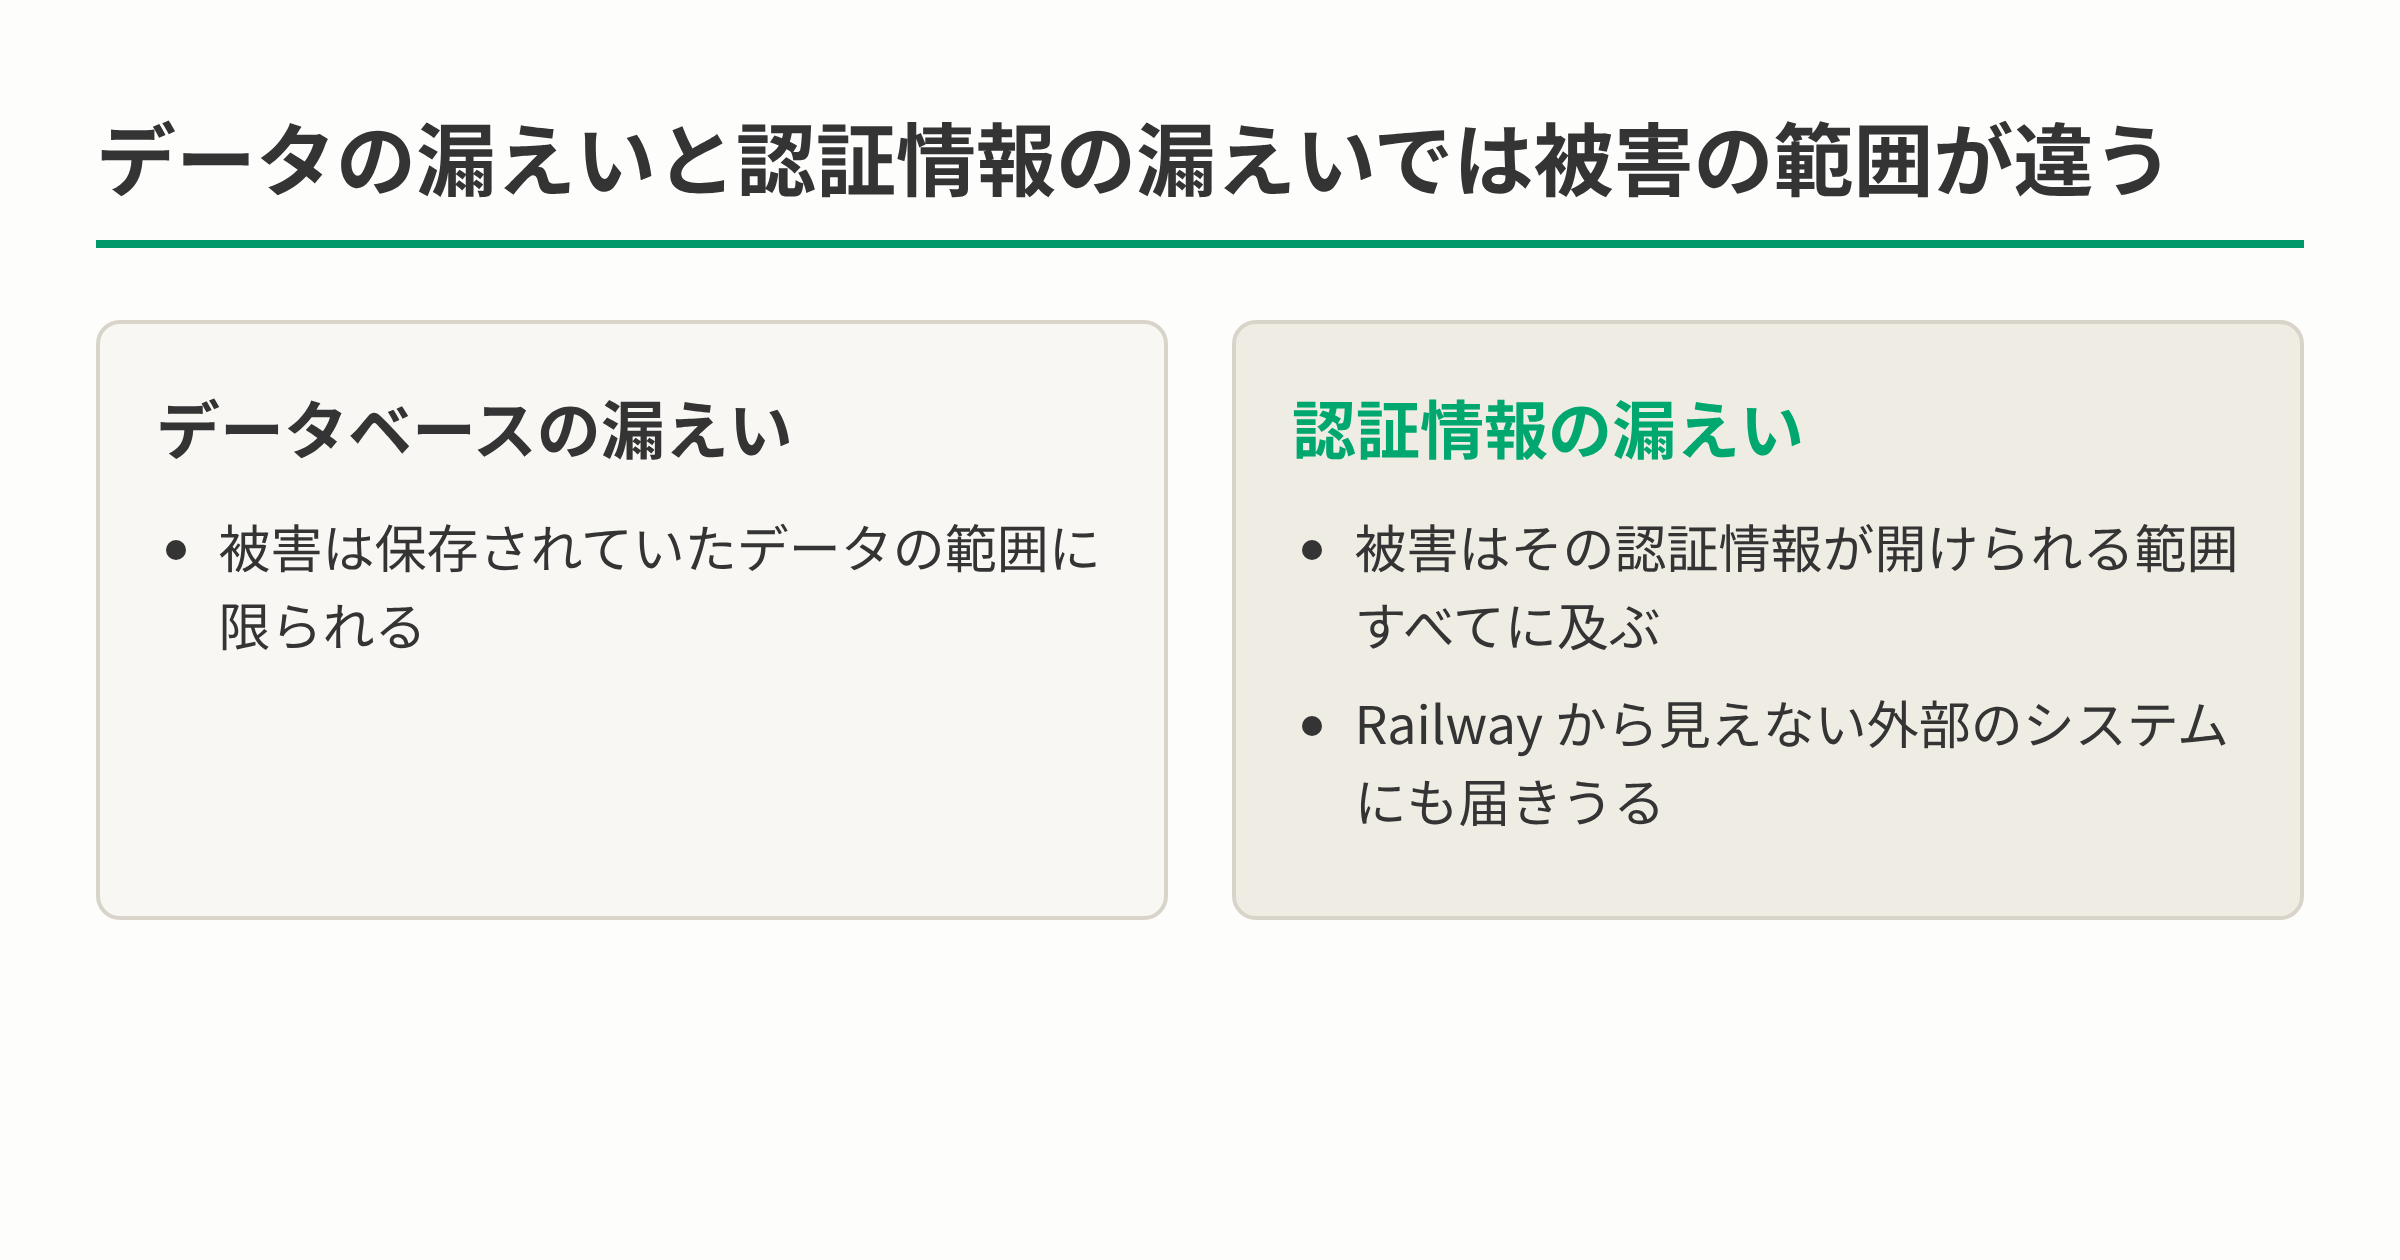
図1:データの漏えいと認証情報の漏えいでは被害の範囲が違う
脚注
-
RailwayのセキュリティについてのHacker Newsの議論(214ポイント、コメント90件):https://news.ycombinator.com/item?id=50188228 ↩
-
RailwayのセキュリティについてのHacker Newsの議論(214ポイント、コメント90件):https://news.ycombinator.com/item?id=50188228 ↩